Sebastian Juul

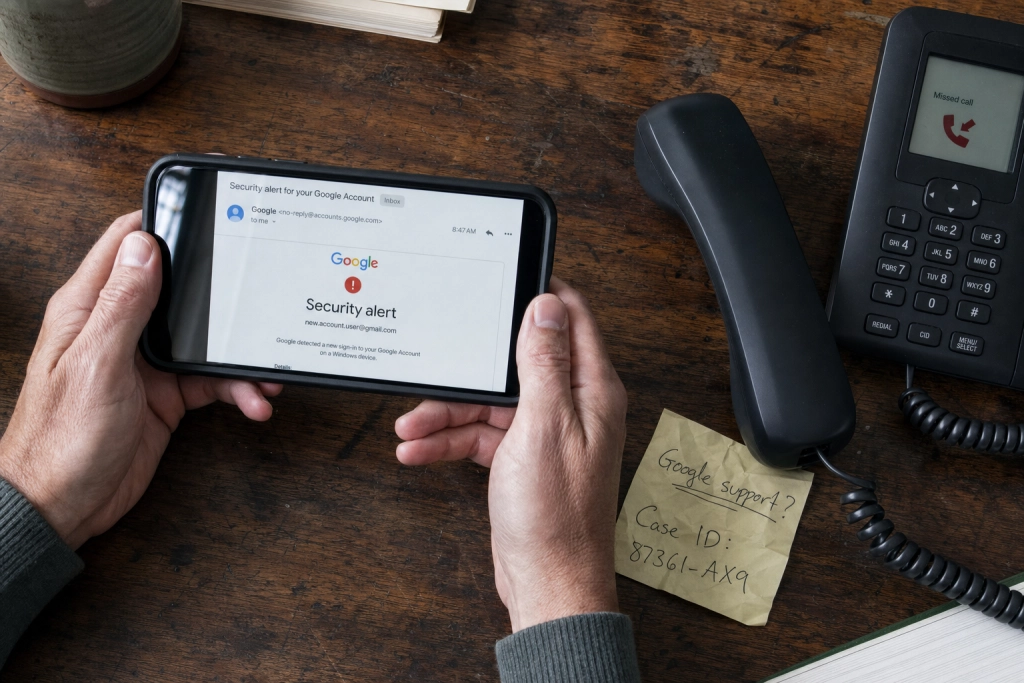
Bedragare får Google att själv skicka en riktig säkerhetsvarning, och ringer sedan upp offret.
Metoden är extremt svår att avslöja eftersom både avsändardomänen och innehållet i varningsmejlet är genuint från Google. Först i ett efterföljande telefonsamtal, som förs av en påstådd Google-medarbetare, avslöjar sig bluffen. Schweiziska myndigheten för cybersäkerhet slog larm den 22 september 2026 efter en våg av anmälningar.
Enligt Schweiziska förbundskontoret för cybersäkerhet (BACS) skapar bedragarna först ett eget Google-konto och anger offrets e-postadress som återställningsadress. Därefter genererar de ett så kallat app-lösenord som de döper efter ett påhittat support-ärende, till exempel med ett handläggarnamn och ett ärendenummer. Google skickar då automatiskt en äkta säkerhetsavisering till offret, med den falska texten inbakad.
Falskt supportsamtal kort efter mejlet
Kort efter att mejlet har landat ringer telefonen. En röst som utger sig för att vara ”Google Security Support” hävdar att något är fel med kontot och hänvisar till samma ärendenummer som står i mejlet. I de fall BACS granskat manipulerade angriparna dessutom nummerpresentationen så att ett schweiziskt telefonnummer visades på displayen.
Offret leds sedan till en inloggningssida som ligger på sites.google.com, Googles verktyg för att bygga egna webbplatser. Domänen slutar på google.com, vilket får många att lita på formuläret. Där skördas användarnamn och lösenord.
Detaljen som avslöjar bluffen
Den avgörande detaljen är själva webbadressen till inloggningssidan. BACS skriver att äkta Google-inloggning enbart sker på accounts.google.com, aldrig på sites.google.com eller någon annan Google-underdomän. Det är den enda kontrollpunkten som håller när alla andra signaler, mejl, avsändare, ärendenummer och telefonnummer, ser legitima ut.
En andra röd flagga är själva samtalet. Google ringer inte spontant upp privatpersoner om säkerhetsproblem. ”När någon sätter mycket press på dig ska du som regel vara desto mer försiktig”, säger en talesperson för BACS till Bluewin.
App-lösenord blir en bakdörr
Det allvarligaste med metoden är app-lösenorden. Det är särskilda inloggningskoder för äldre program som inte stöder tvåstegsverifiering, och de fungerar utan att offret får ett godkännande-tryck på mobilen. När bedragarna väl har fått tillgång kan de skapa nya app-lösenord och synkronisera mejl och kontakter till sin egen enhet, utan att det syns.
Enligt Mimikama, som är en tysk-österrikisk faktakollsorganisation som specialiserat sig på nätbedrägerier, räcker det därför inte att byta lösenord om man misstänker att man fallit för bluffen. Man måste också gå igenom listan över aktiva app-lösenord, återställningsadresser, vidarebefordran och kopplade appar, och radera allt som inte hör hemma där.
Så skyddar du dig
BACS rekommenderar att omedelbart lägga på om ett samtal påstår sig komma från Google-support. Uppge aldrig lösenord, sms-koder eller inloggningsbekräftelser i telefon. Får du en säkerhetsavisering från Google med ett ärendenummer du inte känner igen, öppna kontoinställningarna själv genom att skriva accounts.google.com i webbläsaren, aldrig via en länk i mejlet eller under samtalet.
Misstänker du att du redan har fastnat i bluffen ska lösenordet bytas från en annan enhet, alla okända sessioner loggas ut, och samtliga app-lösenord raderas från kontot.