Sebastian Juul

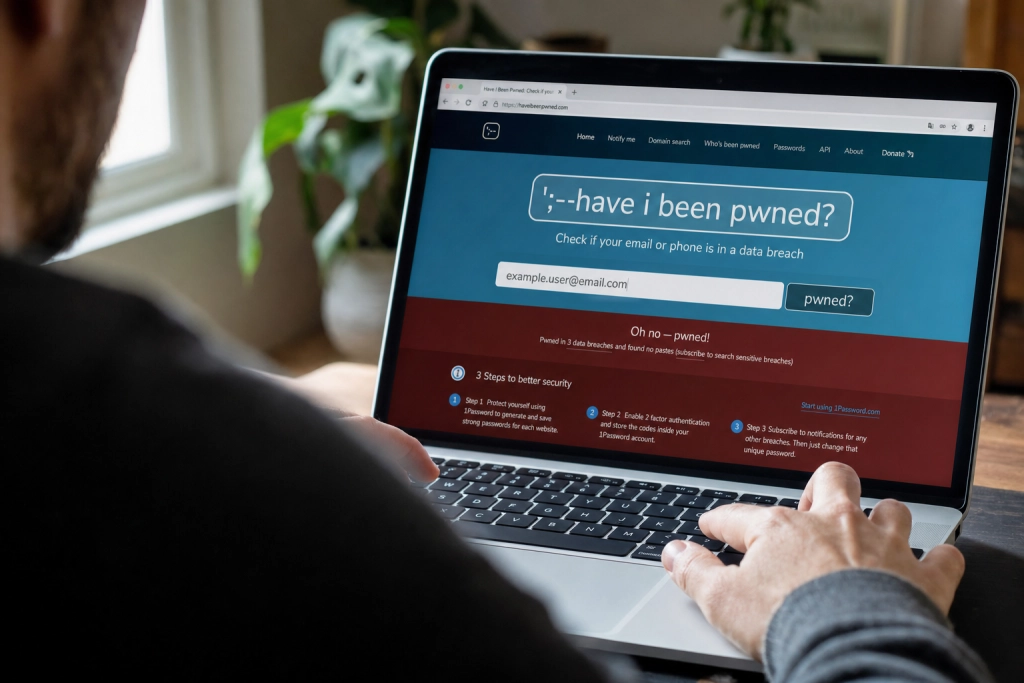
En gratistjänst låter dig på under en minut se om din e-post redan cirkulerar i en dataläcka.
Databasen bakom Have I Been Pwned rymmer nu 17 837 211 580 komprometterade konton från 1 038 dokumenterade dataintrång, enligt siffrorna på tjänstens startsida. Det räcker att skriva in din adress i sökfältet och trycka på knappen för att se om den finns med.
Tjänsten drivs sedan 2013 av säkerhetsforskaren Troy Hunt, som byggde den efter Adobes stora intrång när han såg att samma komprometterade konton dök upp gång på gång i olika läckor. HIBP är gratis, och söktjänsten loggar aldrig sökningarna. Endast e-postadressen, prenumerationsdatumet och en verifieringstoken sparas om du väljer att sätta upp bevakning av framtida läckor.
Så gör du kontrollen på 30 sekunder
Gå in på haveibeenpwned.com, skriv in din e-postadress och tryck på ”pwned?”. Om adressen finns med i databasen får du upp en röd bekräftelse och en lista över vilka intrång den kopplats till, med datum, antal drabbade konton och vilka typer av uppgifter som läckt (lösenord, telefonnummer, adresser, IP-nummer eller annat).
Vill du få besked automatiskt nästa gång din adress dyker upp i ett intrång kan du klicka på fliken ”Notify me” och prenumerera på gratisaviseringar. Aviseringen skickas bara till den adress du bevakar, du kan alltså inte spionera på någon annans konto.
Testa lösenordet utan att avslöja det
Under fliken Passwords kan du också kontrollera själva lösenordet. Här ligger 18 miljarder förfrågningar per månad, enligt tjänsten, och kontrollen är byggd så att lösenordet aldrig lämnar din enhet. Det som händer är att lösenordet först hashas lokalt med SHA-1, sedan skickas bara de fem första tecknen av hash-värdet till servern, som svarar med alla matchande varianter. Den slutliga jämförelsen sker i webbläsaren.
Modellen kallas k-anonymitet och betyder att servern aldrig ser vare sig ditt lösenord eller den fullständiga hashen. Trots det får du veta om exakt din kombination redan finns i en känd läcka.
Chrome och Safari har egna kontroller
Både Google och Apple bygger in liknande funktioner direkt i sina lösenordshanterare. Google Password Manager stämmer av sparade uppgifter mot över fyra miljarder kända komprometterade inloggningar och sorterar problemen i tre kategorier: läckta, återanvända och svaga lösenord. Du hittar granskningen på passwords.google.com under ”Kontroll av lösenord”.
Google avslutade dessutom sin bredare Dark Web Report inuti Google-kontot den 15 januari 2026 och raderade den sparade datan den 16 februari, vilket gjort Password Checkup till huvudverktyget för de flesta Android-användare.
På iPhone och iPad hittar du motsvarande funktion under Inställningar → Lösenord → Säkerhetsrekommendationer. Apple beskriver i sin egen dokumentation att kontrollen görs med kryptografiska metoder som inte avslöjar lösenordet för Apple. Får du varningen ”Detta lösenord har visat sig i en dataläcka” kan Safari generera ett nytt starkt lösenord direkt.
Vad du bör göra om ditt konto finns med
Byt lösenordet på den drabbade tjänsten omedelbart, och byt det på alla andra sajter där du använt samma kombination. HIBP:s FAQ pekar också på att kontrollera Pwned Passwords-listan för att se om själva lösenordet är känt, och att slå på tvåfaktorsautentisering på de konton som stöder det.
Om intrånget rör en tjänst där du har betaluppgifter eller känsliga meddelanden är det värt att gå igenom inloggningshistoriken och koppla bort okända enheter. E-postkonton väger tyngst i prioriteringen, eftersom en angripare med tillgång till din inkorg kan återställa lösenord på nästan alla andra tjänster som är kopplade till adressen.
Kontrollen i sig kostar ingenting och tar mindre än en minut på haveibeenpwned.com.