Sebastian Juul

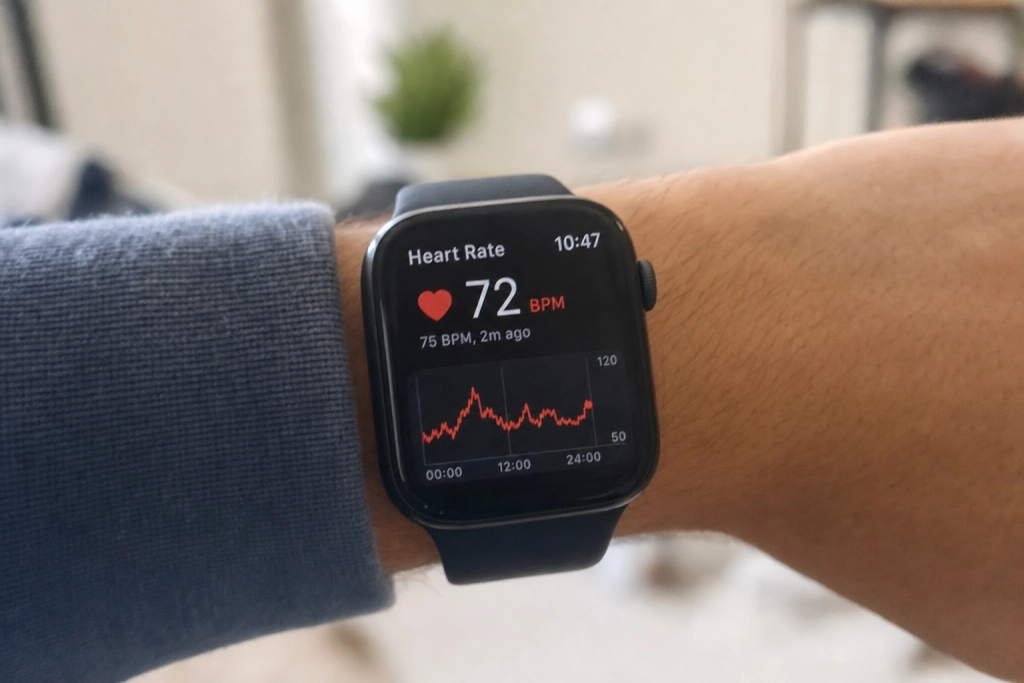
Puls, sömnmönster och stressnivåer från handleden går rutinmässigt till tillverkarens moln, oftast på servrar utanför Sverige.
Garmin, Google-ägda Fitbit, Apple och Xiaomi samlar alla in kontinuerliga hälsodata från sina smartklockor och träningsarmband, och var och en av dem har egna val som begränsar hur mycket som lämnar handleden. Tre inställningar är värda att gå igenom innan klockan hamnar under granen.
Vart dina data faktiskt tar vägen
Garmin, som har uppskattningsvis omkring 45 miljoner aktiva användare i Garmin Connect, uppger i sin globala integritetspolicy att data från EU-användare kan föras till USA och andra länder där företagets servrar eller underleverantörer finns. Överföringarna sker enligt EU-kommissionens standardavtalsklausuler, och Garmins amerikanska bolag är anslutna till EU-US Data Privacy Framework. Enligt en genomgång av Garmin Connects datapraxis har appen ingen Apple-märkning för spårning i App Store, vilket innebär att användardata inte delas med tredjepartstjänster för annonsändamål.
Fitbit köptes av Google i januari 2021, och den 19 maj 2026 bytte Fitbit-appen namn till Google Health, medan Fitbit lever vidare som hårdvarumärke. Google har gjort bindande åtaganden mot EU-kommissionen om att inte använda hälso- och träningsdata från Fitbit för Google Ads, och lovar att hålla datan separerad från övrig annonsdata i koncernen. Den 30 oktober 2026 slutade de gamla Fitbit Web-API:erna att fungera, så den som har tredjepartsappar kopplade till kontot behöver se över anslutningarna.
Apple processar så mycket som möjligt direkt på enheten, och den data som synkas till iCloud krypteras hela vägen från telefon till moln. När tvåfaktorsautentisering är på kan inte ens Apple läsa innehållet. Apple lagrar däremot personuppgifter från hela världen primärt på servrar i USA.
Xiaomi har en annan geografi. Enligt den officiella integritetspolicyn har Mi Fitness-ekosystemet datacenter i Kina, Indien, USA, Tyskland, Ryssland och Singapore, och information från armbanden kan överföras till något av dem. Loggar du däremot in utan Mi Account stannar vikt, längd, födelsedatum och hälsodata lokalt på telefonen i stället för att laddas upp till molnet.
Tre inställningar värda att gå igenom
1. Stäng molnsynkroniseringen för känsliga datatyper. På Apple Watch styrs det under Hälsa > Profil > iCloud, där du kan slå av synk per kategori (hjärtrytm, menscykel, mental hälsa). På Xiaomi Mi Fitness kan du enligt policyn välja att inte logga in med Mi Account, då stannar vikt, längd, födelsedatum och hälsodata lokalt på telefonen i stället för att laddas upp. I Garmin Connect ligger motsvarande val under Inställningar > Profil & integritet.
2. Granska och koppla loss tredjepartsappar. Både Garmin, Google Health och Apple tillåter tredjepartsappar att hämta hälsodata via kopplingar. Enligt Kaspersky-guiden till Garmin finns listan under Inställningar > Anslutna appar, där du kan återkalla åtkomst för appar du inte längre använder. I Google Health hittar du listan under Hantera data > Anslutna appar, och i Apples Hälsa-app under Profil > Appar. En koppling du beviljade till en vågapp 2022 kan fortfarande skicka vidare din data.
3. Dölj din bostad på kartan. Alla träningspass med GPS ritar in start- och slutpunkt, vilket i praktiken pekar ut adressen. Garmin låter dig skapa integritetszoner med minst 500 meters radie runt hem och arbete via webbversionen, och sätta profilen till ”Endast jag”. Motsvarande inställningar finns för Strava-synkade pass och för Googles Timeline om du har aktiverat den.
Hälsodata är en särskild kategori i GDPR
Puls, sömnmönster och menscykel är inte vilka personuppgifter som helst. Hälsodata hör till det som artikel 9 i GDPR klassar som en särskild kategori och som utgångspunkt inte får behandlas utan uttryckligt samtycke, och artikel 32 kräver tekniska skyddsåtgärder som kryptering i transport och lagring.
Om du redan har gjort inställningarna på själva klockan är det värt att också gå igenom vilka inställningar som stoppar tredjepartsdelningen i appen, eftersom standardkonfigurationen i varje app sällan är den som läcker minst.
Samma avvägning gäller den som får en smartklocka i present och sätter upp den på första användardagen: rutan där du godkänner molnsynk, tredjepartsanslutningar och analysdata kommer tidigt i aktiveringen, och är lättare att ändra före första passet än efteråt.