Sebastian Juul

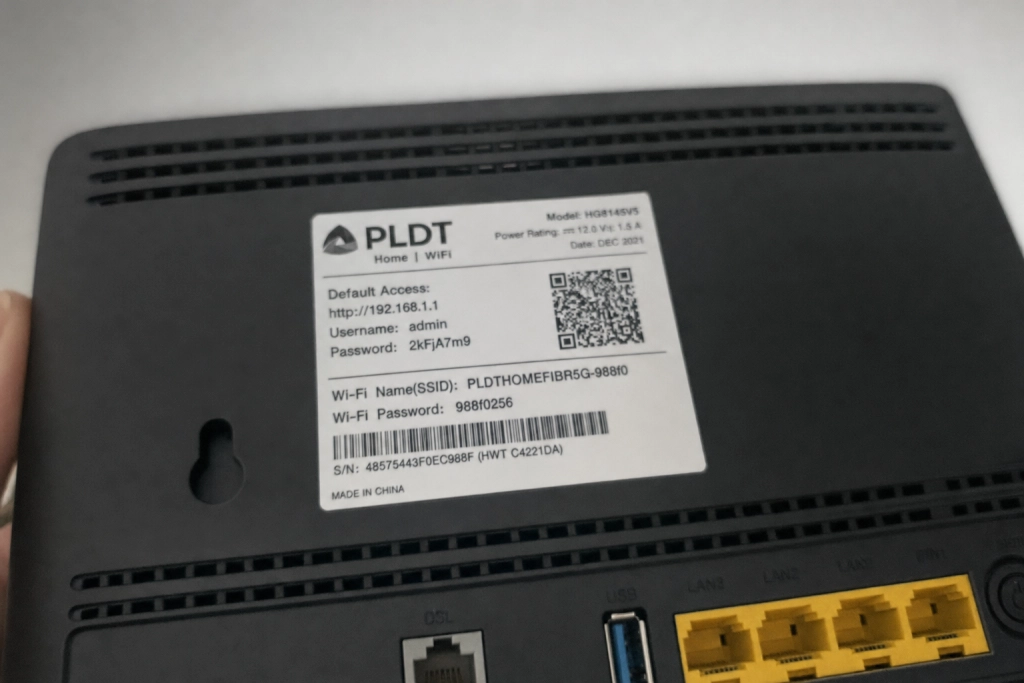
Lösenordet i rutan på baksidan av din router finns ofta redan i angriparnas uppslagsverk.
Den lilla boxen i hallen är själva porten in till allt uppkopplat i hemmet, jobbdatorn, telefonerna, tv:n, larmet, dammsugarroboten. När routern levereras med fabrikens standardinloggning står den samtidigt öppen för automatiserade attacker som söker igenom internet dygnet runt efter just den typen av login.
Mönstret syns i varje ny våg av det ökända Mirai-nätverket. När Juniper Networks i december 2024 slog larm om att företagets routrar hade dragits in i botnätet, var förklaringen densamma: ”Any customer not following recommended best practices and still using default passwords can be considered compromised”, skrev Juniper. Angriparna behövde inte knäcka något. De loggade helt enkelt in.
Så fungerar den automatiserade jakten
Mirai och dess varianter letar inte efter dig specifikt. De skannar i stället hela internet och testar kända fabrikskombinationer. Enligt säkerhetssajten The Hacker News, som rapporterade om samma Juniper-incident, ”is capable of scanning for known vulnerabilities as well as default credentials to infiltrate devices and enlist them into a botnet”, alltså söker efter både kända sårbarheter och fabrikslösenord och värvar enheterna till ett botnät som sedan används för överbelastningsattacker mot andra mål.
Den som kommer in på routern kan läsa av trafiken, omdirigera webbläsaren till falska sidor och nå alla enheter i hemnätverket utan att något syns utåt. Juniper var tydlig med att en infekterad enhet inte kan rengöras i efterhand, den måste ominstalleras från grunden.
Byt administratörslösenordet, det här är inte wifi-lösenordet
De flesta blandar ihop två olika lösenord: det du skriver in i telefonen för att koppla upp dig, och det du använder för att logga in på själva routern och ändra inställningar. Det är det senare som är kritiskt.
Så här gör du:
- Öppna webbläsaren och skriv in routerns adress, oftast `192.168.1.1` eller `192.168.0.1`. Står adressen inte på klistermärket bakpå routern, hittar du den på operatörens supportsida.
- Logga in med användarnamn och lösenord från klistermärket. Står det inget, är det ofta `admin` / `admin` eller `admin` / `password`.
- Gå till inställningarna för administratör och byt lösenordet till ett nytt, långt och unikt lösenord.
Det brittiska National Cyber Security Centre, en av Europas tyngsta myndigheter på området, framhåller tre slumpvis valda ord som en bra grund för starka, lätta att komma ihåg lösenord. Undvik namn på barn, husdjur eller favoritlag, de finns i angriparnas ordlistor.
Nyare routrar är säkrare, men kontrollera ändå
Sedan den 29 april 2024 är det enligt det brittiska PSTI-regelverket faktiskt olagligt att sälja uppkopplade produkter med universella standardlösenord på den brittiska marknaden. Forescout beskriver att lagen ”makes the UK the first country in the world to outlaw default usernames and passwords from IoT devices”, det första landet som förbjuder fabrikslösenord på smarta enheter. Böterna kan nå upp till 10 miljoner pund eller fyra procent av global omsättning.
Det betyder att nya routrar från seriösa tillverkare numera ofta har ett unikt lösenord redan från fabrik. Men en router som står hemma i dag är sannolikt flera år gammal, och då gäller inte reglerna bakåt. Har du inte själv satt lösenordet, är det värt att kontrollera.
Firmware är den andra halvan
Ett byte av lösenord räcker inte om själva routern har kända säkerhetshål. NCSC är tydlig med rådet att ”deploy patches on your wireless network infrastructure such as wireless routers and access points”, installera säkerhetsuppdateringar på trådlösa routrar och accesspunkter. Större svenska internetleverantörer rullar ofta ut uppdateringar automatiskt på utlämnade routrar, men en köpt router i butik kräver vanligtvis manuell uppdatering via administratörsmenyn.
Är routern så gammal att tillverkaren inte längre skickar ut uppdateringar, är säkerhetshålen inte lagade och angriparna kan vara inne. Då är det dags att byta box, oavsett hur bra signalen fortfarande känns.
Ett lösenordsbyte och en firmware-koll tar mindre än kvarten tillsammans och sker en gång.