Sebastian Juul
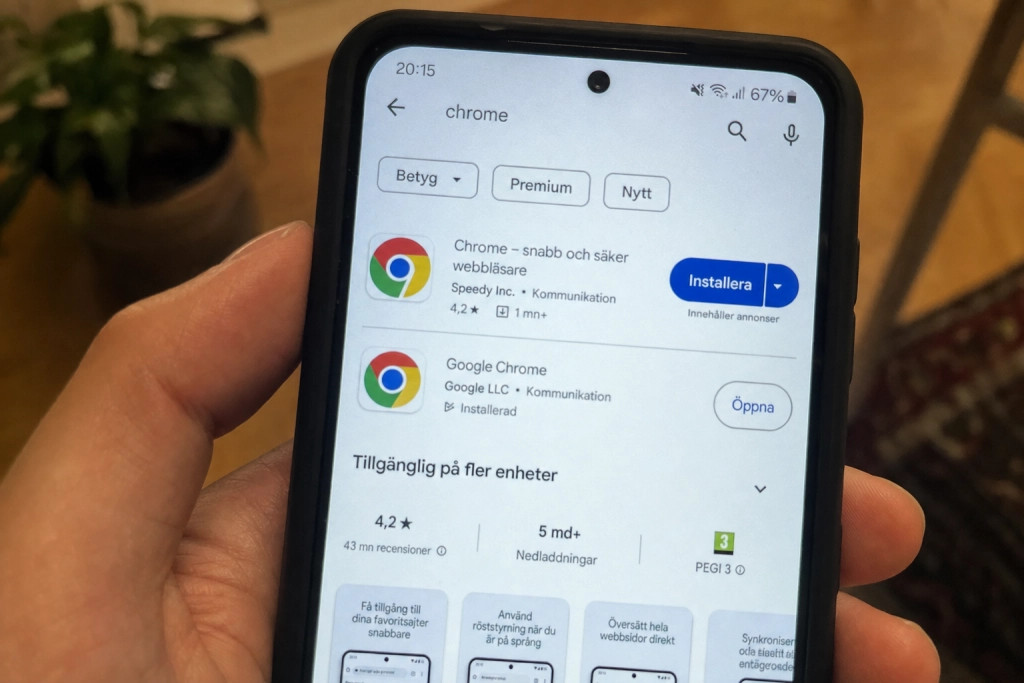
En falsk Chrome-app passerade Googles kontroller och hamnade över den äkta i sökresultaten i Play Store.
Appen hade över 100 000 nedladdningar innan Google tog bort den, och den såg på ytan ut som den riktiga Chrome: samma namn, samma logotyp och samma beskrivningstext. Men den var inte en webbläsare.
Historien lyftes först av en Reddit-användare i mitten av oktober och spreds därifrån via tyska Giga och andra tech-medier. Vi har tidigare rapporterat om själva incidenten, den här genomgången handlar om hur du själv kan kontrollera att det är den äkta Chrome du installerar.
Så kom bluffen in i Play Store
Appen laddades först upp som ett enkelt pusselspel vid namn ”Ball Bounce” från utvecklaren Hizbartech. Efter att den klarat Googles granskning bytte utvecklaren namn, ikon och beskrivning till Chrome och behöll samtidigt det tidigare nedladdningsantalet.
Hizbartech betalade dessutom för annonsplats, vilket gjorde att den falska Chrome la sig högst upp i sökresultaten, över Googles egen äkta Chrome, enligt Android Authority. Den som sökte på ”Chrome” fick alltså den falska träffen först.
Själva innehållet i appen var inte ens en webbläsare. En Reddit-användare som installerade filen beskrev den som ”en konstig kontakt-app med en massa AI-avatarer”, och tekniksajten Android Authority rapporterade att det rörde sig om en chatt-app med förprogrammerade svar. Något bevis på att appen stal lösenord eller tog över banksessioner har inte framkommit, enligt sammanställningen hos Mallory.ai, den primära skadan var själva imitationen.
Tre saker att kontrollera innan du installerar Chrome
Själva knepet som Hizbartech använde, att låta en godkänd app byta identitet efter publicering, går att försvara sig mot på några sekunder. Tre snabba kontroller räcker.
1. Utgivaren ska vara Google LLC. Scrolla ned i Play Store-listningen till ”Appinformation” eller ”Utvecklare”. Står det något annat än Google LLC är det inte Chrome. Hizbartech-versionen hade uppenbart fel utgivarnamn, men syntes bara om användaren tittade efter det.
2. Paketnamnet ska vara com.android.chrome. Varje Android-app har ett unikt tekniskt ID. Den äkta Chrome använder `com.android.chrome`, medan den falska versionen var publicerad som `com.ballbounce.Hizbartech`, enligt Cybersecurity News. Paketnamnet visas inte alltid direkt i Play Store-appen, men syns i webbversionen av Play Store i slutet av URL:en till appens listning.
3. Lita inte på sökordningen. Den falska appen låg högst upp i sökresultaten just för att utgivaren betalade för annonsplats. En sponsrad placering är inget bevis på att appen är den äkta, tvärtom var det precis där bluffen gömde sig. Chrome är dessutom förinstallerad på de flesta Android-telefoner, så det finns sällan skäl att söka upp och installera den på nytt.
Google har inte kommenterat
Google har inte publicerat någon officiell kommentar om fallet, enligt den sammanfattning av rapporteringen som Mallory.ai gjort. Själva listningen togs sedan bort från Play Store.
Den större frågan som flera tech-sajter lyfter är hur en app kunde bli granskad som ett spel, byta identitet till en Google-produkt och ligga kvar innan den togs ned. Att samma utgivare dessutom lyckades köpa sig högst upp i sökresultaten med den falska appen pekar på att svagheten inte bara finns i granskningen av nya appar, utan också i annonssystemet.
För Android-användare är rådet detsamma oavsett vad Google gör framöver: kontrollera utgivaren, kontrollera paketnamnet och gå aldrig på sökordningen ensam. Chrome på en svensk Android-telefon ska komma från Google LLC med paketnamnet `com.android.chrome`, allt annat är inte Chrome.