Sebastian Juul

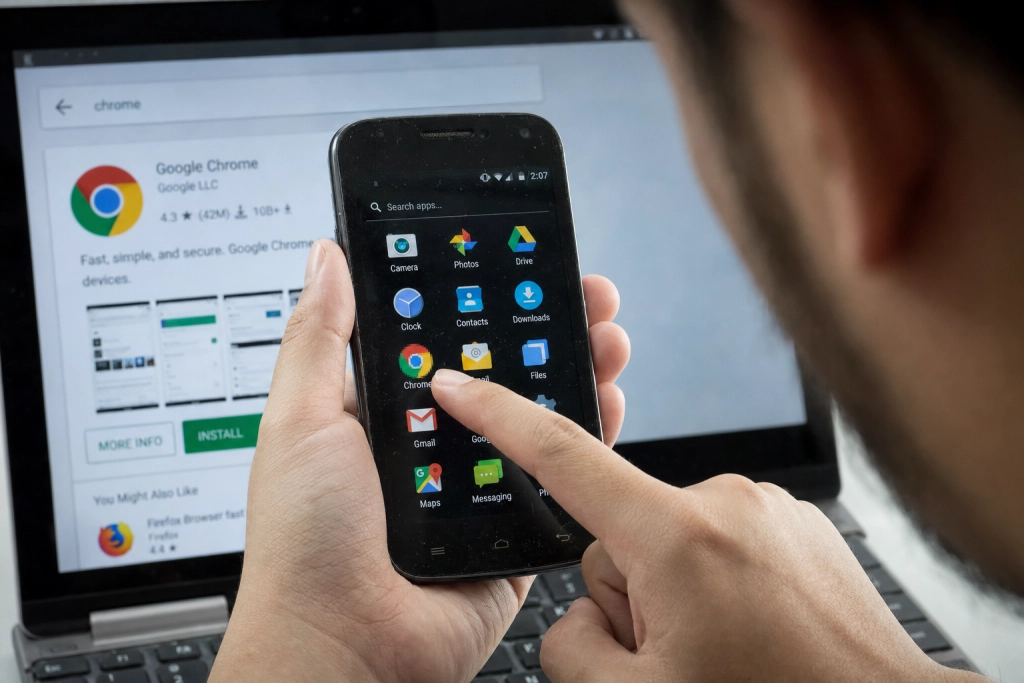
En kopia av Google Chrome låg kvar i Play Store i omkring två veckor och nådde över 100 000 nedladdningar innan Google plockade bort den.
Appen var ingen webbläsare. Bakom Chromes ikon dolde sig ett chattgränssnitt med AI-avatarer och annonser, enligt analyser av listningen. Den togs bort runt den 14 oktober 2026, efter att en användare i Reddit-forumet r/browsers slagit larm.
Appens utvecklare hette Hizbartech och paketnamnet var com.ballbounce.Hizbartech, inte Googles officiella com.android.chrome. Den äkta Chrome-appen är alltid utgiven av Google LLC, vilket skiljer den officiella listningen från klonen.
Började som ett pusselspel
Hizbartech laddade enligt uppgift upp appen den 22 augusti 2026 under namnet Ball Bounce. Den 30 september bytte utvecklaren namn och ikon till Chromes och kopierade beskrivningen från Googles officiella listning. Nedladdningssiffran på ”100 000+” följde med från spel-perioden, vilket gav kopian ett falskt intryck av att vara etablerad.
Tekniken att först bli godkänd som något ofarligt och sedan byta identitet är en känd metod för att slinka förbi Googles granskning. En befintlig app ändrar utseende utåt men behåller paketnamnet och den upparbetade installationshistoriken.
Sponsrad placering ovanför den riktiga Chrome
Det som gjorde fallet värre var synligheten. Klonen betalade för att dyka upp som sponsrad annons i Play Stores sökresultat och placerade sig därmed ovanför den äkta Chrome-appen när användare sökte på ”Google Chrome”. Googles eget annonssystem tog alltså emot betalning för att pusha den förfalskade appen.
En Reddit-användare som installerade den beskrev innehållet så här: ”wtf they didn’t even copy chromium and put some kind of tracking or info stealer they just put in some weird ass contact app with a ton of AI avatars”. Översatt till svenska: utvecklaren brydde sig inte ens om att efterlikna en webbläsare, utan la in en märklig kontakt-app full av AI-avatarer.
Appen var omkring 42 MB stor och hade åldersmärkning från tre år och uppåt. Någon verifierad analys av exakt vad den gjorde i bakgrunden har inte publicerats, och det är oklart om användardata har läckt.
Så kontrollerar du en app i Play Store
För Android-användare i Sverige är hela händelsen en konkret påminnelse om att den officiella butiken inte räcker som kvalitetsstämpel. Googles egen granskning missade appen i veckor, och annonssystemet lyfte dessutom fram den.
Innan du installerar en app, kontrollera framför allt tre saker:
- Utvecklaren. Google Chrome är utgiven av Google LLC. Står det ett annat namn under appens titel är det inte den riktiga Chrome, oavsett ikon och beskrivning.
- Paketnamnet i appens URL på play.google.com. Den officiella Chrome har
com.android.chrome. En kopia har ett annat paketnamn, i det här falletcom.ballbounce.Hizbartech. - Sponsrade placeringar. En annons högst upp i sökresultatet är inte en kvalitetsstämpel. Scrolla förbi sponsrade träffar och leta reda på den utgivare du faktiskt letar efter.
Har du redan installerat Hizbartech-appen, avinstallera den direkt och kör en genomsökning med Play Protect i Play Store-appen under Meny → Play Protect → Sök efter appar. Byt därefter lösenord till konton du har varit inloggad på från samma telefon.
Chrome-listningen i den svenska Play Store visar återigen Google LLC som utgivare, och Hizbartechs kopia är borta.