
 Sebastian Juul
Nästan var tionde anställd i danska Region Hovedstaden klickade på ett bluffmejl där avsändaradressen bytt ut ett enda tecken.
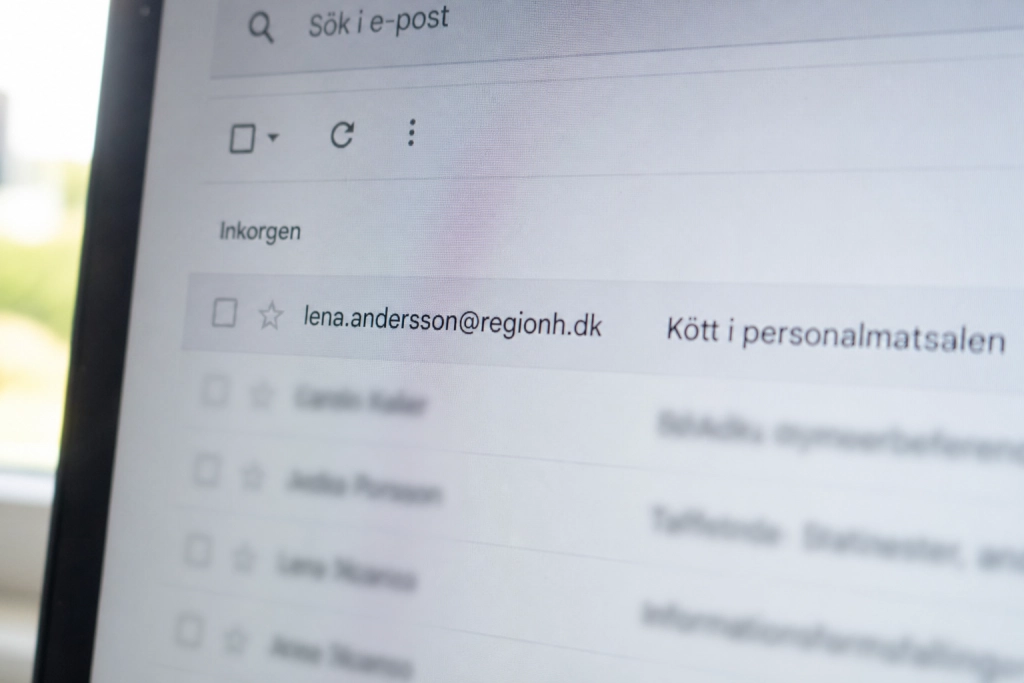
Under onsdagen fick 13 000 anställda i Region Hovedstaden ett mejl om att kött skulle försvinna från personalmatsalarna. Avsändaren såg officiell ut, men adressen slutade på reqionh.dk, med ett ”q” i stället för det ”g” som finns i den riktiga domänen regionh.dk. 1 200 anställda klickade på länken och lämnade både mejladress och lösenord ifrån sig, uppger TV 2 Kosmopol.
Mejlet var inte skickat av bedragare, utan av regionens egen säkerhetsavdelning. Övningen skulle mäta hur många som skulle fastna i ett nätfiskeförsök, rapporterade Ritzau den 21 oktober. Ingen av de 1 200 drabbas av konsekvenser; resultatet ska i stället användas för att skärpa regionens säkerhetsarbete.
Känsliga ämnen slår ut eftertanken
Innehållet var utvalt för att trigga en känslomässig reaktion: köttbullar och roastbeef skulle plockas bort från flera matsalar, och några skulle enligt mejlet gå över till helt veganska menyer utan ägg och mjölk. En länk lovade besked om vad som gällde för just den anställdes matsal.
”Matsalen är något som fyller mycket för många, och kött är också något som fyller mycket för många”, sa säkerhetschef Anna Aaskilde Laursen till TV 2 Kosmopol. Enligt henne är det just den typen av mejl som man ska stanna upp vid innan man klickar.
Samma trick mot svenska konsumenter
Att byta ut en enda bokstav i domännamnet, så kallad typosquatting, är exakt den teknik som används i de bluffmejl och sms svenskar möter dagligen. Falska PostNord-aviseringar, Swish-bekräftelser och BankID-meddelanden skickas typiskt från adresser där en bokstav är borttagen, ersatt eller omskyltad så att det ser rätt ut i en snabb blick på mobilskärmen.
Polisen uppmanade tidigare under året svenska mottagare att alltid stanna upp och granska avsändaren innan de klickar. ”Inga myndigheter, banker eller seriösa företag” skickar meddelanden som ber om kontouppgifter, kortnummer eller BankID utan att mottagaren själv tagit kontakt först, skrev myndigheten i januari.
CERT-SE, den nationella funktionen för IT-incidenthantering, rekommenderade i mars 2026 att vara uppmärksam på e-post som avviker från det normala och att undersöka om innehållet är skrivet på ett avvikande sätt.
Så här känner du igen bluffdomänen
Konkret betyder det att du ska läsa avsändaradressen tecken för tecken, särskilt det som står efter @-tecknet. Vanliga grepp i bedragarnas verktygslåda:
- En bokstav utbytt: regionh.dk blir reqionh.dk, microsoft.com blir micr0soft.com (siffran noll i stället för bokstaven o).
- ”rn” ihop i stället för ”m”: rnicrosoft.com ser ut som microsoft.com på en mobilskärm.
- Extra led i domänen: swish-support.se i stället för swish.nu.
1 200 av 13 000 anställda i Region Hovedstaden gick i fällan, i en organisation som aktivt tränar sina medarbetare att känna igen nätfiske.
