Sebastian Juul

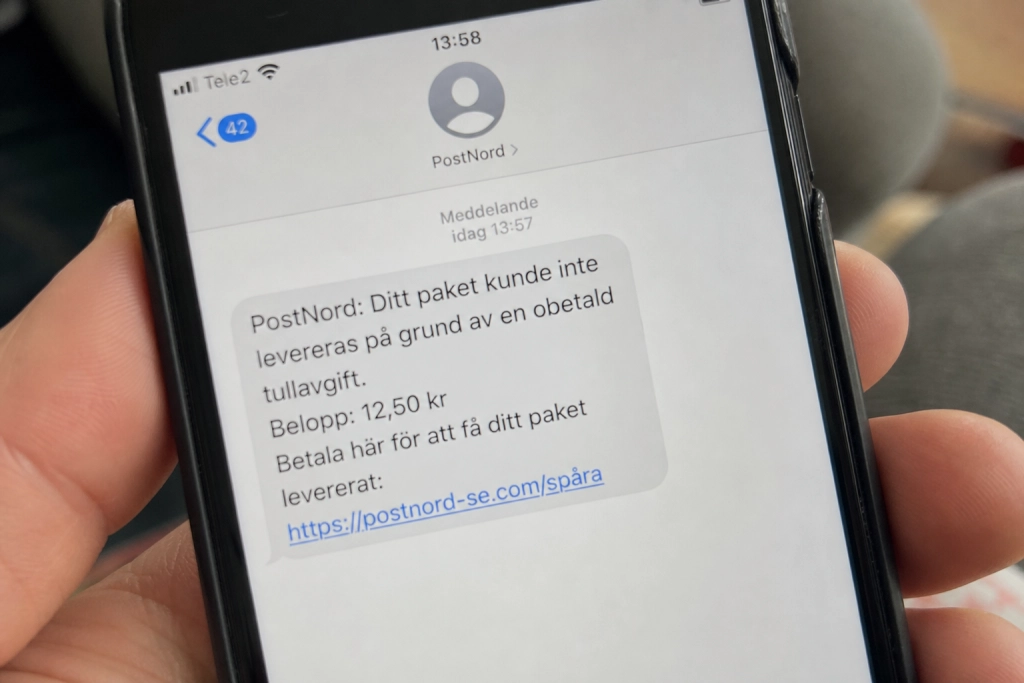
Paketbedrägerierna kommer inte längre via vanlig SMS – och det gör dem både svårare att stoppa och lättare att gå på.
När bluffen om en obetald tullavgift eller en missad leverans dyker upp i din telefon skickas den numera allt oftare via iMessage eller RCS i stället för traditionell SMS. Skiftet är noga uträknat: de krypterade kanalerna gör att mobiloperatören inte längre kan läsa innehållet och blockera länken innan den når din skärm.
Google Threat Intelligence Group konstaterade i maj 2026 att en snabbt växande kinesisk-språkig så kallad phishing-as-a-service-ekonomi nu flyttar sina kampanjer från SMS till RCS och Apple iMessage för att kringgå operatörernas filter.
Varför operatören är utestängd
Både RCS, som är Googles efterträdare till SMS på Android, och Apples iMessage är end-to-end-krypterade. Det gör att innehållet skyddas mellan avsändaren och mottagaren – och samtidigt blir det osynligt för nätverket i mellanledet.
Netcraft konstaterar att kriminella på det sättet kan ”undvika den filtrering som lagstiftningen kräver, genom att göra innehållet omöjligt för operatörerna att undersöka”. SMS-filter som fångar upp typiska bluffmönster – misstänkta länkar, avsändarnamn, återkommande textfraser – får därför aldrig se meddelandet.
Effekten har blivit synlig i statistiken. Phishing-plattformen Lucid har enligt hotforskare på PRODAFT drabbat 169 organisationer i 88 länder genom att skicka via just iMessage och RCS, och den kinesiska tjänsten Darcula stod bakom omkring 120 nya bluff-domäner per dygn på sin höjdpunkt.
PostNord, DHL och tull är de vanligaste krokarna
Innehållet i själva bluffen är däremot bekant. Meddelandet utger sig för att komma från en känd fraktaktör och kräver en liten avgift för att paketet ska släppas ut – typiskt en påstådd tullavgift eller en ny leveranskostnad på några tiotals kronor. USPS, DHL, Evri, Australia Post och flera europeiska postbolag ligger högt på listan över imiterade varumärken.
I Sverige är PostNord den populäraste kroken bland bedragare, eftersom bolagets aviseringar är en del av vardagen för nästan alla som handlar online. Har du fått ett meddelande med en länk från PostNord finns det tre tecken som avslöjar om det är äkta eller bedrägeri – och de gäller lika mycket när meddelandet kommer via iMessage.
Palo Alto Networks Unit 42 identifierade sedan januari 2024 194 345 bluff-domäner som Smishing Triad-nätverket använt för sina kampanjer. Nästan 30 procent av dem försvann inom två dygn, vilket förklarar varför blockeringslistor sällan hinner ikapp.
Fyra tecken som avslöjar bluffen
Eftersom operatören inte kan filtrera bort meddelandet är det du själv som är sista skyddet. Fyra saker ska höja varningsflaggan direkt:
En avgift du inte väntar dig. PostNord skickar inte SMS med länk till betalning, förutom när du får ett paket från utanför EU som kräver moms och eventuell tull – och då går länken till postnord.se eller postnord.com. En avgift på 15, 20 eller 39 kronor för att ”släppa” ett paket är nästan alltid en bluff.
Avsändaren är ett iCloud-, Gmail- eller Outlook-konto. Enligt Google-forskarnas genomgång skapar bedragarna tillfälliga Apple-ID:n med falska visningsnamn för att skicka via iMessage. Ett paketmeddelande där avsändaren är en okänd e-postadress i stället för ett företagsnamn är därför praktiskt taget alltid falskt.
En uppmaning att ”svara Y” innan länken går att klicka på. iMessage blockerar automatiskt länkar från okända avsändare tills mottagaren har svarat. Darcula-operatörerna löste det genom att ”skriva ’vänligen svara Y'” i meddelandet. Ett paketmeddelande som ber dig svara med en bokstav innan du kan öppna länken är alltid en bluff.
En URL som inte är fraktbolagets riktiga domän. Domänerna byts ut i snabbt tempo, men adressen i länken pekar aldrig direkt till postnord.se, dhl.se eller ups.com. Falska webbplatser som ”post-nord.live” tillhör inte PostNord utan någon som försöker stjäla dina personuppgifter.
Vad du gör om meddelandet redan är på plats
Öppna aldrig länken. Har du redan gjort det och matat in kortuppgifter eller BankID: kontakta din bank och spärra kortet direkt.
Misstänkta paketmeddelanden i Sverige kan vidarebefordras till kortnumret 7726 – en gratis rapporttjänst som teleoperatörerna använder för att kartlägga aktiva bluff-kampanjer.