Sebastian Juul

De flesta konsumentroutrar slutar få säkerhetsuppdateringar efter tre till fem år, men står ändå kvar och blinkar i vardagsrummet.
När det händer blir routern hemnätverkets svagaste länk. Angripare vet vilka modeller som inte längre patchas, och en enkel sökning på modellnumret avslöjar snabbt om din är en av dem.
Konsumentroutrar har typiskt ett supportfönster på tre till fem år, räknat från lanseringsdatumet och inte från den dag du köpte den. När den perioden är slut kommer tillverkaren inte längre att släppa firmware-uppdateringar, och sårbarheter som upptäcks efter det får aldrig någon fix.
Problemet är att routern fortsätter att fungera precis som förut. Den lyser, wifi ger internet, och det finns inget synligt tecken på att skyddet har upphört. En Broadband Genie-undersökning från 2024 visade att 89 procent av användarna aldrig uppdaterar sin routers firmware, och en uppföljning året efter fann att 81 procent aldrig hade bytt det förinställda admin-lösenordet.
FBI varnar för aktivt utnyttjande
Att gamla routrar utnyttjas på riktigt är inte en teoretisk risk. I en FLASH-bulletin från maj 2025 varnade FBI för att kriminella aktivt tar över konsumentroutrar som nått sitt end-of-life-datum, installerar malware och säljer åtkomsten vidare som proxyservrar i tjänster som 5Socks och Anyproxy.
Malwaren som används är en variant av botnätet TheMoon, som cirkulerat sedan 2014 och som FBI har spårat till 13 specifika Linksys- och Cisco-modeller från slutet av 2000-talet och början av 2010-talet, bland andra Linksys E1200, E2500, E4200, WRT320N och Ciscos M10. Angriparna kommer in via fjärradministrations-gränssnitt som ofta står påslagna som standard, får root-åtkomst och kan sedan ändra inställningar utan att ägaren märker något.
Enligt Johannes Ullrich, chef för SANS Technology Institute, är kärnproblemet att ”användare ofta inte är medvetna om att deras routrar är inaktuella och sårbara”.
D-Link, TP-Link och Netgear publicerar sina EOL-datum
De tre största tillverkarna av konsumentroutrar i Sverige har alla offentliga listor över modeller som inte längre får säkerhetsuppdateringar, men få hushåll vet att listorna finns.
D-Link har flera modeller som varit end-of-life sedan 2020 utan att någonsin få en patch. Så sent som den 6 januari 2026 offentliggjordes CVE-2026-0625, en kommando-injektionssårbarhet som drabbar bland annat DSL-526B, DSL-2640B, DSL-2740R och DSL-2780B, alla EOL sedan 2020. VulnCheck, som rapporterade sårbarheten, beskriver att ”en oautentiserad angripare kan injicera och köra godtyckliga shell-kommandon” på apparaterna. Ingen fix är planerad.
TP-Link publicerar sin lista uppdelad i en EOS-lista för hemnätverk och en för smarta hemenheter, med de senaste versionerna daterade 21 september 2026. Företagets policy är att support och underhåll upphör efter EOL-datumet, även om produkten fortfarande fungerar.
Netgear ligger på samma linje. I sin säkerhetsrådgivning från juli 2026 skriver företaget om DGND3700v1: ”har nått End-of-Support-fasen, och inga fler säkerhetsuppdateringar planeras”, och rekommenderar direkt utbyte. Även flera modeller ur RAX-serien har markerats som EoS.
Så kollar du din router på tre minuter
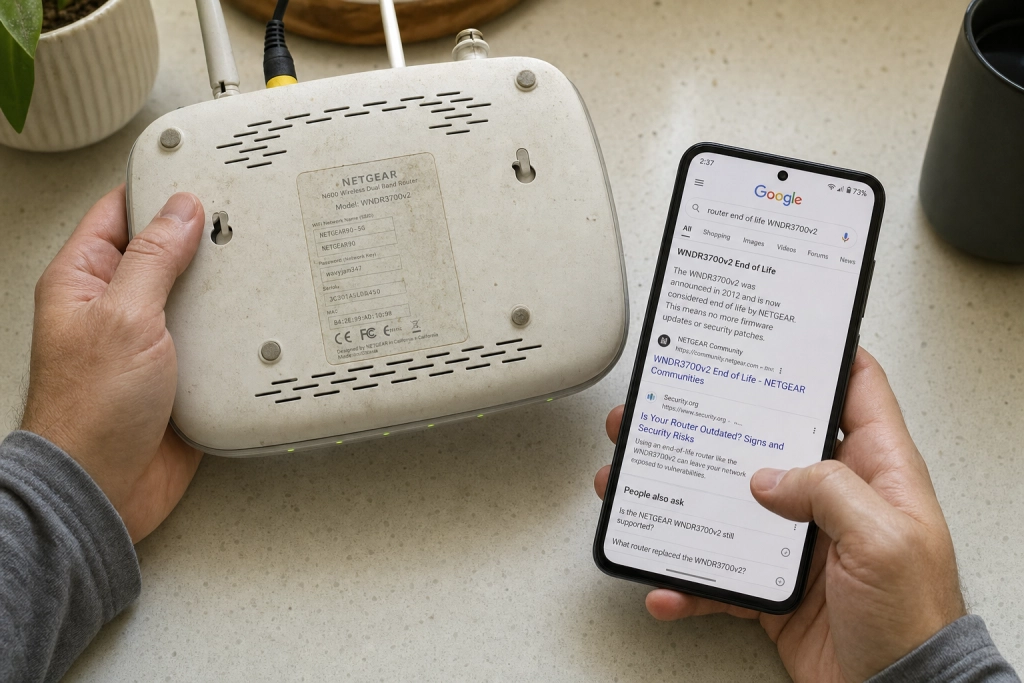
Kontrollen kräver ingen teknisk kunskap. Vänd routern upp och ned och hitta modellnumret på klistermärket, det står vanligtvis efter ”Model” eller ”M/N”. Skriv sedan in modellnumret plus ”end of life” eller ”EOL” i en sökmotor tillsammans med tillverkarens namn. Landar du på tillverkarens egen sida och modellen finns med i listan, är det dags att byta.
Vill du snabbt skanna hela hemnätverket efter varningstecken finns en enkel treminuters-koll av routern som fångar de vanligaste symptomen på ett övertaget nätverk. Är routern köpt kring 2019 eller tidigare är sannolikheten hög att den inte längre får några säkerhetsuppdateringar, och då räcker det oftast inte att bara logga in och trycka på ”sök uppdateringar”.
Kan du inte byta router på en gång ger FBI en kort åtgärdslista: stäng av fjärradministration, byt admin-lösenordet till något långt och unikt, installera senaste tillgängliga firmware och starta om routern. Det stoppar inte alla attacker, men det stänger de öppna dörrarna som TheMoon-botnätet utnyttjar. En modern Wi-Fi 6-router kostar under 1 000 kronor och får typiskt säkerhetsuppdateringar i flera år framåt.