Sebastian Juul

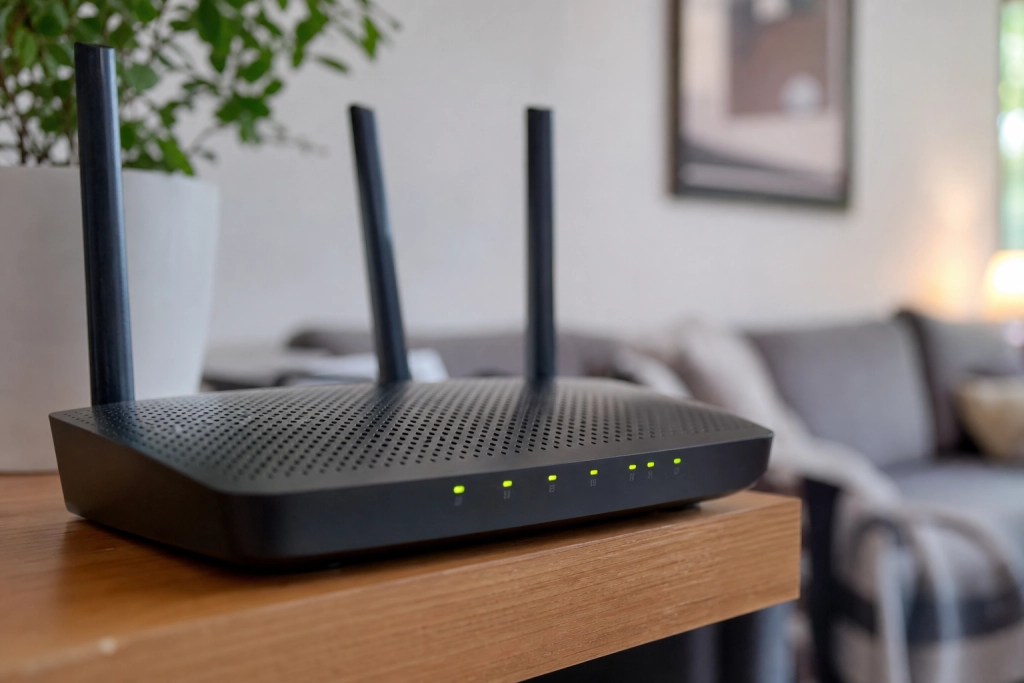
Routern är den digitala ytterdörren till hemmet. Så här ser du snabbt om någon har brutit sig in.
De flesta byter aldrig fabrikslösenordet på sin hemrouter och kollar aldrig vilka enheter som är anslutna. Men en kapad router kan i praktiken avlyssna all trafik i nätverket, styra om bank-inloggningar till bluffsidor och släppa in skadlig kod på telefoner och datorer utan att en enda varning dyker upp på skärmen.
Det obehagliga är att en hackad router oftast fortsätter att fungera precis som vanligt. Sajten Kaspersky, som säljer säkerhetsprogram, beskriver mönstret: symptomen är subtila, och det är först när man loggar in i routerns adminpanel som bilden klarnar.
De fem vanligaste varningstecknen
1. En okänd enhet i listan över anslutna. Alla routrar har en översikt över vilka telefoner, datorer, TV-apparater och smarta prylar som är kopplade till nätverket. Ser du ett namn du inte känner igen, är det värt att undersöka närmare. Ett generiskt namn som ”android-1f4b” eller ett okänt tillverkarnamn kan vara en granne som gissat lösenordet, eller något värre.
2. Adminlösenordet fungerar plötsligt inte. En vanlig taktik hos angripare är att byta inloggningsuppgifterna direkt efter att de tagit sig in, så att den rättmätige ägaren låses ute. Är du säker på att ingen i hushållet har rört inställningarna, och lösenordet ändå inte funkar, är det ett tydligt tecken på att någon annan har det.
3. DNS-inställningarna har ändrats. DNS är den tjänst som översätter webbadresser till IP-adresser, och en angripare som pekar om DNS kan styra dig till falska bank- och inloggningssidor utan att adressfältet ser konstigt ut. IT-säkerhetsföretaget Certo Software beskriver detta som en av de mest allvarliga signalerna, där DNS-servrar pekar mot okända IP-adresser som varken tillhör operatören eller en välkänd tjänst som 1.1.1.1 eller 8.8.8.8.
4. Wifi-namnet har bytts, eller det har dykt upp ett nytt. SSID är namnet du ser i mobilens wifi-lista. Har det plötsligt en annan stavning, eller har det tillkommit ett extra gäst-nätverk du inte själv skapat, kan någon ha konfigurerat om routern.
5. Långsam uppkoppling eller konstiga omdirigeringar. Både Certo och säkerhetsföretaget ESET pekar på ihållande låg hastighet, oväntade omstarter och webbläsare som plötsligt skickar dig till pop-ups eller okända sidor som klassiska symptom när routern används av någon annan.
Så kontrollerar du på tre minuter
Öppna webbläsaren i mobilen eller datorn och skriv 192.168.1.1 eller 192.168.0.1 i adressfältet. Rätt IP-adress står oftast på en etikett på undersidan av routern, tillsammans med det ursprungliga adminlösenordet.
Logga in och leta rätt på tre menyer: listan över anslutna enheter, DNS-inställningarna och firmware-versionen. Räkna enheterna mot vad du faktiskt äger. Kontrollera att DNS-servrarna är operatörens egna eller en välkänd publik tjänst. Klicka slutligen på uppdatera firmware. Tillverkare som Asus, TP-Link och Netgear släpper regelbundet säkerhetsuppdateringar, och den amerikanska cybersäkerhetsmyndigheten CISA rekommenderar att ha en så färsk firmware-version som möjligt för att täppa till kända hål.
Byt lösenord och stäng av fjärråtkomst
Är fabrikslösenordet fortfarande i bruk, byt det direkt till ett unikt med minst tolv tecken. Stäng även av fjärråtkomst till adminpanelen om den är påslagen, och slå av UPnP om du inte har en konkret anledning att ha det på. Vill du gå längre, byt WPA-inställningen till WPA3, eller åtminstone WPA2.
En sista rekommendation, särskilt om routern är fem-sex år gammal: kontrollera om tillverkaren fortfarande släpper säkerhetsuppdateringar för din modell. FBI uppmanade i november 2024 alla routerägare att skrota och ersätta modeller som nått slutet av sin support-period, efter att en kinesisk statssponsrad grupp använt tusentals gamla Cisco- och Netgear-routrar i ett globalt botnät. En router som inte längre får uppdateringar kan varken lagas eller skyddas, och den enda hållbara åtgärden är att byta ut den.