
 Sebastian Juul
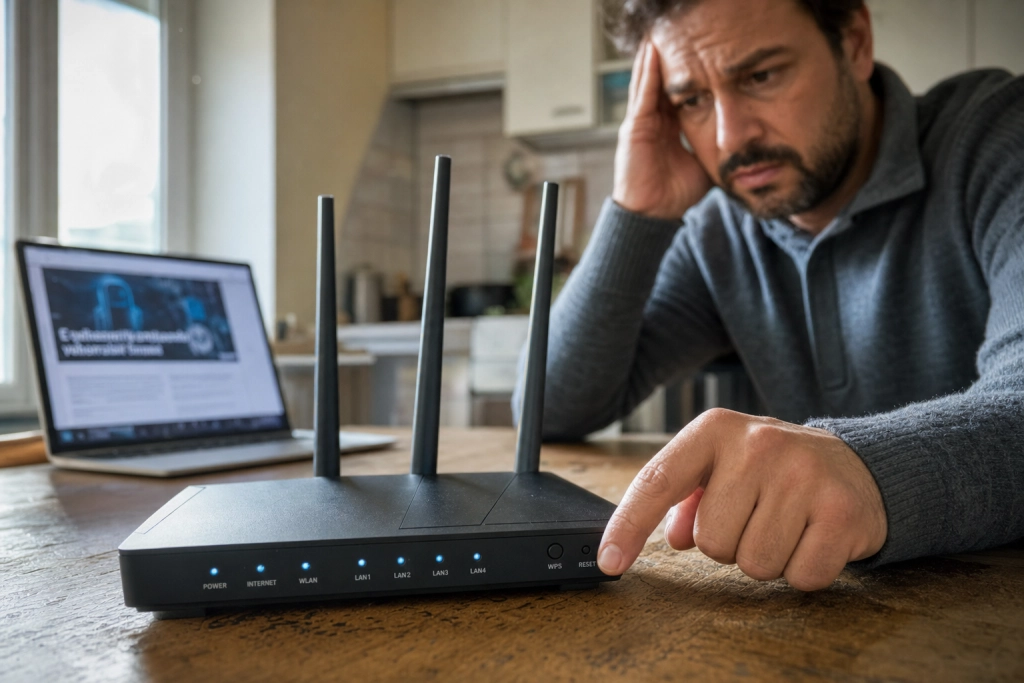
En säkerhetsbrist i Broadcoms Wi-Fi-chip gör det möjligt för en angripare i grannskapet att ta över routern utan Wi-Fi-lösenord.
Bristen, som fick namnet WPSplinter, har legat kvar i Broadcoms mjukvarupaket sedan åtminstone 2010. Den avslöjades av säkerhetsforskaren Quentin Kaiser från ONEKEY, som demonstrerade attacken på Hexacon-konferensen i Paris den 16 oktober.
Attacken utnyttjar hur routern hanterar fragmenterade meddelanden i WPS, den funktion som låter dig parkoppla enheter med en knapptryckning i stället för att slå in lösenordet. En buffertöverskridning i den processen gör att en angripare inom Wi-Fi-räckvidd kan köra egen kod på routern utan att känna till nätverksnyckeln och utan att användaren märker något.
Miljoner routrar står öppna i Belgien
Omfattningen är först kartlagd i Belgien, där uppskattningsvis 1,5 miljoner gateways är sårbara: omkring 850 000 hos Proximus, 500 000 hos VOO och 210 000 hos Orange Belgium. Kaiser demonstrerade attacken skarpt på en ASKEY TCG3000 från Orange och en Sagemcom BBOX3V+ från Proximus, där han plockade ut Wi-Fi-nyckeln ur routerns minne och använde den för att logga in på nätverket.
Eftersom samma Broadcom-chips sitter i routrar från en lång rad tillverkare globalt, Kaiser nämner bland andra Netgear och Technicolor, är den faktiska siffran sannolikt mycket högre. Det handlar om både eCos-baserade chip (BCM3380, BCM3383, BCM33834) och Linux-baserade (BCM3390, BCM65xx, BCM68xx).
Broadcom har känt till bristen sedan 2018
Enligt tidslinjen Kaiser själv publicerar rapporterade han bristerna till Broadcom den 18 och 27 juli 2026. Den 28 juli uppgav företaget att en patch fanns, och den 29 juli avböjde Broadcom att tilldela en CVE-identifierare eller lämna ut vilka OEM-tillverkare som fått fixen. Det är det kodnummer som normalt följer en sårbarhet och gör att både tillverkare och säkerhetsmjukvara kan hänvisa till samma brist.
Broadcom släppte en ofullständig patch redan 2018 och har sedan dess rekommenderat tillverkarna att byta till det öppna alternativet hostapd i stället för att fortsätta uppdatera den egna koden. Resultatet är att när Kaisers 90 dagars tystnadsperiod gick ut den 15 oktober 2026 hade ingen av de granskade belgiska routrarna fått någon åtgärd.
Så kontrollerar du din egen router
För en vanlig användare är den konkreta åtgärden att slå av WPS i routerns inställningar. Logga in på routerns webbgränssnitt, leta upp Wi-Fi-inställningarna och stäng av WPS (ofta kallat ”Wi-Fi Protected Setup” eller ”parkoppling med knapp”). Exakt var inställningen ligger varierar mellan modeller, men den brukar finnas under Wi-Fi- eller trådlös-menyn.
Byt samtidigt det förinställda administratörslösenordet om du aldrig har gjort det, och kontrollera att routern har den senaste firmware-versionen från din operatör. En router som inte har fått säkerhetsuppdateringar är den svagaste länken i hemnätverket, och i det här fallet räcker det att en angripare befinner sig inom Wi-Fi-räckvidd från bostaden.
Kaiser kallar själv de eCos-baserade enheterna för ”forever day”-sårbarheter, brister som sannolikt aldrig kommer att patchas eftersom hårdvaran inte längre underhålls.
