Sebastian Juul

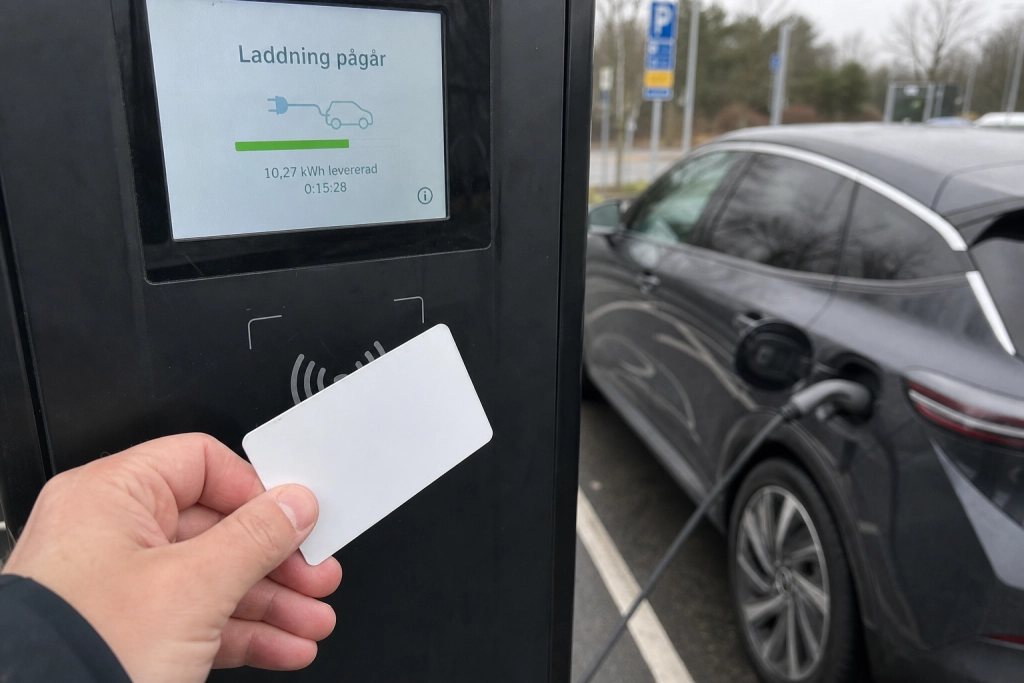
Det laddkort du drar mot terminalen på tankstationen kan kopieras med en billig läsare på under en sekund.
Chipet i de flesta europeiska laddbrickor bygger på ett protokoll utan kryptering, och kriminella som fått en kopia av din bricka kan sedan ladda gratis på ditt konto tills du upptäcker det på fakturan. Alternativet finns redan i din telefon.
Bakgrunden är att den absoluta merparten av alla publika laddtransaktioner i Europa fortfarande går via ett RFID-kort byggt på det gamla MIFARE Classic-protokollet. Nederländska laddoperatören Deftpower uppskattar i en teknisk vitbok att 80-90 procent av alla laddtransaktioner sker med ett sådant kort, och konstaterar att chipet ”inte är krypterat och kan kopieras av dåliga aktörer”. Serienumret på kortet kan läsas av med en helt vanlig NFC-mobil.
Så går kopieringen till
Angreppet är okomplicerat: en tjuv behöver bara komma nära ditt kort i några sekunder, i en trång kö, på ett café, eller genom en väska, och läsa av det unika ID-numret med en scanner eller en telefon-app. Sedan skrivs ID:t över på ett tomt kort som säljs vidare eller används direkt vid en publik laddare. Fakturan hamnar hos den ursprungliga kortägaren.
Svenska säkerhetsföretaget CDVI konstaterar att kunskapen om att kopiera MIFARE Classic-kort är lättillgänglig på internet, och att själva avläsningen tar bara några sekunder. Krypteringen i chipet har varit knäckt i många år, men kortet lever kvar i miljontals laddbrickor och passerkort i Europa eftersom migrering till modernare teknik är dyr.
Skalan på fusket är dokumenterad. Den nederländska mobilitetstjänsten Check drabbades av tjuvar som brutit sig in i deras fordon för att klona laddkorten, därefter såldes de kopierade korten på den svarta marknaden med löfte om gratis laddning, medan notorna landade hos flottägaren och ”ackumulerade tusentals euro” på kort tid.
Sverige är en stor målgrupp
Fusket är direkt relevant för svenska elbilsägare, eftersom laddbrickan är den vanligaste betalmetoden vid publika stationer. Vid utgången av juni 2026 fanns 68 666 publika laddpunkter i Sverige fördelade på 9 749 stationer, enligt Mobility Swedens månadsstatistik. Stora operatörer i landet som E.ON, Vattenfall InCharge, Fortum Charge & Drive och Mer erbjuder start via RFID-bricka som ett grundalternativ.
Sett till infrastrukturen är växttakten också hög: 548 nya laddpunkter tillkom i mars och 549 i juni, enligt branschsiffror. Antalet potentiella offer växer alltså i takt med att fler byter till elbil.
Så laddar du säkert
Det finns ett enkelt sätt att eliminera risken helt: hoppa över brickan och starta laddningen via operatörens app eller genom att skanna QR-koden på laddaren. Betalflödet går då genom en krypterad kanal som inte kan skummas av med en scanner. Skulle du ändå använda ett fysiskt kort är rekommendationen att förvara det i en RFID-blockerande hållare och att kontrollera fakturan för sessioner du inte känner igen.
Branschorganet ChargeUp Europe framhåller att fyra säkerhetslager redan finns på plats, från realtidsauktorisering vid sessionsstart till mönsterdetektion av ”omöjliga resor” mellan avlägsna laddare, och att de finansiella förlusterna vid bevisat bedrägeri typiskt bärs av operatören, betalleverantören eller banken, inte av föraren. Men det förutsätter att du upptäcker de otillbörliga sessionerna och bestrider dem i tid.
Nästa generation av laddbrickor är redan på väg. NXP har lanserat MIFARE DUOX, ett chip som bygger på asymmetrisk kryptering med elliptiska kurvor (ECC) och ECDSA-signaturer för just laddstationer. Tills den ersatt Classic i den installerade basen är app-betalning det tryggaste sättet att ladda på en publik station i Sverige.