Sebastian Juul

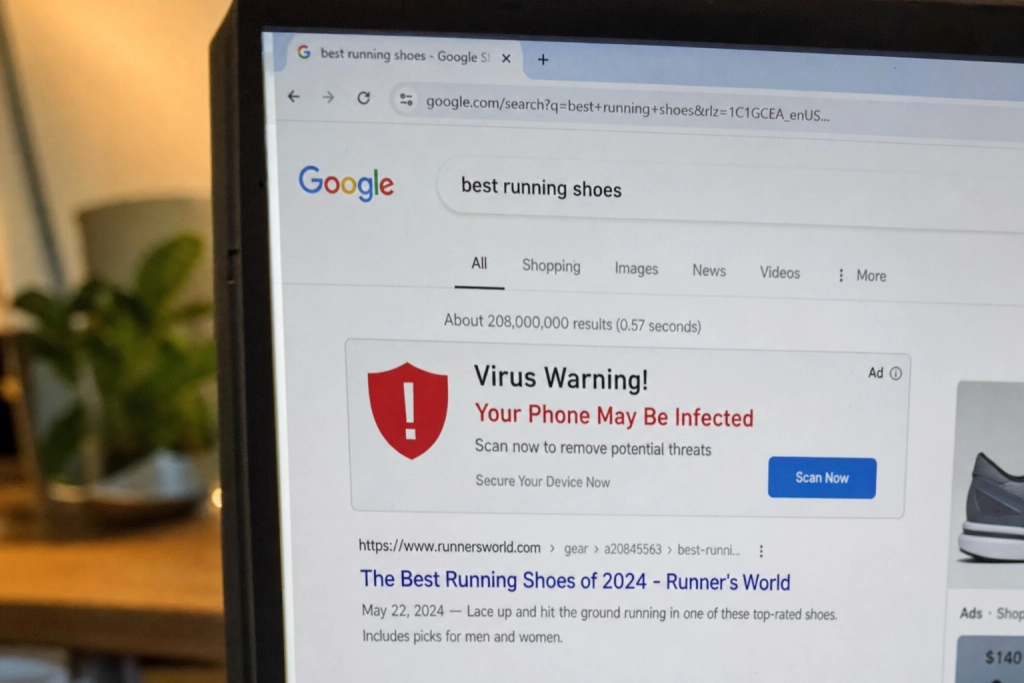
Falska virusvarningar och bluffappar nådde över 100 miljoner visningar inom EES-området, enligt en ny forskarstudie.
Forskare från NYU Tandon School of Engineering i New York och nederländska Radboud University har granskat omkring 189 000 versioner av mjukvarurelaterade annonser i Googles öppna transparensverktyg Ads Transparency Center. Resultatet: tusentals bedrägliga annonser passerade Googles kontroll och nådde användare i hela EES-området, flera av dem i åratal.
En enda annons som påstod sig kunna ”avslöja GPS-positionen för vem som helst via telefonnummer” låg kvar i över två år och drog in 14,5 miljoner visningar, enligt forskarlagets presentation hos NYU Tandon.
Tre typer av bluff
Studien delar in de bedrägliga annonserna i tre kategorier. 238 så kallade skrämselannonser, som påstod att användarens enhet var infekterad eller kapad, genererade mer än 16 miljoner visningar. 3 346 annonser med falska påståenden om vad mjukvaran kan göra, till exempel återställa foton som raderats för flera år sedan, stod för närmare 90 miljoner visningar. En tredje grupp på 258 annonser dolde avsändaren bakom vaga knappar som ”Fortsätt” eller ”Access Now”, framgår det av en genomgång i TechXplore.
Scareware är annonsbranschens term för falska säkerhetsvarningar som ska skrämma användaren att ladda ned ett program eller teckna en prenumeration.
Rapporterade annonser låg kvar
När forskarna själva anmälde annonserna via Googles vanliga kanaler var resultatet ojämnt. I ett fall rapporterade teamet 42 annonser som alla pekade mot samma skadliga webbplats, men bara en togs bort. De övriga 41 fick fortsätta visas.
Lika anmärkningsvärt är att 34 av 147 identifierade appar hade försvunnit helt från appbutikerna, medan annonserna för dem fortfarande rullade i Googles system.
”Vi har gjort omfattande försök att nå Googles trust and safety-team, men vi har ännu inte fått något svar”, säger studiens huvudförfattare Ritik Roongta till Help Net Security.
AdLens hittar mönstren i stor skala
Själva granskningen gjordes med ett AI-verktyg forskarna själva har byggt och kallar AdLens. Verktyget använder små språkmodeller för att plocka ut misstänkta formuleringar och sedan analysera både text och bilder i de mest sannolika kandidaterna.
”Google har system som ska granska annonserna, men vi hittade tusentals bedrägliga annonser som ändå nådde användarna, i vissa fall under flera år”, säger Roongta i NYU:s pressmeddelande.
Studien bär titeln ”AdLens: Efficient Detection of Deceptive Software Ads” och presenteras den 18 november 2026 på ACM Conference on Computer and Communications Security i Haag. Bakom arbetet står förutom Roongta även Rachel Greenstadt, professor vid NYU Center for Cybersecurity, och Gunes Acar, docent vid Radboud University.