Sebastian Juul

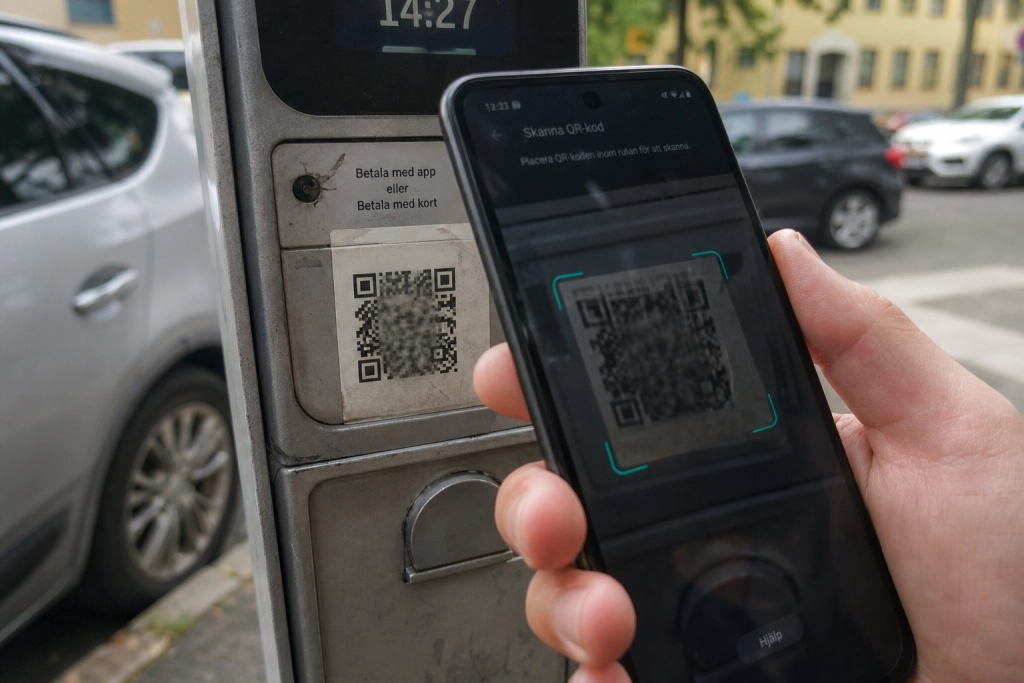
Kriminella klistrar egna QR-koder över de riktiga på parkeringsautomater och restaurangbord, och det räcker med ett skanning för att betalkortet ska hamna i fel händer.
Metoden kallas quishing, en kombination av QR-kod och phishing, och det är en av de bedrägeriformer som växer snabbast i både USA och Sverige. Amerikanska Federal Trade Commission varnar för att bedragare lägger falska ”scan to pay”-klistermärken rakt över de legitima koderna på parkeringsautomater, så att föraren skickas till en falsk betalsida i stället för kommunens eller parkeringsbolagets riktiga.
Mekaniken är densamma vid restaurangbord, laddstolpar och insamlingsbössor: en genomskinlig eller professionellt tryckt dekal fästs över den äkta koden, och den som skannar hamnar på en sida som ser korrekt ut, men som samlar in kortnummer, CVC, personnummer och ibland installerar skadlig kod. Vi har tidigare rapporterat om hur metoden spridit sig till svenska parkeringsplatser och serveringar.
Så fungerar bluffen i praktiken
QR-koden i sig är inget mer än ett maskinläsbart sätt att öppna en webbadress, och alla kan skapa en. Jan Olsson, kriminalkommissarie vid Nationellt it-brottscentrum, har varnat i en intervju med TV4 för att allmänhetens tillit till QR-koder är felplacerad.
”QR-koder är absolut helt värdelösa som verifiering av någonting överhuvudtaget”, säger Jan Olsson till TV4.
Han pekar på att koderna har ”ett oförtjänt gott rykte av att vara något man kan lita på”, trots att vem som helst kan generera en på några sekunder. Säkerhetsföretaget Förebygg har enligt TV4 sett en tydlig ökning av quishing-attacker.
De falska betalsidorna är ofta nära identiska med de riktiga, med rätt logotyp, färgsättning och fält för kortuppgifter. När informationen är inskickad kan bedragarna antingen debitera engångsbelopp eller lägga upp återkommande dragningar som är svåra att upptäcka förrän den månatliga kontoutdragssumman slår in.
Tre kontroller du gör på plats innan du scannar
Federal Trade Commission och svensk polis landar i samma praktiska råd. Tre steg räcker för att undvika det stora flertalet quishing-fällor.
1. Inspektera klistermärket fysiskt. FTC skriver att man ska titta efter tecken på manipulation: dekaler som ligger ovanpå andra dekaler, kanter som lossnar, eller tryck och färger som inte matchar det permanenta klistermärket på automaten. En kod som ser lite ”tillfällig” ut är en varningssignal.
2. Förhandsgranska webbadressen. Alla moderna mobilkameror visar URL:en innan sidan öppnas. Läs den. Kommunens riktiga parkeringssajt heter något som matchar kommunen eller det anlitade parkeringsbolaget, inte en förkortad länk eller en adress med extra bokstäver. ”If you see a QR code in an unexpected place, inspect the URL before you open it”, skriver FTC.
3. Hoppa över QR-koden helt. Det säkraste är att öppna din befintliga parkeringsapp manuellt och ange zonkoden som står på skylten, eller att skriva in kommunens parkeringsadress själv i webbläsaren. På restauranger kan man be om en fysisk meny eller betala i kassan.
Vad gör du om du redan har scannat
Har du redan matat in kortuppgifter på en sida du misstänker är falsk ska du omedelbart kontakta din bank och spärra kortet, samt göra en polisanmälan via 114 14. FTC rekommenderar också att man byter lösenord på de konton man loggade in på och aktiverar tvåstegsverifiering på bank-, mejl- och sociala medier-konton.
En övergripande regel som Olsson framhåller till TV4 är att QR-koden inte i sig är någon garanti för att du landar där du tror. Är du osäker: skanna inte.