
 Sebastian Juul

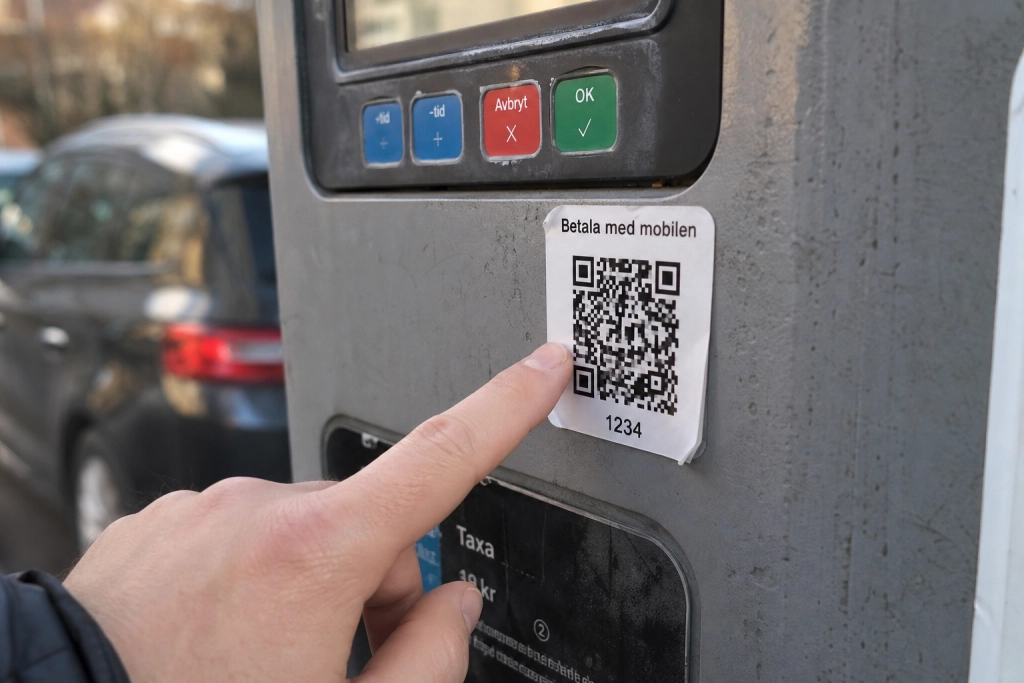
Falska QR-koder tömmer bankkonton i hela Europa, men ett enkelt finger-test avslöjar fällan på plats.
Bedragare klistrar falska QR-koder över de äkta på parkeringsautomater, restaurangmenyer och laddstolpar runt om i Europa, och trafiken leds vidare till falska betalsajter där kortuppgifter och inloggningar fastnar. Metoden, kallad ”quishing”, har nått rekordnivåer under 2026 och svarar nu för runt 11 procent av alla upptäckta nätfiskemejl, enligt IT-säkerhetsföretaget ESETs H1 2026-hotrapport.
Mellan december 2025 och maj 2026 stod Spanien för 17 procent av alla globala upptäckter av QR-kodsnätfiske, näst mest i världen efter USA (19 procent) och före Mexiko (6 procent). ESETs telemetri snittar 100 000 upptäckter per månad, med en topp i april.
Ett konkret fall registrerades av Spaniens nationella cybersäkerhetsinstitut INCIBE i augusti 2026. En kvinna skannade QR-koden i en restaurangmeny, tryckte på ett pop-up-fönster och blev plötsligt prenumerant på en premium-tjänst hon aldrig hade beställt, rapporterar Euro Weekly News. I kuststaden Alicante har kommunen tidigare slagit larm om falska koder som satts över de äkta på gatans ORA-parkeringsautomater.
Känn med fingret innan du skannar
Det enklaste försvaret är fysiskt. En äkta QR-kod är tryckt på eller integrerad i parkeringsskylten, medan den falska är en pålimmad dekal ovanpå. Amerikanska konsumentmyndigheten Federal Trade Commission uppmanade i en varning den 3 september 2026 bilister att först stryka fingret över koden: en upphöjd kant, en bubbla eller ett hörn som går att lyfta betyder att något har klistrats fast efteråt, enligt en genomgång hos Scamwatch HQ. En bilförare i New Westminster i British Columbia förlorade 2 000 kanadensiska dollar (cirka 14 000 kronor) efter att ha skannat en manipulerad kod i augusti 2026.
Myndigheten rekommenderar också att öppna stadens eller operatörens officiella app i stället för att skanna, kontrollera adressen i webbläsarens förhandsvisning innan man trycker, och aldrig fylla i bank- eller inloggningsuppgifter via en parkeringskod. Betalning med kreditkort ger bättre bedrägeriskydd än direkt banköverföring.
Hotet finns även i Sverige
Metoden är inte begränsad till södra Europa. Parkeringsappen EasyPark har gått ut och varnat svenska användare om bedragare som förfalskar betaltjänstens kommunikation, och falska QR-koder har också dykt upp på elbilsladdare där kortuppgifterna kapas när bilägaren skannar och ska starta sin laddning. ESET konstaterar att angriparna medvetet flyttar interaktionen från datorn till mobilen för att komma förbi företagens säkerhetsfilter och utnyttja den tillit många placerar i just streckkoden.
Varningar om överklistrade koder på parkeringsautomater har spridits till svenska bilister via både polis och parkeringsbolag under 2026, och råden är desamma: öppna parkeringsappen manuellt, lita aldrig på en kod som sitter som en lös dekal, och rapportera misstänkta klistermärken till kommunen eller polisen.
Så upptäcker du en manipulerad kod
Cybersäkerhetsenheten Audea, en del av IT-koncernen Logicalis Spanien, listar tre vanor som konsumenter bör ha i bakhuvudet enligt sammanställningen hos Euro Weekly News: läs webbadressen innan sidan öppnas, kontrollera med fingertopparna att inte en kod har klistrats över den äkta, och säg nej till meny-koder som plötsligt vill ha kortuppgifter eller godkännande av pop-up-rutor.
Vid misstanke om bedrägeri ska banken kontaktas omedelbart och ärendet anmälas till polisen på 114 14. Misstänkta QR-dekaler på svenska parkeringsautomater kan också anmälas till den aktuella kommunen, som ansvarar för skyltningen.
