Sebastian Juul
En standardfunktion i Google Chrome kan ge angripare tillgång till ditt Google-konto utan att de ens behöver ditt lösenord.
Det tyska tech-mediet Giga varnar för att alternativet ”Synkronisera allt” i Chrome automatiskt skickar lösenord, kreditkortsuppgifter, adresser, surfhistorik och till och med öppna flikar upp i Googles moln. Står kontot öppet på en infekterad dator räcker en kaka för att en angripare ska kunna ta över hela sessionen.
Hotbilden är inte teoretisk. Så kallade infostealers samlar aktivt in just den här typen av data från webbläsare. Säkerhetsföretaget Constella beskriver mekanismen rakt på sak: ”Any attacker who obtains the token can import it into their own browser and inherit the full authenticated session, bypassing the login, bypassing MFA”. Enligt företaget behandlade infostealer-malware 51,7 miljoner paket under 2025, där varje paket kunde innehålla lösenord, sessionscookies och annan känslig information.
Själva kakan är poängen. När en session-cookie väl stulits spelar det ingen roll om du använder tvåfaktorsautentisering. Angriparen behöver aldrig logga in, de lastar bara in kakan i sin egen webbläsare och är inne.
Så stänger du av riskabel synkronisering
Grundinställningen i Chrome synkroniserar enligt webbläsarens egen dokumentation bokmärken, lösenord, historik, öppna flikar, inställningar, tillägg och ibland autofyll-data. För de flesta användare är det mer än vad som behöver skickas till Googles moln.
Så här begränsar du vad som synkroniseras, enligt guiden hos Chromethemer:
- Öppna Chrome och gå till Inställningar.
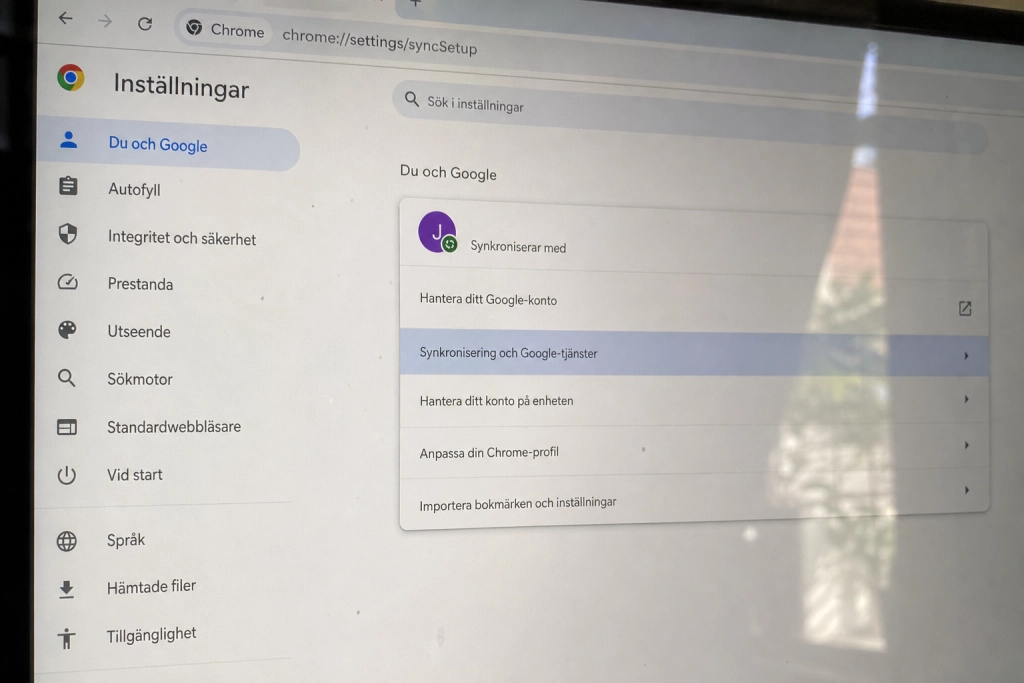
- Välj Du och Google → Synkronisering och Google-tjänster.
- Klicka på Hantera vad du synkroniserar.
- Byt från Synkronisera allt till Anpassa synkronisering.
- Stäng av de kategorier du inte vill lagra i molnet, lösenord, historik och öppna flikar är de mest känsliga.
För användare som delar dator med andra, eller som använder jobb- och privatkonto på samma enhet, finns det särskilt lite att vinna på att låta allt flöda upp till Google-kontot.
Googles eget skydd räcker inte för alla
Google har själva försökt stoppa cookie-stölden med en teknik som kallas Device Bound Session Credentials, DBSC. Mekanismen binder kakan till en kryptografisk nyckel i datorns säkerhetschip (TPM på Windows, Secure Enclave på macOS), så en stulen kaka inte går att använda på en annan maskin.
Problemet är att skyddet är smalt utrullat. Enligt GBHackers lanserades DBSC officiellt i Chrome version 146 för Windows-användare i april 2026, och support för macOS-användare kommer i en senare Chrome-version. Är du på macOS, Linux eller en äldre Windows-installation sitter du alltså fortfarande oskyddad bakom standardinställningen.
Till det kommer att forskare redan dokumenterat metoder som går runt DBSC. Branschorganet CSA Labs har beskrivit en teknik där en angripare opererar inifrån en redan körande Chrome-process via Chrome DevTools-protokollet och på så sätt kringgår enhetsbindningen helt.
Giga rekommenderar därför två konkreta åtgärder: begränsa vad som synkroniseras, och flytta lösenorden från Chromes inbyggda hanterare till en dedikerad lösenordshanterare. Byt till Anpassa synkronisering i inställningarna och koppla loss lösenord och kreditkort från Chrome-kontot, ändringen slår igenom på alla enheter som är inloggade på samma Google-konto så snart synkroniseringen uppdateras.