Sebastian Juul
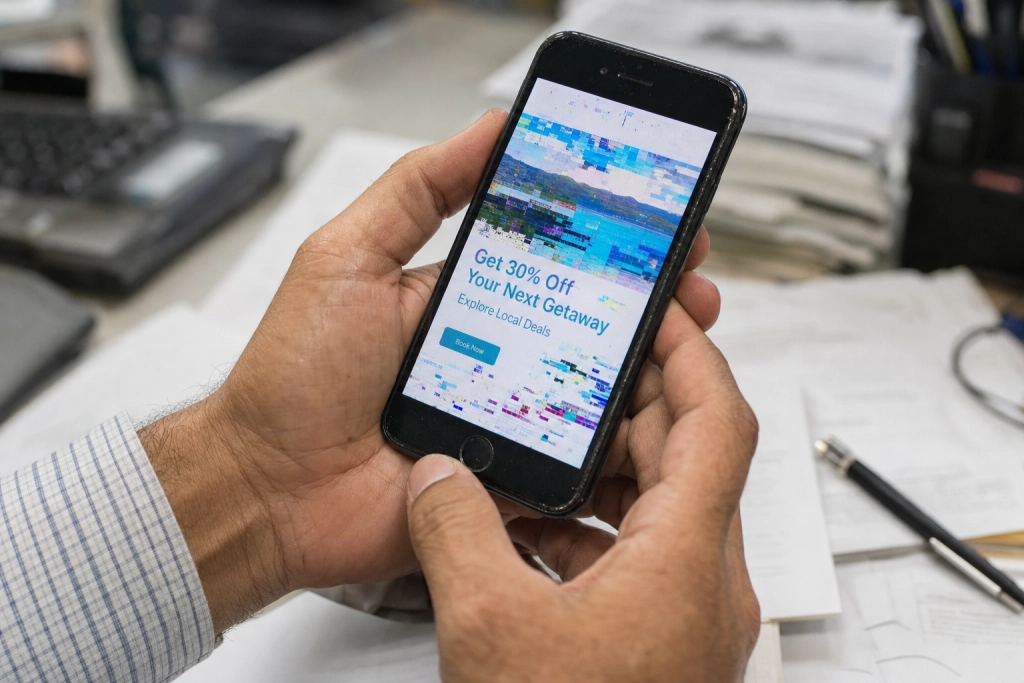
En vanlig reklamannons behöver bara ladda för att plantera avancerad spionkod på telefonen.
Det israeliska företaget Discover-Tech köpte riktade annonser som levererade mobil spionprogramvara till minst 45 enheter på nyhetsbolaget Al Jazeera under 2024 och 2025. Avslöjandet kommer från forskningsenheten Citizen Lab vid universitetet i Toronto, som publicerade rapporten ”Exposing AdFection” den 15 oktober 2026.
Attacken krävde inget klick. När annonsen laddades körde dold kod som skickade enhetens annons-ID och IP-adress till en Discover-Tech-server. Matchade enheten den avsedda måltavlan returnerades infektionskoden, i annat fall hände ingenting. ”Det här är den första offentliga, tekniska bekräftelsen på att legosoldat-spionprogram, alltså hackverktyg som säljs till regeringar, har nått riktiga enheter via riktad reklam,” skriver Citizen Lab i rapporten. Metoden har forskarna döpt till AdFection.
Spionprogrammet kom från Candiru
Själva skadekoden kopplas till det israeliska spionföretaget Candiru, som enligt rapporten numera uppges vara ägt av den amerikanska aktören Integrity Labs. Candiru säljer hackverktyg till regeringar och har tidigare dokumenterats attackera journalister och människorättsaktivister.
Discover-Tech köpte annonserna via sin plattform Controlium, som ansluter till stora annonsnätverk som Google, Yandex, Beeswax, Vungle och Eskimi. Discover-Techs annonser visades på cirka 120 000 webbplatser och i 75 000 appar, totalt närmare 200 000 digitala ytor, uppger Committee to Protect Journalists.
Svensk kritisk infrastruktur fanns i profileringsnätet
Citizen Lab dokumenterade att Discover-Techs annonser nådde nätverken hos svensk kritisk infrastruktur. I rapporten listas Försvarsmakten, Svenska Kraftnät, det statliga energibolaget Vattenfall AB, internetknutpunkten Netnod AB, försvarskoncernen Saab, Volvo Group och Chalmers tekniska högskola. Motsvarande mönster hittades i statliga nätverk i Norge och Danmark, inklusive försvar, polis och kommuner.
Hur många svenska enheter som faktiskt infekterades framgår inte. Den bekräftade smittan är hittills koncentrerad till Al Jazeera. Men själva annonsvisningen innebär att enhets-ID och IP-adress skickas till Discover-Techs server, vilket är det första steget i attacken.
Totalt analyserade forskarna 3 770 286 576 annonsvisningar under fyra månader våren 2026. Miljontals enheter i fler än 30 länder styrdes vidare till profilerings- eller infektionsservrar.
Google och IAB Europe tog bort Discover-Tech
Efter avslöjandet raderade Google, IAB Europe och Beeswax Discover-Tech från sina annonsplattformar. Vungle, som ägs av Liftoff, pausade bolagets åtkomst för granskning, och Eskimi blockerade Discover-Techs konton och domäner.
Al Jazeeras tekniska team upptäckte ovanliga mönster på sina enheter 2024 och arbetade sedan med Citizen Lab för att identifiera källan. Nyhetsbolaget beskriver attacken som ”en attack mot pressfriheten och allmänhetens rätt till kunskap”, enligt Committee to Protect Journalists.
”Massövervakningsarkitekturen bakom nätannonseringen används nu för andra syften och sätter journalister i fara,” säger Jonathan Rozen, biträdande forskningschef på Committee to Protect Journalists.
Så minskar du risken
Citizen Lab rekommenderar privatpersoner och organisationer att blockera annonser och spårning via nätverkets gateway, inaktivera annonserings-ID på mobilen, använda en pålitlig innehållsblockerare samt hålla webbläsare och operativsystem uppdaterade. ”Spionprogrammet kunde levereras utan att personen klickade på eller ens märkte annonsen, som också kunde laddas i bakgrunden,” skriver Hackread om angreppet. Åtgärderna stoppar inte alla attackvägar, men stänger den specifika annonskanalen.