Sebastian Juul
Panik hjälper ingen, men de första minuterna avgör hur stor skadan blir.
Att klicka på en nätfiskelänk händer alla förr eller senare. Själva klicket är sällan det värsta, det som avgör är vad som sker efteråt: lämnade du ifrån dig uppgifter, godkände du en BankID-begäran eller laddade sidan ned något i bakgrunden? Risken ser olika ut i varje läge, men de första åtgärderna är nästan alltid desamma.
Nedan är fem konkreta steg som Polisen, CERT-SE och Storbritanniens nationella cybersäkerhetsmyndighet NCSC är överens om. Ta dem i ordning, börja direkt.
1. Koppla bort enheten från nätet
Innan du gör något annat: slå av wifi och mobildata eller sätt telefonen i flygplansläge. Om länken har hunnit ladda ned skadlig kod avbryter det kontakten med angriparens servrar och stoppar en pågående överföring av uppgifter. På en dator fungerar det att dra ut nätverkskabeln eller stänga av det trådlösa.
2. Byt lösenord, börja med mejl och bank
Om du har hunnit skriva in inloggningsuppgifter någonstans, byt lösenord omgående, och gör det från en enhet du litar på. NCSC skriver att du ska ändra lösenordet på det drabbade kontot och ”change the passwords on any of your accounts which use the same password”. Prioritera mejlkontot först, eftersom det ofta används för att återställa alla andra tjänster.
Slå samtidigt på tvåstegsverifiering på kontot. CERT-SE är tydliga: ”Inför multifaktorautentisering och en genomtänkt lösenordspolicy” är det enskilt starkaste skyddet mot att en stulen inloggning faktiskt kan användas.
3. Ring banken och spärra BankID om du är det minsta osäker
Har du godkänt en BankID-signering, lämnat kortuppgifter eller skrivit in bankkoder: ring banken omedelbart. Swedbanks spärrservice har ”öppet alla dagar, dygnet runt” på 08-411 10 11. Där kan du både spärra kort och säkerhetsdosa.
Du spärrar BankID själv i BankID-appen under ”Mina BankID”, eller via din banks Spärrservice. Vänta inte med det här steget för att ”se vad som händer”, då är pengarna som regel redan borta. Samma logik gäller vid misstänkt Swish-bedrägeri via SMS: varje minut räknas.
4. Kör en full virusskanning, särskilt om du laddade något
NCSC:s standardråd är kortfattat: ”Open your antivirus (AV) software if you have it, and run a full scan”. Låt sedan programmet rensa det som hittas. På Android och iPhone räcker det oftast att stänga webbläsarens flik och rensa cachen, men laddade sidan ned en app eller profil ska den tas bort direkt via inställningarna.
Dyker det upp nya appar, inställningar eller profiler du inte känner igen, eller fortsätter telefonen att skicka ut SMS på egen hand efter rensning, är det ett tecken på att enheten behöver fabriksåterställas. Säkerhetskopiera dina bilder och kontakter först, återställ sedan.
5. Anmäl, både till 114 14 och till 7726
Polisen är tydliga: ”Om du blivit utsatt för ett bedrägeri, ring din bank” och gör sedan en polisanmälan på 114 14 eller via polisstation. Pågår brottet just nu, ring 112.
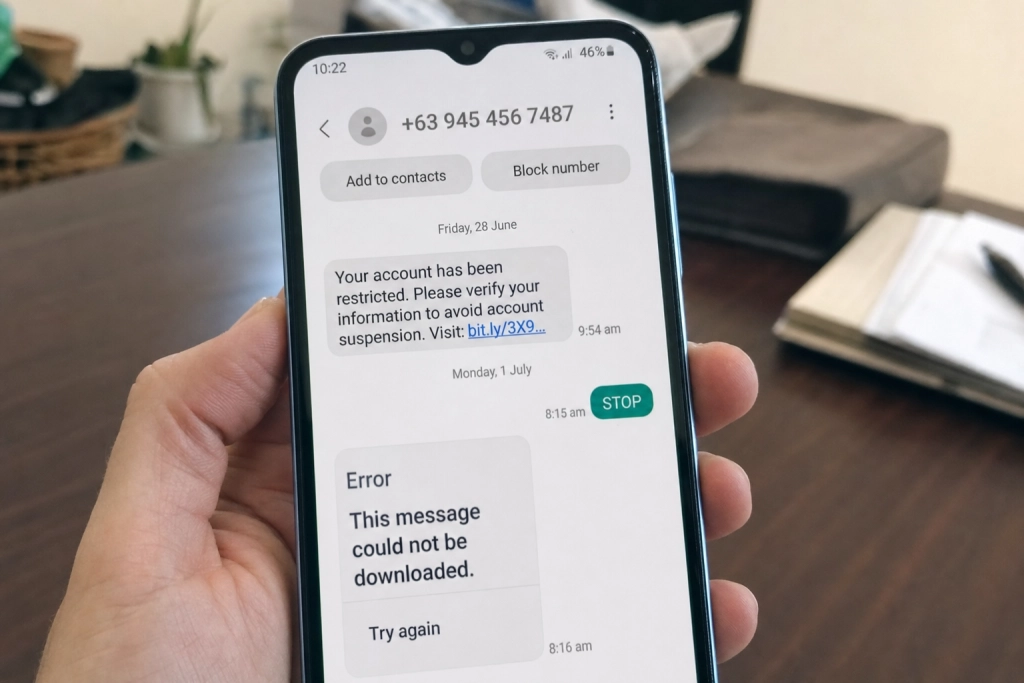
Spara allt: skärmdumpar av SMS:et eller mejlet, URL:en du klickade på, avsändarens nummer eller adress och tidpunkten. Polisen uppmanar dig att behålla ”all skriftlig bevisning du kan, som kontoöverföringar och konversationer via e-post och sms”. Vidarebefordra själva bluff-SMS:et gratis till 7726, operatörernas gemensamma rapportkanal, så att samma nummer kan blockas för andra användare.