Sebastian Juul
Routrar slutar vanligtvis få säkerhetsuppdateringar efter tre till sju år, och i Sverige står tusentals hushåll kvar med sårbara modeller.
Det senaste exemplet kom i juni, då botnätet AryStinger infekterade över 4 300 D-Link-routrar världen över genom hål som har varit kända i mer än ett decennium. Sverige blev det tredje mest drabbade landet med 6,4 procent av infektionerna, enligt säkerhetsforskare som kartlade utbrottet.
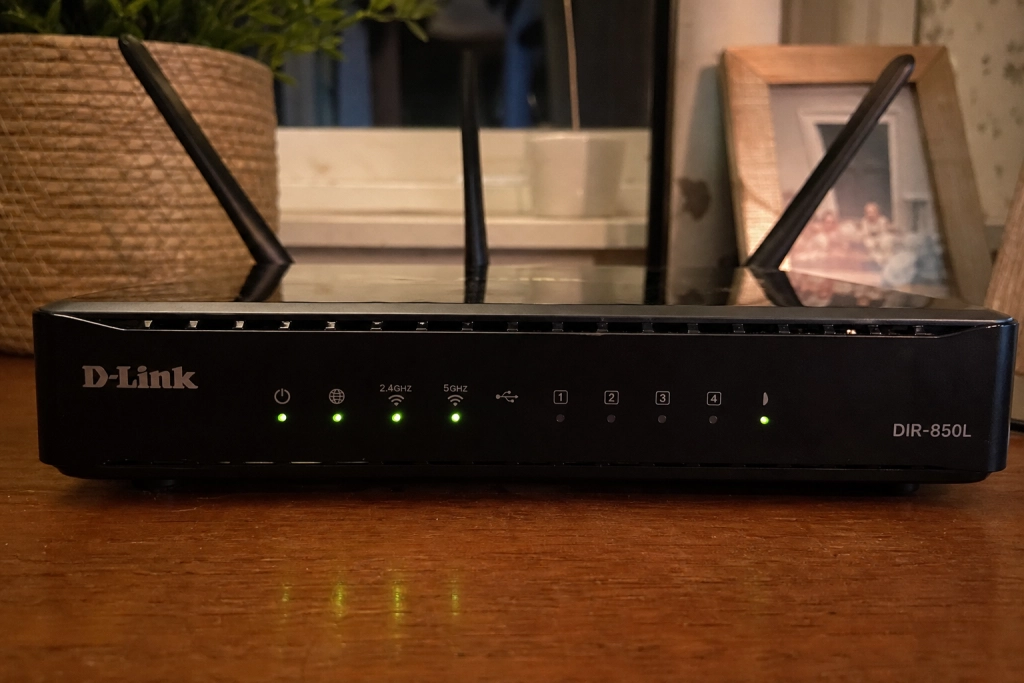
Angriparna tog främst sikte på modellerna D-Link DIR-850L och DIR-818LW, båda sedan länge utan tillverkarstöd. När routern är kapad kan den agera proxyserver för kriminell trafik, manipulera DNS-inställningar för att skicka användaren till falska banksidor och i tysthet övervaka all surfning i hushållet.
Hålen är gamla, routrarna äldre
AryStinger utnyttjade sårbarheter som är registrerade som CVE-2013-3307, CVE-2016-5681 och CVE-2025-11837. Den första offentliggjordes för tretton år sedan, men den fungerar fortfarande eftersom de drabbade routrarna aldrig fick någon patch. Samma mönster syntes tidigare i år, när botnätet RondoDox slog mot ett åtta år gammalt fel i äldre AsusWRT-firmware.
En router som har passerat end-of-life, det vill säga tillverkarens slutdatum för underhåll, får inga nya säkerhetsfixar. Varje nytt hål som upptäcks därefter förblir öppet. Det räcker inte med antivirusprogram på datorn, eftersom skadlig kod i routern opererar osynligt för traditionellt skydd på de enheter som är anslutna till nätet.
FBI pekar ut routrar från 2010 eller tidigare
Den amerikanska federala polisen FBI gick i mars ut med en varning för routrar tillverkade 2010 eller tidigare. Myndigheten namngav tretton specifika Linksys-modeller som attackerats aktivt, däribland E1200, E2500, E1000, E4200, E1500, E300, E3200, WRT320N, E1550, WRT610N, E100, M10 och WRT310N. Enligt FBI används dessa som proxyservrar så att brottslingar kan maskera sin trafik via oskyldiga hushålls IP-adresser.
Det handlar alltså inte bara om att hushållet självt drabbas av långsammare internet eller stulna lösenord. Routern blir ett verktyg i andras brottslighet, och den misstänksamma IP-adressen är din.
Tre kontroller på fem minuter
Oavsett om routern är inköpt själv eller hyrs från bredbandsleverantören finns det tre snabba kontroller som visar om den fortfarande är säker:
Kolla modellnamnet. Det står på en etikett på undersidan. Jämför med tillverkarens supportsida, inte med återförsäljarens produktsida.
Kolla åldern. Enligt säkerhetsföretaget Flashrouters bör man börja undersöka läget när routern är fem år gammal och budgetera för byte runt år sju. Är routern från 2020 eller tidigare är den en högriskkandidat.
Kolla om det fortfarande kommer uppdateringar. Logga in på routerns adminsida (ofta 192.168.1.1 eller 192.168.0.1), gå till inställningen för firmware eller programvara, och se när den senaste uppdateringen är daterad. Står det inget nytt på två år är sannolikheten stor att modellen har passerat sitt slutdatum.
Den som fortfarande använder en router utan säkerhetsuppdateringar bör byta ut den eller kontakta sin bredbandsleverantör för en ersättare. För hyresutrustning är det leverantörens ansvar att byta ut hårdvara som har nått slutet av sitt liv, men bytet sker nästan aldrig automatiskt.
Inaktivera samtidigt fjärradministration i router-menyn, byt det förinstallerade administratörslösenordet och sätt ett WiFi-lösenord på minst 16 tecken. FBI rekommenderar upp till 64 tecken för familjer som vill ligga på säkra sidan.