
 Sebastian Juul

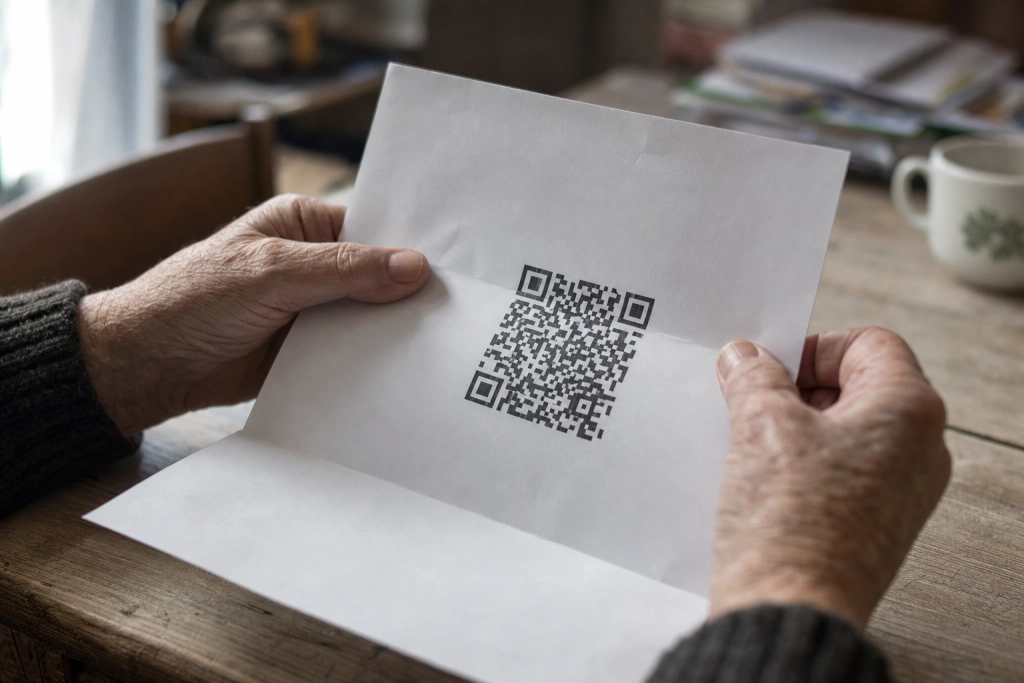
Pappersbrev med falska QR-koder har blivit bedragarnas nya kanal in i svenska hem.
Breven är tryckta med logotyper och OCR-nummer och ser ut som riktiga fakturor eller myndighetsutskick. QR-koden leder till en kopia av banken eller myndighetens sajt, där inloggningen eller en BankID-signering i själva verket hamnar hos bedragaren. Till skillnad från bluff-sms finns ingen operatör som kan filtrera bort det som ligger i brevlådan.
Metoden kallas quishing, en sammandragning av QR och phishing. ”QR-koder är jättebra att använda för bedragarna”, sade Jan Olsson, kriminalkommissarie vid polisens nationella it-brottscentrum, i en varning från november 2025. Olsson beskrev då hur bedragare klistrade över QR-koder på parkeringsautomater och donationsbössor. Sedan dess har metoden spridit sig till mejl, sms och nu även tryckta brev som dyker upp i brevlådan.
Internationella brevkampanjer visar mönstret
I juni bekräftade kryptoplånboks-tillverkaren Ledger att falska brev skickats ut till kunder med krav på en påhittad säkerhetsuppdatering före den 26 juni 2026. Varje brev innehöll en unik QR-kod som ledde till en kopia av företagets sajt, där de som skrev in sina återställningsfraser fick plånboken tömd.
”Ledger kommer aldrig att ringa, skicka meddelanden eller fråga efter din återställningsfras”, skrev företaget i sitt svar. Samma princip gäller svenska avsändare. Skatteverket påpekar att myndigheten aldrig efterfrågar bank- eller kortuppgifter via mejl, sms eller inloggningssidor nådda via QR-kod.
Tre tecken avslöjar ett falskt brev
Du har inte väntat på brevet. En oväntad faktura från ett företag du inte handlat av, eller ett ”myndighetsbrev” med kort tidsfrist, är den vanligaste öppningen. Lägg brevet åt sidan och ring avsändaren på ett nummer du själv söker upp, inte det som står på brevet.
QR-koden är enda betal- eller inloggningsvägen. Riktiga svenska banker ber dig aldrig logga in via en QR-kod i ett brev. En riktig faktura har alltid bankgiro, Swish-nummer eller OCR som alternativ. Står det bara ”Skanna för att betala” är det en varningsflagga.
Brådska och hot. Spärrat konto, utebliven leverans eller extra avgifter om du inte agerar inom några dagar är det psykologiska verktyg bedragarna lutar sig mot. Riktiga avsändare ger längre tidsfrister och fler kontaktvägar.
Om du redan har skannat
Har du angivit BankID-koder eller kortuppgifter efter att ha skannat en QR-kod, kontakta din bank direkt och spärra kort och legitimation. Finansinspektionen råder dessutom att alltid skriva in webbadressen manuellt i webbläsaren om du vill verifiera en avsändare, aldrig öppna den via en skannad kod. Byt lösenord från en annan enhet än den du skannade från.
Liknande metoder har tidigare drabbat elbilsägare, där bedragare klistrat falska QR-koder på laddstolpar, och EasyPark-kunder, som fått mejl med påhittade QR-koder för inloggning. Misstänkta bluffbrev kan anmälas till polisen på 114 14 eller via polisen.se.
