Sebastian Juul

Antalet attacker där bedragare lurar offer att själva godkänna inloggningen har mångdubblats under 2026.
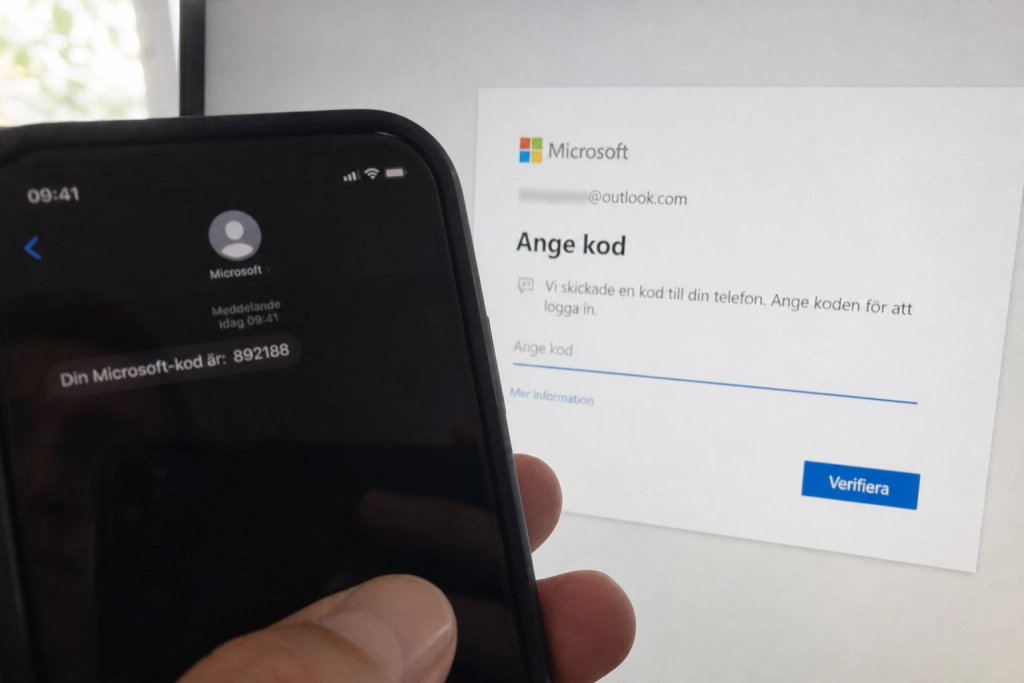
Det handlar om så kallad device code-phishing, en teknik där offret matar in en inloggningskod på en helt äkta Microsoft- eller Google-sida. Problemet är att koden kommer från bedragaren, och när offret godkänner den får angriparen tillgång till kontot utan att själv behöva lösenord eller tvåstegsverifiering.
Säkerhetsföretaget CrowdStrike noterar i sin 2026 Threat Hunting Report att antalet device code-phishingförsök per månad ökade 15 gånger under det senaste halvåret. Rapporten publicerades den 3 augusti 2026 och pekar ut två kriminella grupper som drivande: CORDIAL SPIDER och SNARKY SPIDER.
Så fungerar attacken i praktiken
Teknikens kraft ligger i att den aldrig lämnar den legitima inloggningssidan. Bedragaren startar en inloggning mot till exempel Microsoft 365, får en kort kod av Microsoft, och skickar den till offret med ett påhittat ärende. Offret loggar in på den riktiga sidan, matar in koden, godkänner, och det är allt som behövs för att angriparens enhet ska få en giltig åtkomsttoken.
Push Security beskriver mekanismen som en attack mot auktorisationslagret snarare än mot själva inloggningen: ”The device code authorization is effectively performed post-authentication. (…) No password or MFA required.”
Det är därför vanliga skydd inte biter. Säkerhetsbloggen Security Boulevard sammanfattar paradoxen i en genomgång av phishing-kit från oktober 2026: ”MFA did its job of verifying the user. It didn’t verify that the user intended to sign in the attacker’s device.”
Industriell skala bakom 2026 års våg
Den kommersiella marknaden för färdiga phishing-kit har gjort attacken billig och skalbar. Enligt Push Security har plattformar som EvilTokens, Tycoon2FA och Device Code Lab tagit tekniken ut ur den statliga spionverksamhet där den först dök upp 2024, och in i vanlig ekonomisk brottslighet.
EvilTokens lanserades i februari 2026 och kostar enligt Security Boulevard 1 500 dollar (cirka 14 500 kronor) i startavgift och därefter 500 dollar (cirka 4 800 kronor) i månaden. Kittet drev kampanjer som tog kontrollen över mer än 12 000 brevlådor i över 10 000 organisationer världen över innan Microsoft slog till mot infrastrukturen i september 2026.
En annan grupp, Scattered Lapsus$ Hunters, kombinerade device code-phishing med telefonbedrägerier mot Salesforce-kunder. Enligt Push Security hävdar gruppen att över 1 000 organisationer komprometterats och att 1,5 miljarder stulna poster finns i deras hand.
Antalet observerade phishingsidor för tekniken har enligt Push Securitys mätningar ökat 37,5 gånger under 2026, en siffra som ligger över CrowdStrikes 15x och speglar att forskare mäter olika delar av problemet.
Vad du ska göra om du får en kod du inte har begärt
Grundregeln är enkel: har du inte själv just startat en inloggning som ber om en kod, mata aldrig in den. Ett legitimt device code-flöde startar alltid från dig, från en app, en terminal eller en enhet du själv har satt igång. En kod som dyker upp i ett mejl, ett sms eller ett chattmeddelande från ”IT-support” är i princip alltid ett bedrägeriförsök.
Säkerhetsutbildningsföretaget KnowBe4 noterar att samma kriminella grupper också dubblat användningen av telefonbedrägerier, så kallad vishing. Angriparna ringer upp, utger sig för att vara IT-tekniker och skickar koden under samtalet för att hålla tempot uppe. CrowdStrike beskriver att SNARKY SPIDER i vissa fall ”moved from account takeover to data theft in under five minutes”.
Microsoft rekommenderar enligt Push Security att företag blockerar device code-inloggning helt för de användare som inte har behövt tekniken under de senaste 25 dagarna. För privatpersoner är det enklaste skyddet att vara restriktiv med inloggningskoder man inte själv har bett om, oavsett hur legitim avsändaren verkar.