Sebastian Juul

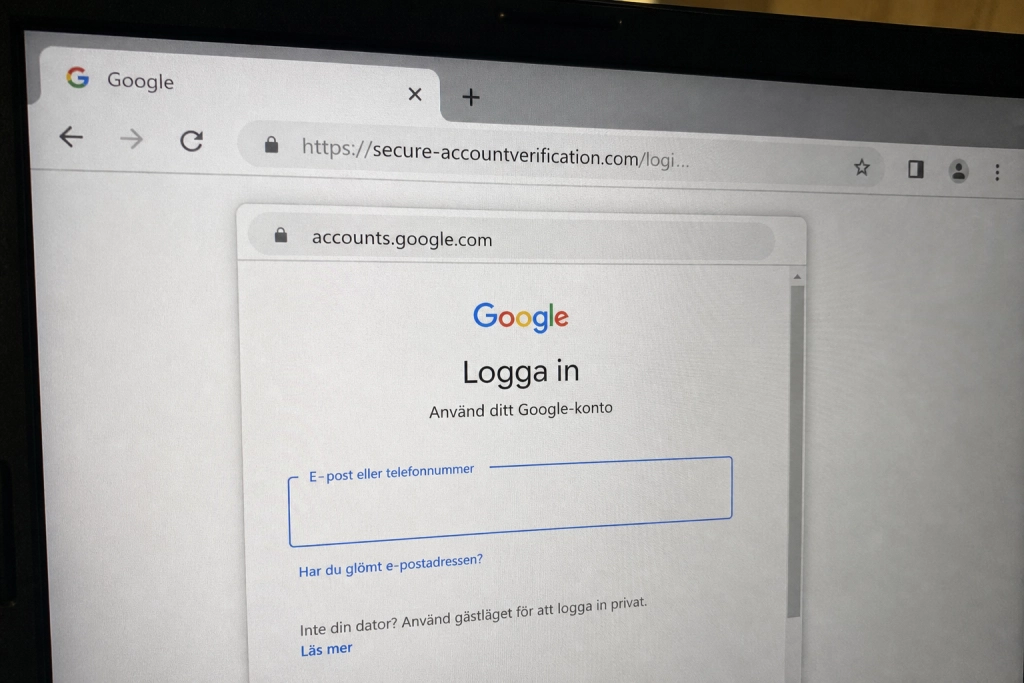
Säkerhetsforskare har avslöjat en nätfiske-plattform som ritar ett falskt inloggningsfönster inuti din webbläsare.
Plattformen utger sig för att vara annonsverktyg från ChatGPT, Gemini, Claude, Perplexity och Metas nya Muse-tjänst, och lurar offer att överlämna lösenord och tvåfaktorskoder till Google- och Okta-konton. Attacken är nästan omöjlig att skilja från en äkta inloggning med blotta ögat.
Island, ett amerikanskt säkerhetsbolag med fokus på företagswebbläsare, publicerade analysen den 6 oktober 2026. Bakom genomgången står de två forskarna Oleg Zaytsev och Ofek Ronen, som har kartlagt hur bedragarna aktivt styr varje inloggning i realtid.
Så fungerar det falska webbläsarfönstret
Tekniken kallas Browser-in-the-Browser, ofta förkortat BitB. När offret klickar på en ”Connect”-knapp på bedragarnas sida ritas ett fönster som ser ut som en vanlig Chrome- eller Safari-ruta inuti själva webbsidan. Den falska adressraden visar `accounts.google.com` eller en Okta-adress, medan den riktiga adressraden i webbläsaren fortfarande pekar på bedragarnas domän.
”Clicking Connect does not open Google. The page draws a fake Google window inside itself”, skriver Island-forskarna i rapporten. Visuellt är skillnaden minimal: samma hänglås, samma logotyper, samma typsnitt, och ett fönster som dessutom går att dra runt i rutan precis som en riktig popup.
Människa i andra änden styr inloggningen
Det ovanliga med plattformen är att det inte är ett automatiskt skript som samlar in uppgifterna. En människa sitter och styr varje session via chattprotokollet Socket.IO, enligt den tekniska genomgången hos The Hacker News. Operatören kan skicka kommandon som `/password` för att be om ett nytt lösenord, `/2fa` för en SMS-kod, `/authApp` för en autentiseringsapp och `/oktaApprove` för att trigga en Okta-pushnotis på offrets telefon.
Plattformen sparar tre separata lösenordsfält, `password_one`, `password_two` och `password_three`, så att operatören kan ”avvisa” ett försök och lura offret att skriva in sitt lösenord igen om det första var fel. Varje inmatning sparas, och enheten fingeravtrycks via IP-adress, skärmstorlek och WebGL-data.
Mål: annonskonton värda tusentals kronor
Offren är inte vilka konsumenter som helst, utan reklambyråer, mediaköpare och administratörer med tillgång till annonskonton på Google, Meta, TikTok och Okta. Varje falskt verktyg är skräddarsytt: ChatGPT-sidan utlovar en Google Ads-rapport på måndagar, Gemini-sidan lovar hantering av managerkonton, och Perplexity-varianten erbjuder kampanjgranskning.
Anledningen till att annonskonton är attraktiva mål är att de ofta har sparade betalkort och ger tillgång till flera klientkonton samtidigt. Island skriver att ”aged accounts” med ren spenderingshistorik säljs på Telegram för två till fyra gånger priset av ett nytt konto, och att Google Ads-konton för de mest riskfyllda branscherna listas för cirka 200 till 270 dollar, motsvarande ungefär 1 900 till 2 600 kronor.
Snabb anpassning till nya AI-lanseringar
En detalj som visar hur noga operatörerna följer AI-branschen: redan åtta dagar efter att Meta lanserade sitt AI-agentprojekt Muse den 8 september 2026 dök en falsk ”Muse Ads”-sida upp på plattformen. En Railway-server kopplades enligt genomgången hos GB Hackers till 25 olika bedrägeridomäner, och totalt har forskarna hittat 73 varianter.
Så skyddar du dig
Island rekommenderar tre konkreta steg. Kontrollera alltid den yttersta adressraden i webbläsaren innan du skriver in lösenord, det falska fönstret kan inte ändra den. Gå aldrig till en ny AI-tjänst via en länk i e-post eller en annons; skriv in adressen direkt eller använd leverantörens officiella sida.
Och viktigast: byt från SMS-koder och autentiseringsappar till passkeys eller fysiska säkerhetsnycklar på de konton som har möjligheten. ”Origin-bound passkeys and hardware-backed authentication remove the reusable password and one-time-code material this platform is built to collect”, skriver forskarna. En passkey är låst till den riktiga domänen och fungerar helt enkelt inte på en bedrägerisida, oavsett hur övertygande den ser ut.