Sebastian Juul
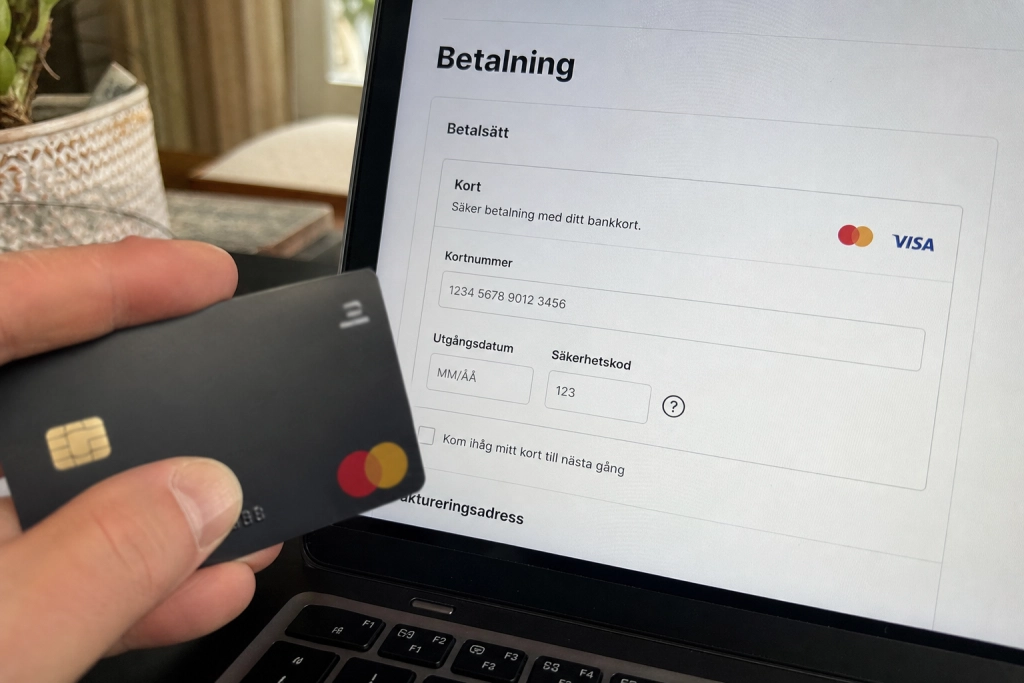
De flesta svenska hushåll har betalkortet sparat hos fler tjänster än de själva kan räkna upp.
Amazon, Klarna, Netflix, en matapp, en spelplattform, kanske en gammal webbshop från ett julklappsköp 2022. Varje sparad kortuppgift är en kopia av ditt kort som ligger i någon annans databas, och det räcker att en av dessa aktörer drabbas av ett dataintrång för att siffrorna ska cirkulera vidare till kriminella.
Trenden syns i statistiken. Under första halvåret 2025 anmäldes 116 046 bedrägeribrott i Sverige, enligt Brottsförebyggande rådet. Den brottstyp som stod bakom den största ökningen var kortbedrägeri utan fysiskt kort, som ökade med 4 385 anmälningar jämfört med samma period 2024.
Polismyndigheten pekar ut tre huvudvägar in till kortuppgifter: dataintrång mot handlare, nätfiskemejl och kampanjer samt skimning av fysiska kort. Ett enda dataintrång kan exponera stora mängder kortnummer på en gång, vilket förklarar varför den digitala sidan av bedrägerierna växer snabbast.
Så fungerar skyddet, när det fungerar
Alla handlare lagrar inte dina kortuppgifter i klartext. Branschstandarden PCI DSS kräver att seriösa aktörer använder tokenisering, en teknik där det riktiga kortnumret ersätts med en värdelös sträng tecken som bara betalningsleverantören kan översätta tillbaka.
Tokenisering innebär att kortuppgifter aldrig lagras hos handlaren. Istället får varje kundtransaktion en unik token som leverantören kan tolka. Blir handlarens databas stulen får bedragaren alltså tokens som inte går att använda någon annanstans.
Problemet är att du inte alltid vet vem som gör rätt. Mindre e-handlare, nischsajter och äldre plattformar kan ha brister i hur de hanterar data, och vid de allvarligaste intrången läcker även fulla kortnummer, utgångsdatum och ibland CVV-koden. Då får svindlarna direkt användbara uppgifter som de testar på kända tjänster, från Amazon till olika spel- och streamingkonton.
Femton minuter som är värda tiden
Att gå igenom var kortet faktiskt ligger sparat tar inte lång tid, och det avslöjar nästan alltid konton man själv har glömt bort.
Börja med de stora: Amazon, Klarna, Netflix, Spotify, HBO, en eventuell spelplattform som Steam eller PlayStation Store, matleverans som Foodora eller Uber Eats, och appar för kollektivtrafik eller taxi. I varje konto finns en sida för betalmetoder där sparade kort kan tas bort. Är kontot inaktivt, radera både kortet och kontot.
Kontrollera också e-posten. En snabb sökning på ”kvitto”, ”faktura” eller ”din order” på engelska och svenska visar vilka handlare du har köpt från det senaste året. Flera av dessa sparar kortet som standard om du inte aktivt klickar bort det i kassan.
Nästa steg är att se om dina kontouppgifter redan har läckt. Tjänsten Have I Been Pwned indexerar 1 047 kända dataintrång och över 17,8 miljarder exponerade mejladresser. Skriv in mejladressen på haveibeenpwned.com, och sidan visar vilka intrång din adress figurerar i. Via funktionen NotifyMe kan du få automatisk varning när din adress dyker upp i ett nytt läckage.
Engångskort till det du inte litar på
För tjänster du bara använder någon gång om året finns ett bättre alternativ än att spara det vanliga kortet. Flera svenska kortutgivare erbjuder virtuella kreditkort där säkerhetskoden genereras dynamiskt och uppdateras löpande. Bland de kort som jämförs som bäst på marknaden 2026 finns Bank Norwegian, Klarna Kreditkortet, GF Card och re:member flex.
Fördelen är enkel. Blir det virtuella kortnumret stulet vid ett framtida intrång är CVC-koden snabbt utbytt, och många utgivare låter dig dessutom skapa separata kort med belopps- eller tidsgräns för enskilda köp eller prenumerationer.
Och om det ändå går fel: enligt Konsumentverket är konsumenter i grunden inte ansvariga för obehöriga transaktioner, utan banken bär bevisbördan för att visa att du varit grovt vårdslös. Högsta domstolen har slagit fast att full betalningsskyldighet kräver att du var medveten om risken för en obehörig transaktion och ändå agerade på bedragarens uppmaning.
Reagera snabbt när något ser fel ut. Spärra kortet direkt via din bank, polisanmäl, och gå tillbaka till listan över sparade kort och ta bort det på alla ställen där det ligger kvar. Nästa kort kommer med ett nytt nummer, men vanan att regelbundet rensa sparade kortuppgifter följer med.