Sebastian Juul

Falska paket-SMS i PostNords och DHL:s namn trappas upp inför julhandeln, och tre konkreta kännetecken skiljer en bluff från en äkta avisering.
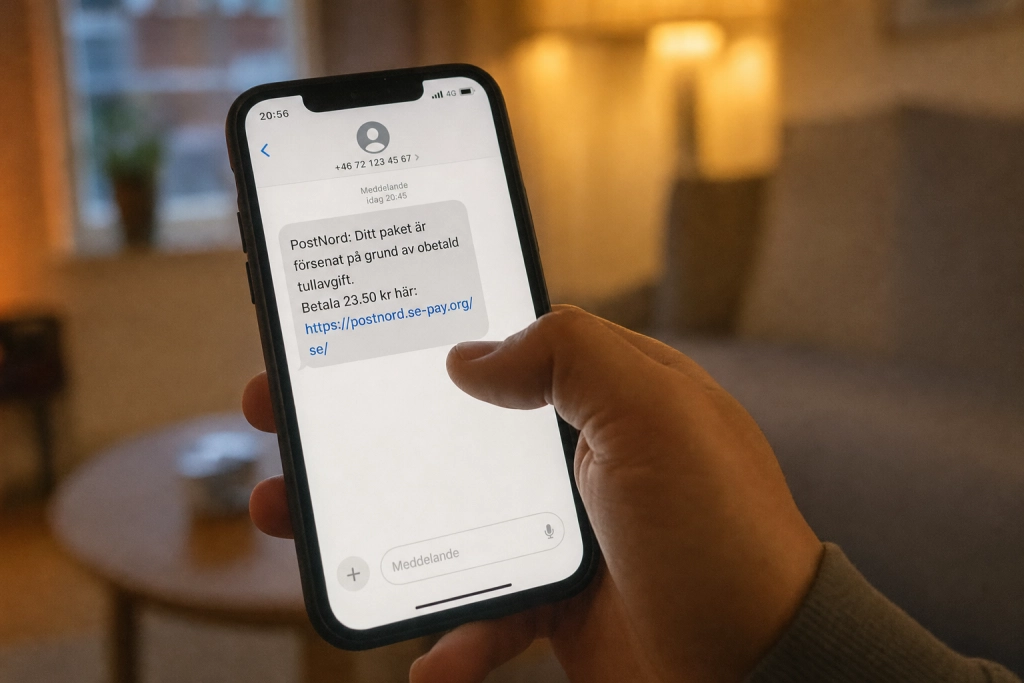
SMS-fiske med paket som förevändning är nu ett av de snabbast växande bedrägerierna i Europa, och svenska konsumenter är ett primärt mål när julens leveranstoppar närmar sig. Mönstret är lika varje gång: ett kort meddelande om att ett paket har fastnat, en liten tullavgift som måste betalas och en länk som leder till en kopia av betalsidan.
Bedragarna lutar sig mot att de flesta väntar minst ett paket just nu. Ett SMS om en liten tullavgift känns rimligt, och trycket på tid, ”inom 12 timmar” eller ”innan paketet returneras”, är designat för att slå ut eftertanken. Säkerhetsbolaget Nimblr beskriver hur attackerna speglar språket och utseendet i officiell PostNord-kommunikation för att smälta in.
Tre tecken som avslöjar bluffen
Det första tecknet är avsändaren. Äkta PostNord-SMS kommer från ”PostNord” som namngiven avsändare, aldrig från en e-postadress eller ett långt mobilnummer. DHL har en liknande regel och använder kortnummer eller registrerade numeriska avsändare, inte vanliga tiosiffriga mobilnummer.
Det andra tecknet är betalningskravet. Varken PostNord eller DHL kräver tullavgifter eller fraktkostnader av mottagaren via en länk i ett SMS. Beloppet som bedragarna begär är dessutom medvetet lågt, en liten summa på några få kronor eller dollar som ska kännas för obetydlig för att pausa inför.
Det tredje tecknet är länken. Legitima avsändare leder till postnord.se, postnord.com eller landsdomäner som dhl.se och dhl.com. Bedragarna använder i stället förkortade adresser (bit.ly, tinyurl), påhittade domäner som liknar originalen (dhl-customs.xyz) eller andra URL-tjänster för att dölja den riktiga destinationen.
Så fungerar själva fällan
Länken leder till en sida som ser ut som PostNords eller DHL:s riktiga betalning. Du uppmanas att fylla i kortuppgifter för att ”lösa ut” paketet. I samma sekund tappas kortnumret, utgångsdatumet och säkerhetskoden, som bedragarna sedan kan använda för köp eller sälja vidare.
Polisen får in många anmälningar om just den här typen av bluff. ”Du kanske ska hämta ut ett paket nästa dag från ett företag och det kommer ett sms därifrån, där du ska bekräfta med bank-id”, säger Alexander Mc Queen från bedrägerisektionen Väst till Göteborgs-Posten.
Volymerna är enorma. Bedragarna skickar enligt säkerhetsbranschen miljontals meddelanden för att få en handfull klick, modellen fungerar så länge en liten andel av mottagarna faktiskt väntar paket just den dagen.
Så gör du om SMS:et redan har kommit
Klicka inte på länken och skriv inte in några uppgifter. Vidarebefordra meddelandet till kortnumret 7726, som är den gemensamma rapporteringskanalen hos de svenska operatörerna. Operatörerna kan då blockera avsändaren så att färre når fram.
Har du redan matat in kortnummer, spärra kortet direkt via din bankapp, beställ ett nytt och bevaka transaktioner i minst 24 timmar efter händelsen.
Samma mönster återkommer också i andra kanaler. Bedragare har de senaste månaderna hoppat över den vanliga SMS-spärren och skickar paketbluffen via iMessage och RCS i stället, där operatörsfiltren fungerar sämre. Går du in i PostNords eller DHL:s egen app och kontrollerar paketstatusen där i stället för att följa länken i SMS:et, träffar bluffen aldrig fram.