Sebastian Juul

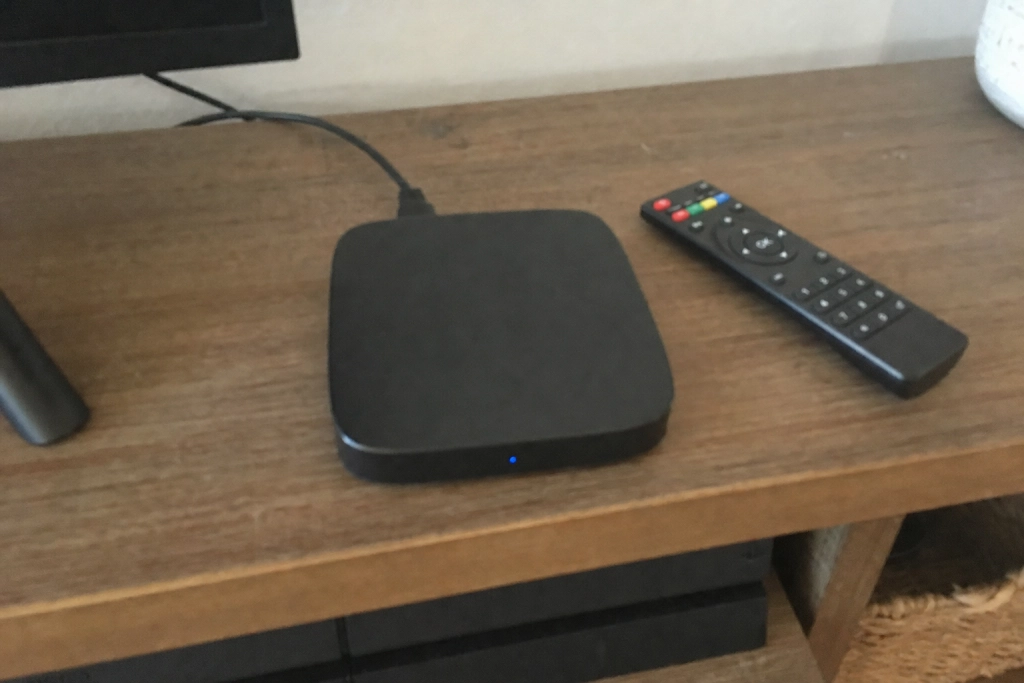
Miljontals billiga Android-TV-boxar levereras med dold skadlig kod inbyggd redan på fabriken.
Säkerhetsforskare och amerikanska FBI varnar för att streamingboxar som säljs på Amazon, AliExpress och Temu kommer förinfekterade ur kartongen. Den skadliga koden klickar annonser i bakgrunden, förvandlar din bredbandsuppkoppling till en proxy för andra brottslingar och kan användas för att komma åt dina konton.
Hotet går under namnet BADBOX 2.0. FBI gick ut med en offentlig varning den 5 juni 2025 om att över en miljon konsumentenheter var infekterade. När Google några veckor senare stämde 25 kinesiska aktörer bakom nätverket den 11 juli 2025 hade antalet komprometterade enheter passerat tio miljoner.
Så fungerar den dolda koden
De drabbade enheterna är nästan uteslutande billiga TV-boxar, projektorer, tabletter och digitala fotoramar som bygger på Androids öppna källkod, AOSP, utan Googles säkerhetscertifiering Play Protect. Enligt FBI sker infektionen antingen genom att enheten konfigureras med skadlig programvara innan den säljs eller via appar som laddas ner under installationen.
När boxen kopplas upp mot ditt wifi blir den en nod i ett så kallat residential proxy-nätverk, det vill säga en vanlig hemuppkoppling som brottslingar hyr för att dölja sin trafik. Enligt Googles stämningsansökan används infrastrukturen för annonsbedrägeri, falska appar, riggade spel och storskalig credential stuffing, det senare är när läckta lösenord provas automatiskt mot andra tjänster.
Säkerhetsforskaren Ashley vid Censys har rotat på flera av boxarna och hittat en mapp som heter ”secondstage”, vilket pekar på att enheterna är designade för att ta emot ytterligare skadliga moduler efter leverans.
Modellerna som är kända drabbade
FBI har publicerat en lista med dussintals modellnamn som påträffats i botnätet. Bland de vanligaste finns TV98, X96Q_Max_P, X96mini, TX3mini, MXQ_PRO, Q96L2, X96_S400, HY-001, KM9PRO och Q96MAX. Säljare på Amazon, Walmart, Best Buy och Newegg marknadsför också boxar under namn som Superbox, X88Pro 10 och T95, enligt en genomgång från säkerhetsjournalisten Brian Krebs i november 2025.
Så sent som den 31 juli 2026 pekade säkerhetsföretaget Bitsight ut modellen H96 Max V11 som en del av en separat kinesisk operation kallad Fuyao, som utger sig för att vara Samsung- och Huawei-telefoner för att utföra annonsbedrägeri och samtidigt köra en SOCKS5-proxy via ägarens bredband.
Geografiskt är de flesta infektionerna koncentrerade till Brasilien med 37,6 procent, USA med 18,2 procent, Mexiko med 6,3 procent och Argentina med 5,3 procent, enligt data från säkerhetsföretaget HUMAN Security som FBI hänvisar till. Europa återfinns också i statistiken eftersom samma modeller säljs via de kinesiska handelsplattformarna som är populära även i Sverige.
Så kontrollerar du din box
Enligt FBI finns flera varningstecken du själv kan leta efter innan du misstänker en infektion:
- Google Play Protect är avstängt eller saknas helt i inställningarna
- Enheten saknar Play Protect-certifiering
- Du uppmanas att installera appbutiker utanför Google Play
- Oförklarligt hög nätverkstrafik från vardagsrumsutrustning
- Enheten utger sig för att ge gratis tillgång till premiuminnehåll
Observera att en fabriksåterställning inte räcker, eftersom koden sitter i firmware under det användarna kommer åt. Säkerhetsforskarna rekommenderar att infekterade boxar kopplas från nätverket helt och slängs.
För den som vill ersätta sin streamingbox pekar både FBI och HUMAN Security på samma lösning: välj en enhet som är Play Protect-certifierad av Google och köp den från en etablerad återförsäljare, inte från en okänd säljare på en marknadsplats. Listan över certifierade enheter finns publicerad hos Google och omfattar bland annat Chromecast med Google TV, Nvidia Shield och de större tv-tillverkarnas egna modeller.