
 Sebastian Juul

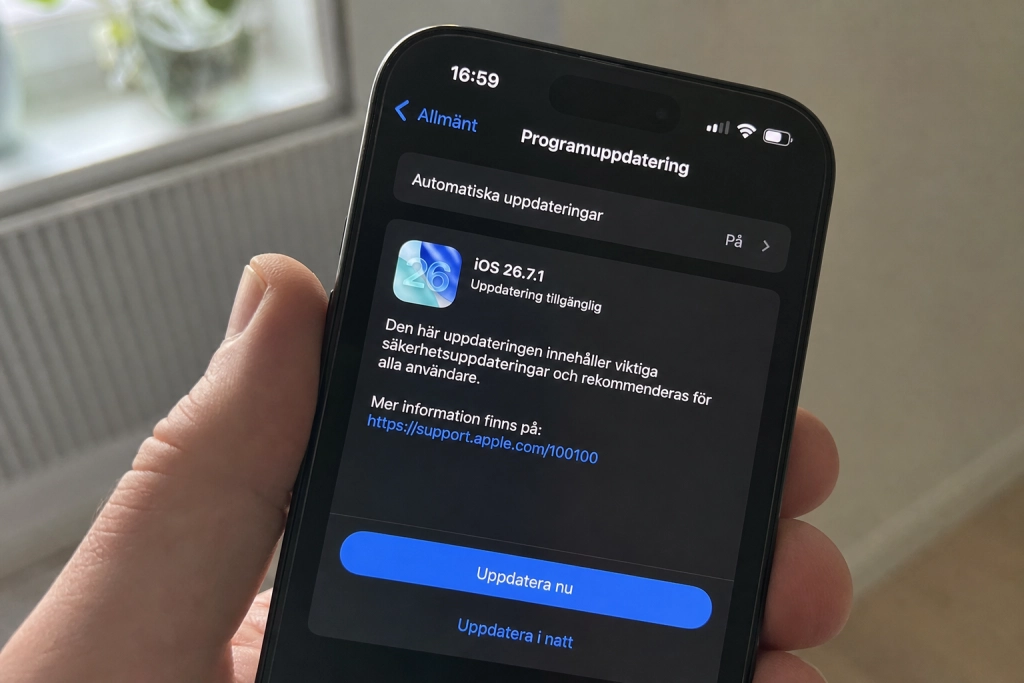
Apple släppte igår en akut säkerhetsuppdatering till iPhone och iPad efter riktade attacker mot enskilda användare.
Uppdateringen, iOS 26.7.1 och iPadOS 26.7.1, kom måndagen den 28 september och åtgärdar en enda sårbarhet i grafikkomponenten CoreGraphics. Enligt Apple kan hålet redan ha utnyttjats i det bolaget beskriver som en ”extremt sofistikerad attack” mot specifika individer.
Sårbarheten har fått beteckningen CVE-2026-86950 och gör det möjligt för en angripare att köra egen kod på telefonen enbart genom att offret öppnar en manipulerad fil. Alla iPhone-modeller från iPhone 11 och framåt påverkas, samt en lång rad iPad-modeller. Det framgår av Apples egen säkerhetsnot, där bolaget uppmanar användare att installera uppdateringen.
En klassisk minneshanteringsbugg
Tekniskt handlar det om vad som kallas en ”out-of-bounds write” i CoreGraphics, en Apple-komponent som sköter grafikrendering på hela plattformen. I korthet lyckas angriparen få programmet att skriva data utanför det minnesområde som är avsatt för uppgiften. Det räcker för att lura systemet att köra kod som angriparen valt själv.
Apple skriver att felet är åtgärdat ”med förbättrad kontroll av gränsvärden”. Sårbarheten rapporterades in av Meta Product Security, säkerhetsteamet hos Facebook- och Instagram-ägaren.
Attacken riktar sig mot enskilda mål
Apple är sparsamma med detaljer om själva exploateringen. I bolagets egen formulering står att sårbarheten ”kan ha utnyttjats i en extremt sofistikerad attack mot specifika individer på versioner av iOS före iOS 27”. Ingenting sägs om hur många som drabbats, när attackerna började eller vilka aktörer som ligger bakom.
Mönstret är typiskt för statligt understödd spionprogramvara som Pegasus från israeliska NSO Group. Sådana verktyg används sällan brett, utan mot journalister, aktivister, politiker och företagsledare där varje enskilt mål motiverar kostnaden för en ny nolldags-sårbarhet. Att Apple gör en akut utgåva mitt i veckan understryker allvaret.
iOS 27 släpptes samma dag utan CVE
Samtidigt med säkerhetspatchen släppte Apple också iOS 27.0.1, som enligt MacRumors inte har någon publicerad CVE-notering och alltså inte pekas ut som sårbar. Den som redan uppdaterat till iOS 27 behöver därför inte agera på just detta hål, medan alla på iOS 26-linjen bör installera 26.7.1 så fort som möjligt. Motsvarande fix har också gått ut till macOS Tahoe 26.7.1 och macOS Sequoia 15.8.1.
Så här installerar du uppdateringen: gå till Inställningar, tryck på Allmänt och därefter Programuppdatering. Har telefonen automatiska uppdateringar aktiverade kommer den att hämta 26.7.1 av sig själv, men själva installationen kräver oftast att du bekräftar och startar om enheten. Kontrollera att du faktiskt står på version 26.7.1 innan du lägger ifrån dig telefonen.
