
 Sebastian Juul

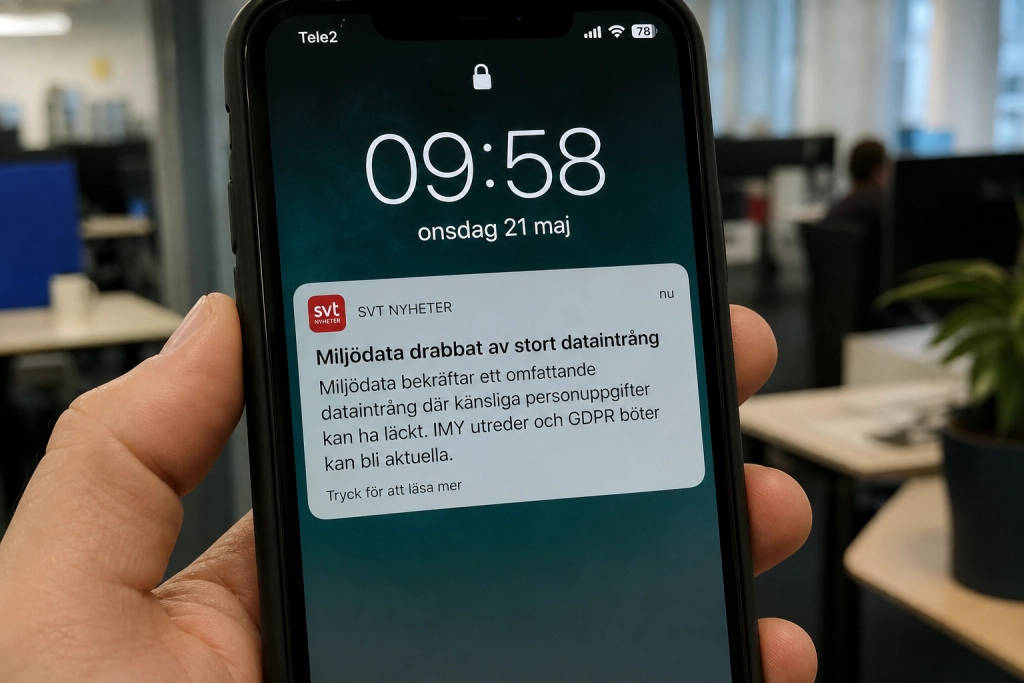
Systemleverantören Miljödata får en av årets största GDPR-böter efter fjolårets massintrång.
Integritetsskyddsmyndigheten (IMY) beslutade den 22 september 2026 att bötfälla systemleverantören Miljödata med 1,8 miljoner kronor för bristande säkerhet. Beslutet kommer efter det ransomware-intrång i augusti 2025 där uppgifter om 2,2 miljoner personer läckte, meddelar myndigheten.
Miljödata levererar system för HR- och arbetsmiljöhantering som används av en majoritet av Sveriges kommuner samt flera regioner, statliga myndigheter och privata företag. Det innebär att stora delar av landets offentliga sektor blev exponerade när angriparen tog sig in.
Personnummer, sjukfrånvaro och skolincidenter
I materialet som angriparen kom över fanns personnummer, kontaktuppgifter samt känsliga uppgifter om sjukfrånvaro, rehabilitering och skolincidenter som rör minderåriga. IMY konstaterar att bolaget bröt mot artikel 32.1 i GDPR, som kräver lämpliga tekniska och organisatoriska säkerhetsåtgärder i förhållande till uppgifternas känslighet.
Två brister lyfts fram särskilt av myndigheten: otillräckliga kontroller när ny mjukvara installerades och avsaknaden av automatiserad övervakning i realtid som kunnat upptäcka intrånget och den misstänkta aktiviteten i tid.
”GDPR ställer krav på lämpliga säkerhetsåtgärder för de personuppgifter man hanterar. Här har Miljödata brustit och resultatet är att en hotaktör kom över uppgifter om en stor del av Sveriges befolkning”, säger IMY:s generaldirektör Eric Leijonram i pressmeddelandet. Han tillägger att myndigheten ser allvarligt på det inträffade och hoppas att andra verksamheter tar till sig av beslutet.
Ransomware-gruppen Datacarry publicerade filerna
Bakom attacken stod gruppen Datacarry, som krävde 1,5 bitcoin, motsvarande cirka 1,6 miljoner kronor vid tillfället, för att inte publicera det stulna materialet, rapporterar BleepingComputer. När betalning uteblev lades filerna ut på gruppens läcksida.
Fler beslut kan komma
Sanktionen mot Miljödata är sannolikt inte det sista i ärendet. IMY har inlett separata tillsyner mot två kommuner och en region som var kopplade till attacken, vilket kan leda till ytterligare böter för de personuppgiftsansvariga myndigheterna.
Drabbade kommuner har egna informationssidor om incidenten. Stockholms stad uppger att staden anmälde personuppgiftsincidenten till IMY och polisanmälde intrånget, och att förundersökning fortfarande pågår.
För enskilda som fick sina uppgifter läckta gäller det främst att vara vaksam mot nätfiske i telefonsamtal, sms och mejl där avsändaren utger sig för att vara arbetsgivare, kommun eller myndighet och hänvisar till uppgifter som personnummer och kontaktvägar, det är sådana bitar som återfinns i det publicerade materialet.
