
 Sebastian Juul

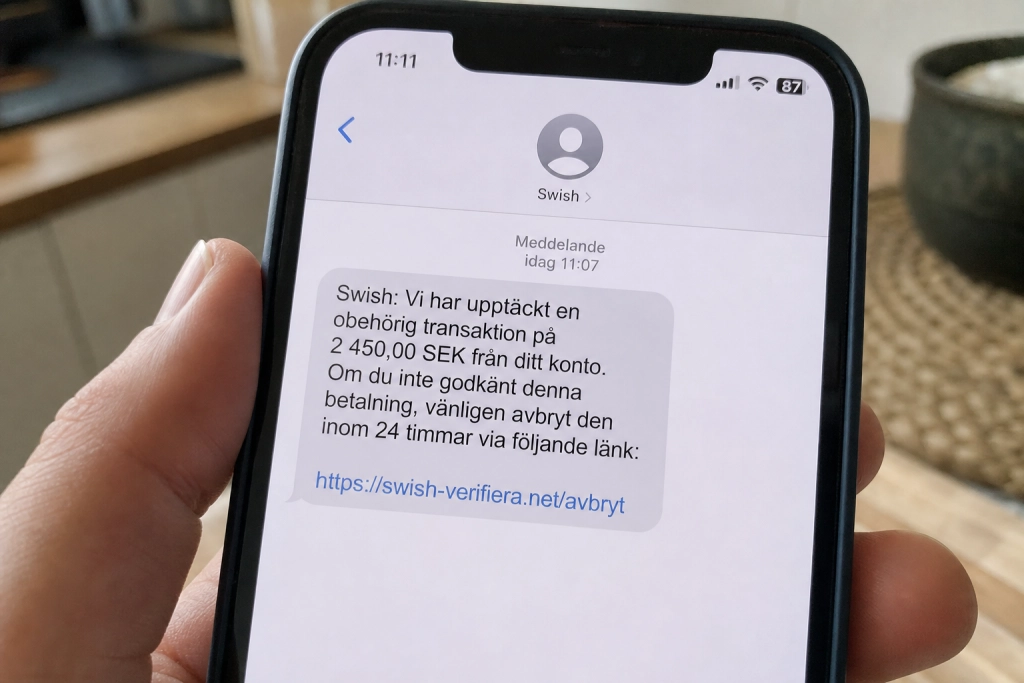
Ett SMS som ser ut att komma från Swish ber dig stoppa en transaktion du aldrig gjort – klickar du hamnar du på en falsk sida som kopierar appen.
Mönstret är enkelt och effektivt: ett kort meddelande om en pågående betalning, en länk att klicka på för att avbryta, och en inloggningsruta som ser ut precis som Swish egen. Skriver du in dina uppgifter går de direkt till bedragaren, som kan tömma kontot innan du hunnit förstå vad som händer.
Bedrägerier har vuxit till den största inkomstkällan för organiserad brottslighet i Sverige, med ungefär 7,5 miljarder kronor i vinst för brottslingar och 238 000 anmälda bedrägerier under 2023. Enligt samma sammanställning har mer än halva Sveriges befolkning fått ett bluff-SMS, och även om bara cirka en procent av försöken leder till fullbordat bedrägeri räcker det för att göra brottstypen extremt lönsam.
Polisen: Lägg på och klicka aldrig på länken
I januari 2026 varnade polisen i region Nord för en våg av samtal där en person eller en förinspelad röst ber mottagaren bekräfta en Swish-betalning på 9 000 kronor genom knapptryckningar i telefonen. Ungefär 40 anmälningar kom in på två veckor. ”Det är oklart vad som händer om man följer instruktionen då det i nuläget inte finns något fullbordat bedrägeri, men troligen blir man vilseledd på ett eller annat sätt”, skrev polisen och rådde alla som får ett sådant samtal att våga vara otrevliga och lägga på.
I april 2026 kom en nationell varning om en pågående våg av SMS där bedragare utger sig för att vara myndigheter och ber mottagaren betala en påstådd bot via länk. Grundregeln från polisens sida är densamma oavsett avsändare: seriösa aktörer skickar inte SMS där du uppmanas klicka på en länk och betala. Vi har tidigare beskrivit ett besläktat mönster där bedragare låter 90-åringar själva slå in beloppet i en riktig Swish-app under samtal.
Swish själv: Vi ringer aldrig och SMS:ar aldrig
Ett återkommande fel som bedragarna utnyttjar är att många tror att Swish faktiskt kan höra av sig. Det gör tjänsten inte. Redan i maj 2025 gick Råd & Rön ut med en varning om ett SMS från ”Tryggkund” som bad användare uppdatera sin Swish – ett rent bedrägeri där länken leder till en falsk sida. ”Swish skriver på sin hemsida att företaget aldrig kontaktar sina användare via sms, mejl eller telefon”, skrev tidningen.
Det gäller alla varianter: transaktionsbekräftelser, misslyckade betalningar, säkerhetsuppdateringar, återbetalningar. Får du ett SMS där avsändaren påstår sig vara Swish är det per definition falskt.
Så känner du igen mönstret
Bankerna radar upp samma varningsflaggor. Handelsbanken pekar särskilt ut tre situationer där du ska stanna upp: någon ber dig ta emot pengar i oklart syfte, oväntade insättningar från personer du inte känner, och förfrågningar om att låna ut din Swish-app eller ditt BankID. Bankens råd är att avbryta kontakten och ge sig själv tid att tänka. Behöver du kontakta ett företag eller en myndighet, sök upp numret själv – använd aldrig det som står i det misstänkta meddelandet.
Konkret för Swish-SMS: klicka inte på länken, logga inte in på någon sida som liknar Swish, och öppna aldrig appen på uppmaning av en okänd. Vill du kontrollera om något är fel med ditt konto, öppna Swish- eller bankappen direkt via din telefons hemskärm.
Om du redan har klickat
Har du skrivit in dina uppgifter på en falsk Swish-sida, ring din bank omgående så att de kan spärra konto och kort. Anmäl därefter händelsen till polisen på 114 14. Misstänkta SMS kan vidarebefordras till kortnumret 7726 för att bidra till operatörernas blockering av bedrägeriavsändare.
