
 Sebastian Juul

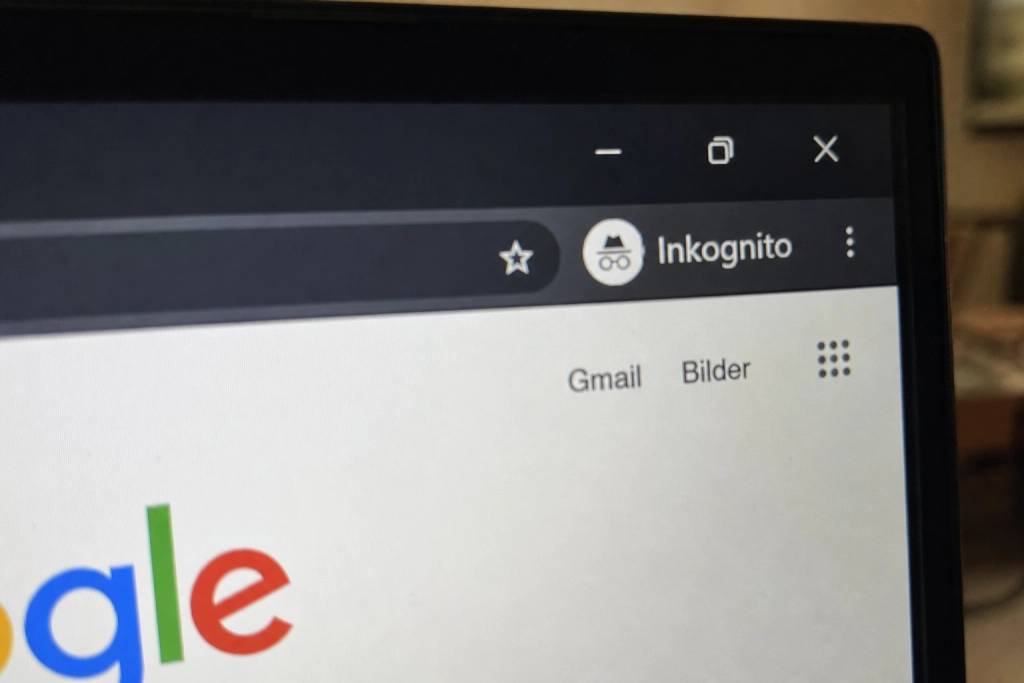
Privat surfning döljer bara spåren lokalt på din dator, inte för någon annan på vägen.
Inkognito- och privat läge rensar historik, cookies och sökningar när du stänger fönstret, men gör dig inte anonym mot omvärlden. Mozilla formulerar det själv rakt på Firefox egen produktsida: privat surfning kommer inte att ”stop your internet service provider from logging what you do”, och den som vill dölja trafiken från sin leverantör rekommenderas uttryckligen att använda ett VPN i stället.
Samma reservation gäller platsinformation. Privat läge ”doesn’t prevent the websites you visit from seeing where you are physically located”, skriver Firefox-tillverkaren på samma sida. IP-adressen når sajten precis som i vanliga fönster.
Google tvingades skriva om varningstexten
I januari 2024 bytte Google ut texten som möter varje användare som öppnar ett inkognito-fönster i Chrome. Den gamla formuleringen talade bara om andra personer vid samma dator. Den nya lägger till en avgörande mening, som 9to5Google återger ordagrant: ”This won’t change how data is collected by websites you visit and the services they use, including Google.”
Just orden ”including Google” är resultatet av en förlikning i USA. Brown v. Google-stämningen, som lämnades in 2020, anklagade bolaget för att ha vilselett användare som trodde att inkognito-läget faktiskt gjorde dem privata gentemot Google. Som en del av uppgörelsen gick Google med på att radera miljardtals dataposter från inkognito-sessioner och blockera tredjepartscookies i läget i fem år.
Det här ser nätleverantören bakom HTTPS
HTTPS döljer sidinnehållet, men inte vilka sajter du besöker. När din enhet slår upp en adress skickas DNS-frågan som standard i klartext, och ”anyone between your device and the resolver” kan läsa den, bekräftar Cloudflare i den tekniska dokumentationen för DNS over TLS. Det betyder att internetleverantören, eller den som driver det wifi du är ansluten till, ser exakt vilka domäner din enhet frågar efter.
Att slå på krypterad DNS (DoH eller DoT) stänger en del av det fönstret, men inte alla. Arbetsgivarens nät loggar vanligen aktiviteten på en högre nivå ändå, och Googles egna tjänster, sök, YouTube och Maps, känner igen dig om du är inloggad i webbläsaren, oavsett vilket läge fönstret står i.
Tre konkreta val som faktiskt gör skillnad
Vill du dölja vilka sajter du besöker från din internetleverantör krävs ett pålitligt VPN. All trafik, inklusive DNS, går då krypterad till VPN-leverantören, som i sin tur blir den aktör som ser domänerna. Välj en betald tjänst med tydlig loggnings-policy. En tidigare granskning av gratis-VPN i Android visade att sju av tio appar delar användardata med annonsnätverk och datamäklare.
Vill du minska spårningen i själva webbläsaren är kombinationen Firefox med annonsblockeraren uBlock Origin ett standardval. Den stoppar en stor del av spårskripten på sajterna du faktiskt besöker, något inkognito-läget aldrig har gjort.
Inkognito-läget har fortfarande en roll, men en snävare än marknadsföringen antyder: att inte lämna spår på en delad dator, att testa en sajt utan inloggade cookies, eller att slippa personligt anpassade sökresultat. När fönstret stängs försvinner historiken lokalt. Varningstexten som möter dig när du öppnar ett nytt inkognito-fönster i Chrome, med meningen ”including Google”, är den mest ärliga sammanfattningen av vad läget inte gör.
