Sebastian Juul
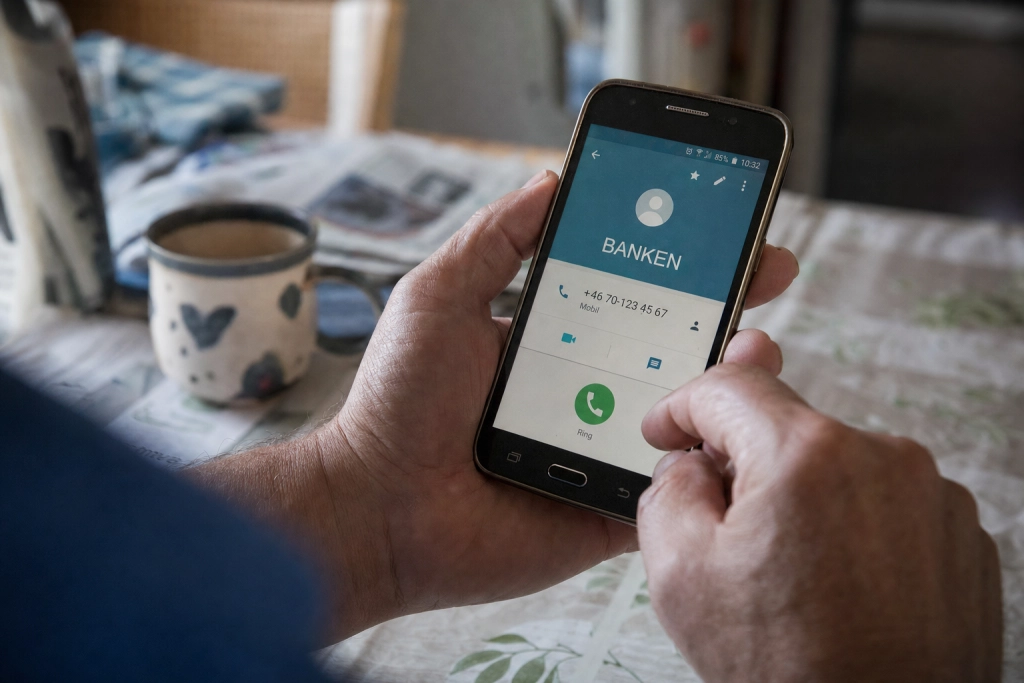
En Android-app kan i dag ändra numren i din telefonbok utan att du märker det.
Google varnar själva för risken och förbereder ett nytt tillståndssystem som ska stoppa missbruket. Ändringen kommer med Android 18 nästa år, men hotbilden gäller alla Android-telefoner redan i dag.
Problemet är den gamla behörigheten WRITE_CONTACTS. Ger du en app den tillgången kan appen ”göra omfattande ändringar i kontakter över hela enheten i bakgrunden, utan att användaren interagerar”, skriver Google i sin utvecklarblogg. De flesta appar behöver inte så bred tillgång, men får den ändå med ett enda godkännande vid installationen.
Så kan en bedrägeri-app slå till
Det konkreta hotet är enkelt att förstå. En app med kontakt-behörighet kan byta ut telefonnumret på en kontakt i din telefonbok, till exempel ersätta din banks officiella nummer med ett bedrägarnummer, utan att visa något på skärmen. När banken sedan ”ringer upp” dig med namnet som dyker upp som vanligt, är det i själva verket bedragaren som når fram.
Scenariot är inte hypotetiskt: att få ett samtal från ett nummer som ser ut att tillhöra banken är ett av de mest använda greppen vid telefonbedrägerier, och det är just det mönstret Android Police lyfter fram som den tydligaste risken med den gamla behörigheten.
Så här bygger Google om systemet
Google presenterade planen i samband med Android Dev Summit i slutet av oktober. Lösningen består av två delar.
För appar som bara behöver spara eller redigera enstaka kontakter försvinner behovet av WRITE_CONTACTS helt. I stället ska de använda en standardiserad kontakt-editor via intents (ACTION_INSERT, ACTION_EDIT, ACTION_INSERT_OR_EDIT), som visar användaren en vanlig redigeringsyta, inget händer tyst i bakgrunden. Google har samtidigt rättat flera brister: tidigare ”betedde sig kontakt-intents olika från en enhet till en annan. En del redigerare släppte data du skickade in, som ett kontaktfoto”, skriver företaget i utvecklarbloggen.
För dialer-ersättare, kontakthanterare och synk-appar som verkligen behöver bred åtkomst införs en ny så kallad ”special app access”-behörighet, MANAGE_CONTACTS. Den beviljas inte via den vanliga pop-up-dialogen utan måste aktiveras manuellt under Inställningar och Särskild app-åtkomst, enligt Android Developers’ Blog. Dessutom måste utvecklaren deklarera i Google Play Console att appen behöver tillgången.
MANAGE_CONTACTS lanseras med Android 17 QPR2 under det fjärde kvartalet 2026, medan själva blockeringen av gamla WRITE_CONTACTS-skrivningar träder i kraft för appar som riktar sig mot Android 18 under 2027.
Så kontrollerar du dina appar nu
Till dess att Android 18 rullas ut finns det inget automatiskt skydd. Risken gäller alla Android-telefoner oavsett version så länge WRITE_CONTACTS fortfarande är öppen.
Så här går du igenom dina appar på en Android-telefon:
- Öppna Inställningar
- Välj Appar (eller Appar och aviseringar)
- Gå till Behörigheter eller Behörighetshanteraren
- Välj Kontakter
- Granska listan över appar som har tillgång och återkalla tillstånd för appar som inte behöver det
Fokusera särskilt på appar du laddat ned utanför Google Play, äldre spel eller verktyg du inte längre använder, samt appar vars funktion inte har någon rimlig koppling till kontaktboken. En taklamps-app eller ett enkelt spel har ingen anledning att få skriva i din telefonbok.
För dialer, meddelande-appar och molnsynk som Google-, Microsoft- eller Samsung-konton är kontaktåtkomst däremot ofta nödvändig, de är precis den typ av tjänster som framöver kommer att behöva den nya MANAGE_CONTACTS-behörigheten.