
 Sebastian Juul

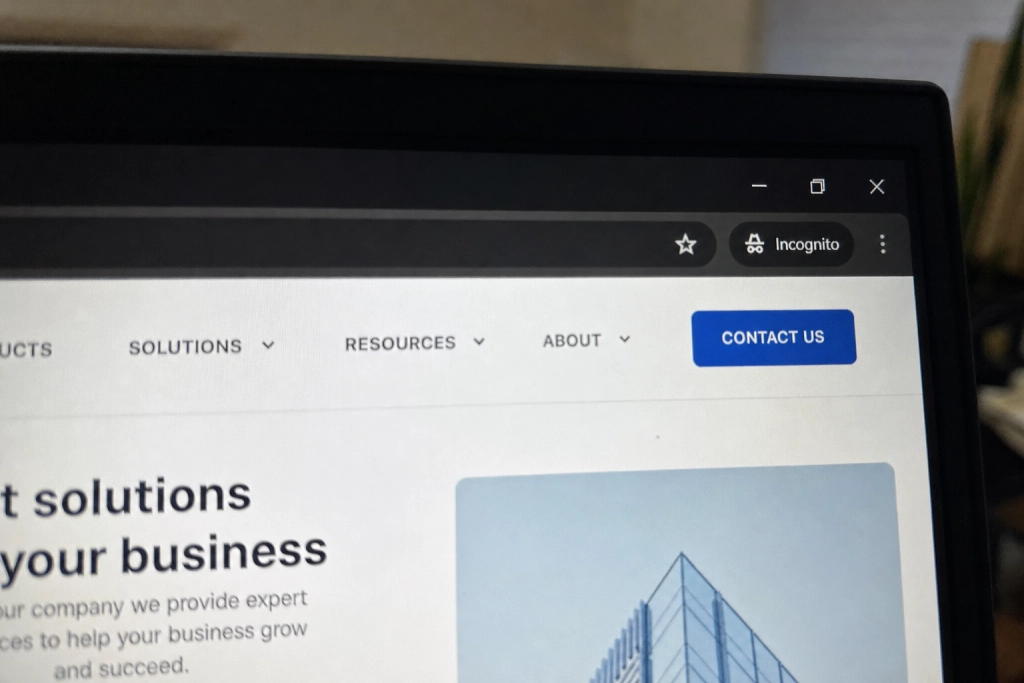
Chromes privata läge har haft ett dolt säkerhetshål på upp till en timme, och nu är Google i färd med att plocka bort det.
Många öppnar ett inkognitofönster för att slippa lämna spår, men också i tron att läget skyddar bättre mot phishing och farliga sajter. Problemet är att skyddet i praktiken har varit svagare än vid vanlig surfning: Chrome har fallit tillbaka på en lokalt lagrad lista över kända hotsajter, en lista som bara uppdateras var 30:e till 60:e minut. Google testar nu att låta inkognito- och gästläget få samma realtidsskydd som vanliga fönster, rapporterar esecurityplanet.com.
Luckan är mer än en teknisk detalj. Enligt samma genomgång lever de flesta skadliga sajter kortare tid än tio minuter innan de hinner klassificeras som hot, alltså långt kortare än den timme det kan ta för den lokala listan att uppdateras. Under det glappet har en nyregistrerad phishing-sida kunnat ladda i inkognitoläget utan att Chrome varnar.
Hur ändringen fungerar i praktiken
I vanlig surfning använder Chrome en realtidskontroll där adresser kontrolleras mot Googles aktuella hotdata innan sidan laddas. Den funktionen har hittills inte varit tillgänglig i privat läge. Google vill nu bygga in samma realtidsskydd i inkognito- och gästläget, både för Standard- och Enhanced Safe Browsing.
För att inte bryta mot själva poängen med privat surfning, att inget ska skrivas till disk, hanteras hotdata i inkognitoläget annorlunda än i ett vanligt fönster. Tillfälliga säkerhetsnycklar som genereras under en inkognitosession ska enligt Chromium-ändringarna stanna i enhetens minne i stället för att sparas till lagringen, så att inga spår ligger kvar när fönstret stängs.
Experimentell flagga, ännu inte påslaget som standard
Ändringen är fortfarande avstängd som standard och ligger bakom en experimentell Chrome-flagga. Google har inte annonserat något publikt releasedatum eller när funktionen förväntas nå stabila Chrome-versioner. Den som inte vill vänta kan slå på flaggan manuellt på egen risk; för alla andra är lösningen att hålla Chrome uppdaterad och vänta tills skyddet rullas ut brett.
Att inkognitoläget inte är en anonymiseringsfunktion är inget nytt, Google har själv tvingats medge att läget huvudsakligen döljer historik på den egna enheten, inte trafiken utåt. Det är samma tema som när internetleverantören ser varje sajt du öppnar oavsett läge. Den nu aktuella ändringen täpper till en annan, konkret svaghet: att nya skadliga sajter kunde falla igenom när skyddet byggde på en lista som uppdaterades för sällan.
