Sebastian Juul

Google har släppt en akut Chrome-uppdatering mot en säkerhetslucka som utnyttjas i riktiga attacker just nu.
Sårbarheten finns i webbläsarens XML-komponent och kan användas av en angripare för att köra skadlig kod på din dator om du besöker en preparerad sida. Patchen kom den 9 november 2026, och Google uppmanar alla användare att uppdatera omedelbart.
Felet spåras som CVE-2026-125350 och beskrivs som en högriskklassad use-after-free i XML, ett minnesfel där webbläsaren fortsätter att använda en pekare till ett objekt som redan tagits bort ur minnet. I praktiken kan en specialbyggd webbsida utnyttja felet till att manipulera minnet i renderaren och köra egen kod.
I sin advisory skriver Google att ”an exploit for CVE-2026-125350 exists in the wild”, bolaget bekräftar alltså att attacker pågår, men släpper inga tekniska detaljer än. Enligt företaget väntar man med dem ”until a majority of users are updated with a fix”, enligt GBHackers.
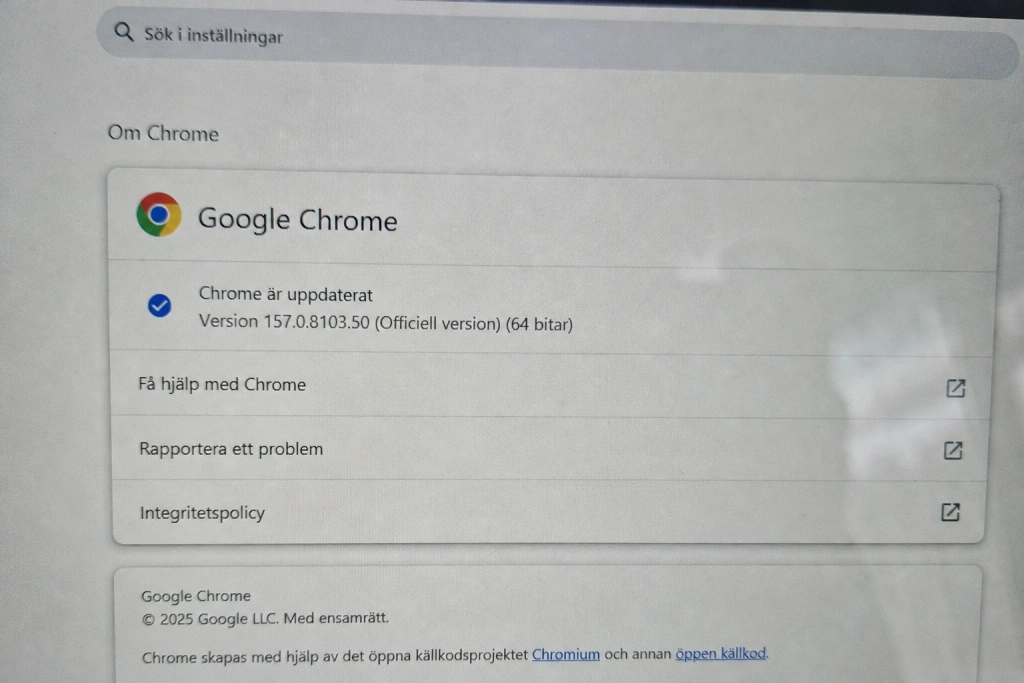
Så kontrollerar du din version
Rätt versioner att leta efter är 157.0.8103.50 eller 157.0.8103.51 på Windows och macOS, och 157.0.8103.50 på Linux. Har du en lägre version är du inte skyddad.
Så här uppdaterar du på under en minut:
- Klicka på menyn med tre prickar uppe till höger
- Välj Hjälp och sedan Om Google Chrome
- Chrome kontrollerar automatiskt och laddar ned uppdateringen
- Klicka på Starta om för att slutföra
Utrullningen sker i vågor och alla har ännu inte fått uppdateringen automatiskt. Om din version fortfarande ligger under 157.0.8103.50 kan omstart av webbläsaren tvinga fram nedladdningen.
Åttonde nolldagsluckan i år
Det här är den åttonde aktivt utnyttjade nolldagssårbarheten i Chrome under 2026, enligt BleepingComputers sammanställning. En nolldag innebär att angripare hittade och började utnyttja felet innan Google hann patcha det, försprånget är det värdefulla.
Felet rapporterades till Google av en anonym forskare den 6 november, bara tre dagar innan patchen släpptes. Utöver zero-dayen stängs ytterligare åtta sårbarheter i samma uppdatering, sju klassade som hög risk och två som medelrisk, med komponenter som V8, WebGL, GPU och FileSystem bland de berörda, enligt SecurityOnline.
Att Chrome fyller rollen som mest använd webbläsare globalt gör angreppsytan stor: varje icke-uppdaterad installation är en potentiell ingång. Det gäller också de Chromium-baserade webbläsare som delar renderingsmotor, bland dem Edge, Opera, Brave och Vivaldi. Deras uppdateringar följer typiskt några dagar efter Chromes, och samma princip gäller där: kontrollera versionsnumret och installera uppdateringen när den finns.
Det här är inte heller första gången i år som en Chrome-fix behövt rullas ut som akutpatch, tidigare under året stängdes en bredare samling på 213 säkerhetshål där sju lät angripare ta över systemet. Den som har automatisk uppdatering påslagen är i regel skyddad inom något dygn, men vid en aktivt utnyttjad lucka räknas varje timme.