Sebastian Juul

Säkerhetsforskare varnar för en ny Android-skadlig kod som byter ut hela bankappen mot en patchad kopia.
Det nederländska mobilsäkerhetsföretaget ThreatFabric har avslöjat en helt ny trojan vid namn Hirudo, som angriper Android-användare genom att smyga in en modifierad version av den riktiga bankappen på telefonen. Den nya versionen ser identisk ut, men har säkerhetskontrollerna avstängda från insidan.
Enligt ThreatFabrics analys använder Hirudo en så kallad hooking-motor, en teknik som kopplar in sig på appens egna funktioner. Motorn bygger på två öppna ramverk: YAHFA, som ersätter metoder i Javakoden, och Dobby, som hakar sig på de underliggande systemfunktionerna. Resultatet är att den falska bankappen stänger av signaturkontroll, hjälpmedelsvakt, skärmdumps-skydd och Play Integrity-kontroller inifrån appens egen process.
Falska uppdateringar leder in Hirudo
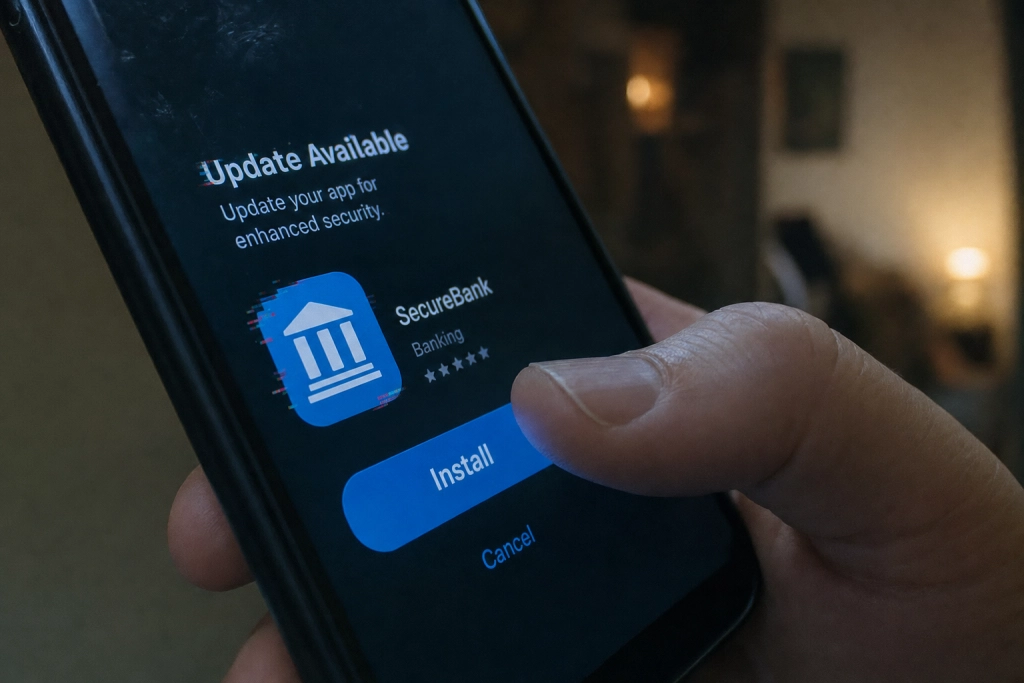
Vägen in på telefonen går via appar som ser oskyldiga ut. ThreatFabric har spårat Hirudo till droppar-appar som shoppingappen Shopora, vuxenvideo-appen 1V1 X och kortdramaapparna ZoyaTV och KoiShort. När användaren har installerat någon av dem visar appen en falsk uppdaterings-prompt och ber om att få installera en separat APK-fil, som är den riktiga trojanen.
Spridningen sker enligt The Hacker News delvis via Meta-annonser som leder till förfalskade Google Play-landningssidor. Själva installationen sker alltså utanför den officiella butiken, via sidladdning som Android normalt varnar för.
När användaren har godkänt behörigheter, inklusive tillgång till hjälpmedelstjänsten, avinstallerar Hirudo den äkta bankappen och lägger in en patchad kopia i stället. Enligt BleepingComputer används tekniken för att stjäla lösenord, betal-PIN-koder och sms-koder, strömma skärmen i realtid och spela in via kameran.
Åtta bankappar har redan patchade kopior
ThreatFabric har hittat modifierade kopior av åtta bankappar som tillhör sju indonesiska banker. Men själva koden i trojanen är förberedd för att angripa finansiella företag även i Kina, Indien, Mexiko, Marocko och Thailand, och det finns dessutom falska betalsidor med malaysiska bank- och plånboks-logotyper.
Det som gör Hirudo tekniskt annorlunda är att angreppet sker inne i den legitima bankappens egen process. En klassisk banktrojan lägger sig ovanpå appen med en falsk inloggningsruta. Hirudo ändrar själva appen, så att de inbyggda säkerhetskontrollerna rapporterar att allt är i sin ordning. Nyckel-attesteringscertifikaten signeras om med en medföljande nyckelbox, och förfrågningar till Google Play Integrity vidarebefordras via okrypterad HTTP till en server som angriparen kontrollerar.
Så minskar du risken som Android-användare
Hirudos infektion kräver att användaren själv godkänner en installation utanför Google Play, och det är där skyddet ligger. Android spärrar sidladdning som standard, och den som aldrig stänger av den spärren är i praktiken utanför Hirudos räckvidd.
Konkret innebär det tre saker som är värda att kontrollera på telefonen: att installationer från okända källor inte är påslaget för din webbläsare eller för en chatt-app, att alla uppdateringar av bankappen hämtas via Google Play direkt och inte via en prompt inne i en annan app, och att du är försiktig med annonser på Facebook och Instagram som länkar till vad som ser ut att vara appbutiker. Flera av Hirudos spridningsvägar bygger just på annonser i sociala medier som skickar användaren till förfalskade butikssidor.
Bankernas eget skydd räcker inte, konstaterar ThreatFabric: Play Integrity-kontroller måste verifieras på serversidan, och signaler från hjälpmedelstjänsten och skärmdumpar bör behandlas som indicier, inte som absoluta spärrar.
Vill du kontrollera om din egen telefon är öppen för sidladdning, hittar du inställningen under Inställningar, Appar, Specialåtkomst, Installera okända appar. Varje app som står som tillåten där kan i princip installera en patchad bankkopia utan att Google Play kommer åt att varna.