Sebastian Juul

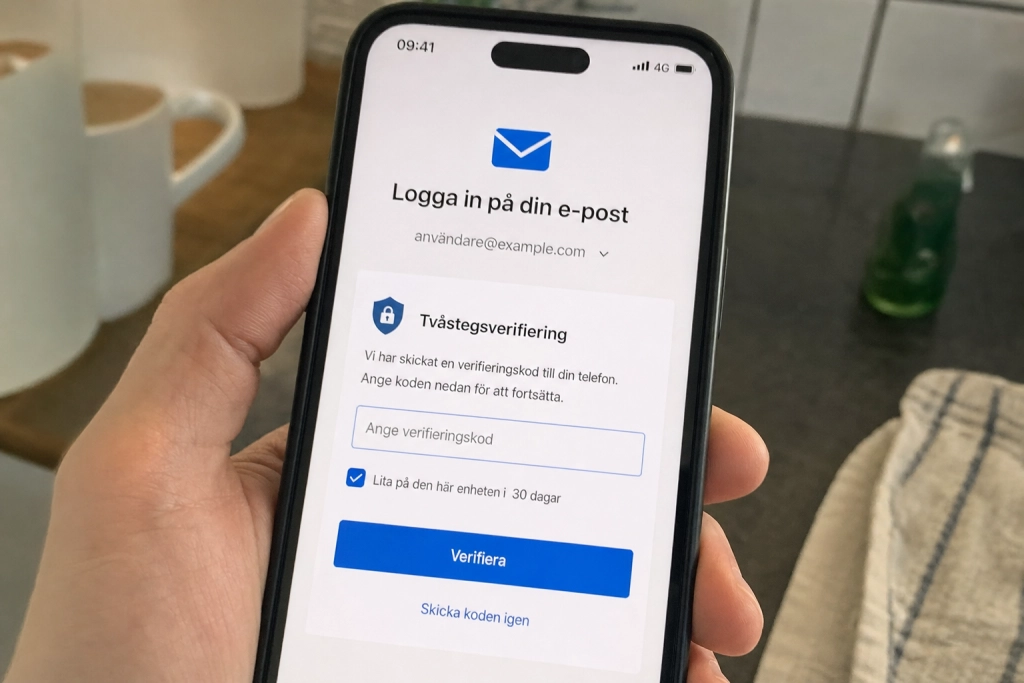
Den som kommer in i din e-post kan oftast återställa lösenordet till nästan allt du äger digitalt.
Det är därför e-postadressen räknas som nyckeln till resten av det digitala livet. Är man inne i inkorgen kan man begära ”glömt lösenord” på bank, sociala medier, molntjänster och butikskonton, fånga upp koden och ta över kontot. Via banken går det sedan ofta vidare till en ny spärr eller ny beställning av BankID.
Trots det ligger ribban lågt hos många. Enligt en undersökning som Internetstiftelsen publicerade i januari 2025 använder 49 procent av svenskarna samma lösenord till flera konton, medan bara 29 procent svarar att de har unika lösenord överallt. Läcker ett lösenord från en gammal webbutik räcker det alltså för att komma in i e-posten för hälften av befolkningen.
Tre inställningar hos Gmail, Outlook och iCloud stänger den dörren även om själva lösenordet skulle finnas i en dataläcka. Alla tre finns under kontots säkerhetssida och går att slå på utan teknisk kunskap.
Slå på tvåstegsinloggning överallt
Det enskilt viktigaste är att kräva ett andra steg utöver lösenordet. I Gmail hittas inställningen via Googles kontosida: under ”How you sign in to Google” väljer du ”Turn on 2-Step Verification” och följer stegen. Hos Microsoft ligger motsvarande val på kontots säkerhetssida, och Microsoft rekommenderar att man har tre olika säkerhetsmetoder kopplade till kontot, en app, en reserv-mejl och en passkey, för att inte låsa ut sig själv.
För Apple-konton är valet redan gjort på nya konton. Tvåfaktorsautentisering beskrivs av Apple som ”an additional layer of security for your Apple Account, designed to make sure that you’re the only one who can access your account, even if someone else knows your password”, och den krävs numera för Apple Pay och Sign in with Apple. På äldre konton kan den aktiveras under Inställningar > ditt namn > Logga in och säkerhet.
Byt ut SMS-koden mot en passkey
SMS-koden är det svagaste andra steget, bland annat för att nummerporteringar och simkapningar finns i bedragarnas verktygslåda. Google har sedan hösten 2023 passkey som förvalt alternativ: bolaget beskrev lanseringen som ”making passkeys even more accessible by offering them as the default option across personal Google Accounts”. En passkey låser upp kontot med fingeravtryck, ansikte eller skärmlås i stället för ett lösenord, och kan enligt Google ”not be shared, copied, written down, or accidentally given to someone else”, vilket gör den motståndskraftig mot nätfiske.
Microsoft går samma väg och fasar under 2026 ut SMS-koder till förmån för Authenticator-appen och passkeys. Praktiskt innebär det att gamla inloggningar via SMS bör bytas till antingen appen eller en passkey innan funktionen försvinner.
Rensa återställnings-e-post och gamla enheter
Den tredje inställningen är den som oftast glöms bort. Varje konto har en lista på reserv-mejladresser, telefonnummer och enheter som automatiskt är inloggade. Står en gammal Hotmail- eller studentmejl kvar som återställningsadress, eller en telefon du kastade för tre år sedan, är det den svagaste länken som avgör säkerheten, inte det nya lösenordet.
Granska listan och ta bort allt du inte längre har tillgång till. En genomgång av aktiva sessioner avslöjar snabbt om någon annan är inloggad på dina konton, och Googles, Microsofts och Apples säkerhetssidor har alla en lista över enheter som går att logga ut på distans.
Till detta kommer ett råd specifikt för BankID: Finansiell ID-Teknik, som driver tjänsten, kontaktar aldrig användare via mejl eller SMS. Dyker en sådan påstådd avisering upp i inkorgen är det bedrägeri, oavsett hur väl den efterliknar banken.