Sebastian Juul

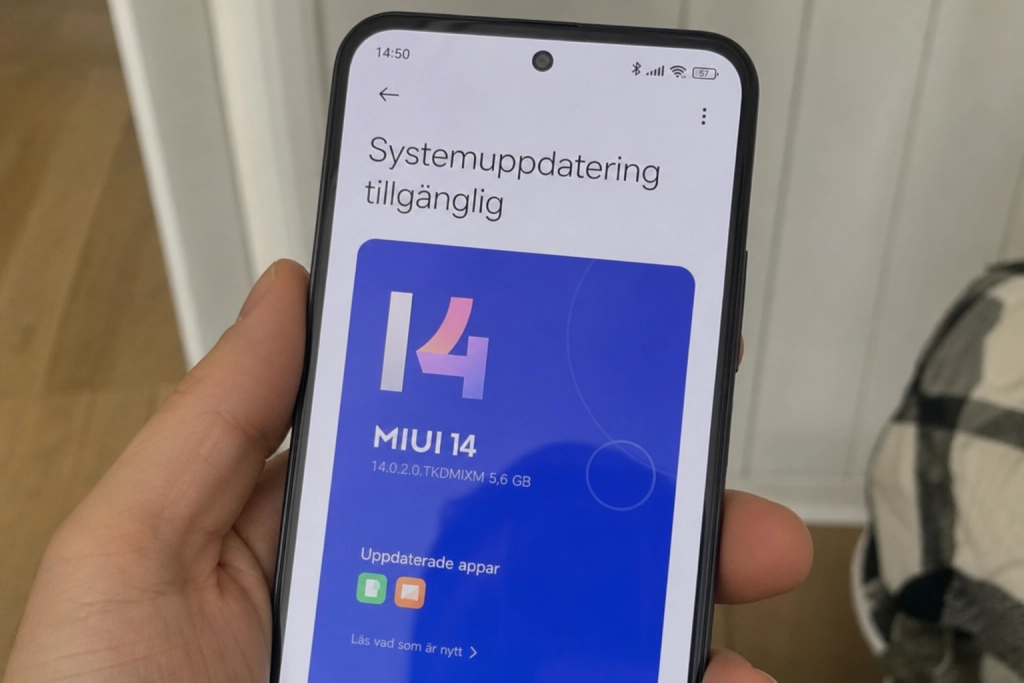
Xiaomi har börjat rulla ut HyperOS 3-uppdateringen som stänger 216 säkerhetshål i Android.
Minst en av bristerna är så allvarlig att en angripare kan köra skadlig kod på telefonen utan att du gör någonting alls, och uppdateringen når just nu bara en handfull modeller i första vågen.
Sedan den 16 november 2026 skickar Xiaomi ut en ny HyperOS 3-byggnad som innehåller Googles novemberpatch med 216 åtgärdade sårbarheter, varav 23 klassas som kritiska och 193 som allvarliga. För att vara fullt skyddad behöver telefonen säkerhetspatchnivå 5 november 2026 eller senare.
Tre kritiska hål kräver inte ett enda klick
Det som sticker ut i novemberbulletinen är tre kritiska buggar som tillåter så kallad fjärrkörning av kod, att en angripare kör skadlig kod på telefonen över nätet, utan att ägaren klickar på eller öppnar något.
Den allvarligaste, CVE-2026-58868, är ett buffertöverskridande i Android Framework som drabbar Android 14 till och med 17. Två ytterligare kritiska buggar, CVE-2026-58876 och CVE-2026-58936, ligger i Android System och har samma karaktär.
Google själva skriver i bulletinen att det handlar om ”a critical security vulnerability in the Framework component that could lead to remote code execution with no additional execution privileges needed. User interaction is not needed for exploitation”, enligt en genomgång hos eSecurityPlanet. På svenska: hålet kan utnyttjas utan att användaren gör något, och angriparen behöver inga extra rättigheter för att ta kontroll.
Vid novemberbulletinens publicering hade Google inte observerat några aktiva attacker som utnyttjade bristerna, men kritiska hål i Framework-komponenten patchas annars normalt så snart som möjligt.
Dessa Xiaomi-, Redmi- och POCO-modeller får uppdateringen först
Första vågen omfattar sju modeller, fördelade på olika regioner. Enligt Giga.de rullas uppdateringen stegvis och automatiskt ut, men du kan tvinga fram en kontroll i Inställningar.
De modeller som nås först är:
- POCO F6 Pro och Redmi K70 (globalt)
- Redmi K60 Ultra och Xiaomi 13T Pro (Taiwan)
- POCO X7 och Redmi Note 14 Pro (EES, inklusive Sverige)
- Redmi Pad SE 4G (globalt)
Därefter väntas Xiaomi 17 och 17 Ultra, följt av Xiaomi 13-serien och 14T Pro i december. Xiaomi 15-modellerna kan komma att få sin patch i samband med en kommande HyperOS 4-uppgradering.
Så kontrollerar du om du har fått uppdateringen
Öppna Inställningar, välj Om telefonen och sedan MIUI/HyperOS-version. Där kan du trycka på Sök efter uppdateringar. Står det att enheten är uppdaterad, kontrollera också Säkerhet och integritet, under Säkerhetspatchnivå ska det stå 5 november 2026 eller senare för att du ska vara skyddad mot alla brister i bulletinen.
Har din modell inte fått uppdateringen ännu är det inget du kan påskynda, Xiaomi distribuerar till olika modeller i olika omgångar.
Xiaomi är tredje största märket i Sverige
Xiaomi har en mindre men växande position på den svenska marknaden. Enligt Statcounters mobilleverantörsdata för oktober 2026 hade Xiaomi 4,08 procent av marknaden, efter Apple med 55,59 procent och Samsung med 29,91 procent.
För Samsung-ägare pågår en parallell utrullning: Samsung täppte nyligen till 62 säkerhetshål i oktoberpatchen. För Android-telefoner i allmänhet är det samma Google-bulletin som ligger i botten, oavsett tillverkare.
Står din Xiaomi-telefon fortfarande på en äldre patchnivå än 5 november 2026 är de tre kritiska fjärrkörnings-hålen inte stängda, det är dessa en manuell kontroll i Inställningar handlar om.