
 Sebastian Juul

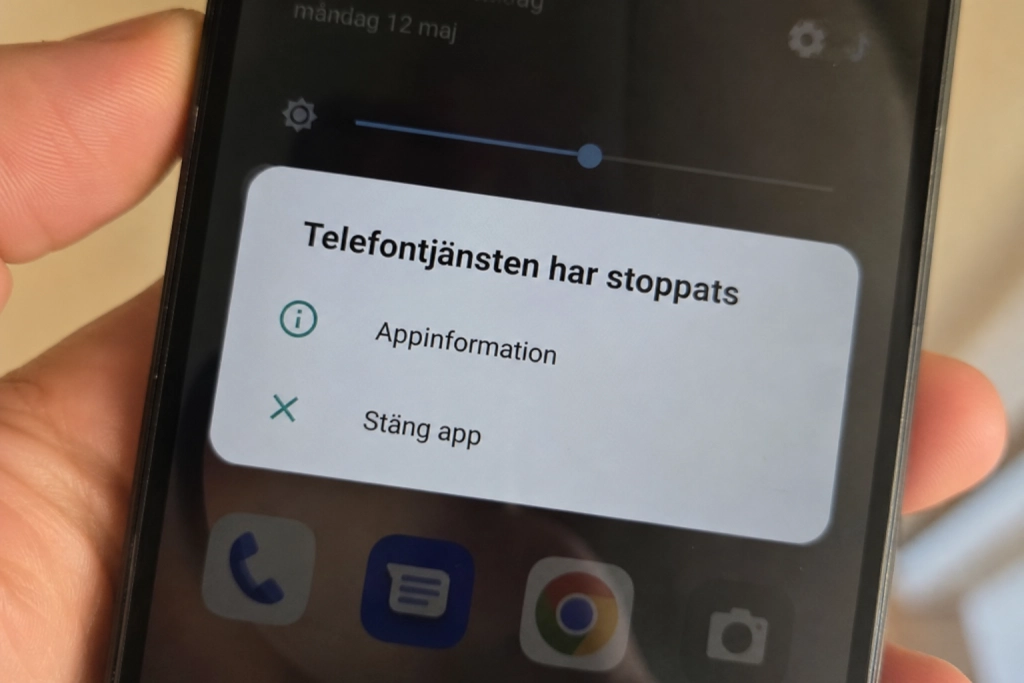
Googles novemberuppdatering stänger ett hål där ett enda osett SMS räcker för att knäcka Android-telefonen.
Sårbarheten kallas ”SMS of Death” och sitter i hur Android tolkar så kallade WAP Push-meddelanden. Ett specialbyggt meddelande kraschar com.android.phone-processen, vilket kan avbryta pågående samtal, inklusive nödsamtal till 112. Felet har fått beteckningen CVE-2026-58882 och klassas som kritiskt.
Attacken kräver ingen handling från dig som användare. Meddelandet syns aldrig i inkorgen, eftersom Android hanterar WAP Push-trafiken i bakgrunden innan den når SMS-appen. När telefonen försöker läsa in den manipulerade datan kraschar telefontjänsten omedelbart, och i vissa fall fastnar enheten i en omstartsslinga.
Så fungerar kraschen rent tekniskt
Felet ligger i funktionen decodeWapPdu i filen WapPushOverSms.java. En okontrollerad heltalskonvertering gör att meddelandets huvudlängd kan tolkas som ett negativt tal, vilket utlöser ett undantag när Android försöker reservera minne. Resultatet är att telefonen förlorar förmågan att ringa och ta emot samtal i ett par sekunder per meddelande, och med ett tjugotal preparerade SMS i följd blir enheten i praktiken obrukbar, enligt Security Affairs.
Sårbarheten upptäcktes av den oberoende säkerhetsforskaren Mark Blaszczyk, som rapporterade in den till Google den 5 maj 2026 och offentliggjorde detaljerna den 29 oktober. En så kallad proof-of-concept, en fungerande exempelkod, ligger nu publikt tillgänglig, vilket höjer trycket på att få ut uppdateringen till telefonerna.
216 hål på en gång, flera kan köras utan klick
Novemberuppdateringen rullades ut den 3 november 2026 och åtgärdar över 200 sårbarheter fördelade på två patchnivåer: 119 på 2026-11-01 och 97 på 2026-11-05. SMS of Death är inte det enda hålet som kan utnyttjas utan användarinteraktion.
Google skriver i sitt eget säkerhetsmeddelande att ”den allvarligaste av dessa brister är en kritisk sårbarhet i Framework-komponenten som kan leda till fjärrkörning av kod utan att några ytterligare exekveringsprivilegier behövs”, och att ”användarinteraktion inte krävs för utnyttjandet”. Det hålet har beteckningen CVE-2026-58868 och är separat från SMS-kraschen.
Android 12 och 13 lämnas utan fix
Fixen för SMS of Death finns i patchnivå 2026-11-01, men bara för Android 14, 15, 16, 16 QPR2 och 17. Telefoner med Android 12 eller 13 får ingen uppdatering för just denna sårbarhet, trots att de också påverkas enligt forskarens tester. Teksajten har tidigare skrivit om samma sårbarhet och hur du kontrollerar om telefonen fått patchen.
För svenska ägare av Samsung Galaxy, Google Pixel, Xiaomi, OnePlus och andra märken med Android 14 eller nyare innebär det att uppdateringen bör installeras så snart tillverkaren släppt den. Google Pixel-telefoner har redan fått novemberpatchen; övriga tillverkare rullar ut sina versioner i etapper.
För att kontrollera om din telefon är patchad: öppna Inställningar, välj Säkerhet eller Om telefonen, och leta efter Android-säkerhetspatchnivå. Står det 1 november 2026 eller senare är hålet stängt.
