Sebastian Juul

Googles novemberuppdatering för Android stänger 216 säkerhetshål, varav ett låter en angripare ta över telefonen helt utan att ägaren rör en knapp.
Den allvarligaste bristen gömmer sig i själva Android-ramverket och kräver ingen klickad länk, ingen öppnad fil och ingen installerad app. Säkerhetsbulletinen som Google publicerade den 2 november 2026 listar flera kritiska sårbarheter, och en handfull av dem räcker för fullständigt fjärrövertagande.
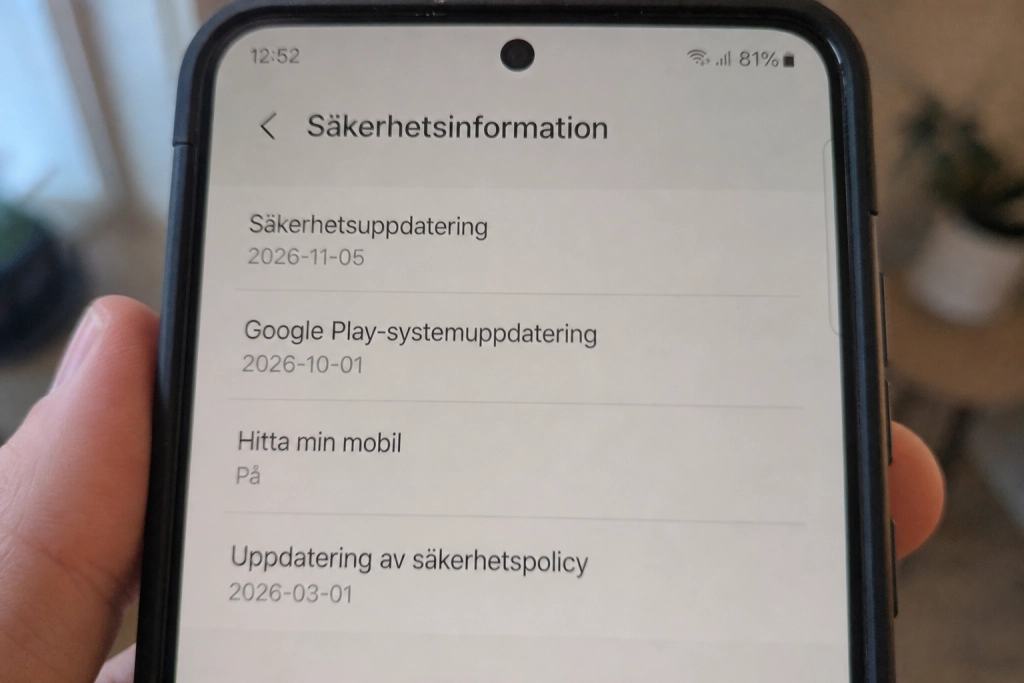
Huruvida din telefon är skyddad avgörs av en enda rad i inställningarna: säkerhetsuppdateringsnivån. Står det 2026-11-05 eller senare är hålen täppta. Står det något tidigare är telefonen fortfarande sårbar för det som branschen kallar ett zero-click-angrepp.
Så fungerar zero-click-hålet
Buggen har beteckningen CVE-2026-58868 och sitter i filen FrameDecoder.cpp, som hanterar hur Android avkodar video- och mediadata. En angripare kan skicka specialkonstruerade mediedata till enheten och trigga en så kallad heap buffer overflow i funktionen onOutputReceived, där minnet skrivs utanför den avsedda ytan. Resultatet är att angriparens kod börjar köras med systemrättigheter.
Google beskriver skadepotentialen rakt i bulletinen: den mest allvarliga sårbarheten i Framework-avsnittet kan leda till fjärrkörning av kod utan att ytterligare rättigheter krävs, och användarinteraktion behövs inte för att angreppet ska lyckas. Det är detta som gör hålet till en zero-click-sårbarhet: offret behöver inte göra något fel, inte klicka på något, inte ens öppna telefonen.
Bristen påverkar Android 14, 15, 16, 16 QPR2 och 17. Äldre versioner som fortfarande är i omlopp står utan officiell fix.
Kontrollera telefonens säkerhetsuppdateringsnivå
Kontrollen tar under en minut och ser olika ut beroende på tillverkare. På de flesta Android-telefoner går vägen via Inställningar, Säkerhet och integritet, och sedan Uppdateringar, där står både Android-säkerhetsuppdatering och Google Play systemuppdatering. På en del enheter ligger raden i stället under Inställningar och Om telefonen.
Visar raden 2026-11-05 eller ett senare datum är enheten skyddad mot hela novemberpaketet, inklusive kärn- och chippatcharna från MediaTek och Qualcomm. Visar den 2026-11-01 är Framework- och systemhålet fixat, men chippnivån fattas. Något äldre datum innebär att heap buffer overflow-bristen i FrameDecoder.cpp fortfarande är öppen.
Finns ingen uppdatering tillgänglig är nästa steg att vänta på tillverkaren. Google rullar ut patchen till Pixel-modellerna direkt, medan andra märken följer efter i sin egen takt.
Samsungs utrullning rör sig igen
Samsung har detaljerat sin novemberuppdatering parallellt med Google. Enligt tillverkarens egen specifikation åtgärdar paketet 178 fixar från Google, fyra Samsung Semiconductor-patchar och 24 Galaxy-specifika sårbarheter, totalt 206 problem, varav 20 klassas som kritiska, 141 som allvarliga och 15 som måttliga. Samsung har inte annonserat ett fast schema för utrullningen, utan exakt datum beror på modell, region och operatör.
Tidigare under hösten har just Samsung dragit på patchutrullningen, vilket gör att Galaxy-ägare bör kolla patchraden under Inställningar och Programuppdatering de närmaste veckorna.
SMS-attacken som drabbar äldre Android
Novemberbulletinen innehåller också CVE-2026-58882, en sårbarhet som får processen com.android.phone att krascha när ett specialkonstruerat WAP Push-meddelande anländer. Problemet ligger i filen WapPushOverSms.java där en okontrollerad heltalskonvertering gör en meddelande-headers längd negativ. Krasch i com.android.phone innebär att telefonens anropsmöjlighet, inklusive 112-samtal, slås ut tills enheten startas om. Den här typen av osynliga SMS som knäcker Android-telefonens nödsamtalsfunktion har stått på säkerhetsforskarnas bevakningslista hela året.
För användare på Android 14, 15, 16 och 17 löses det med novemberpatchen. Google har inte åtagit sig att backporta fixen till Android 12 och 13, vilket betyder att enheter på de versionerna förblir sårbara så länge de används.
Patchen för CVE-2026-58868 ingår i Android-säkerhetsuppdatering 2026-11-01, medan hela novemberpaketet, inklusive MediaTek- och Qualcomm-fixarna, kräver nivån 2026-11-05.