Sebastian Juul

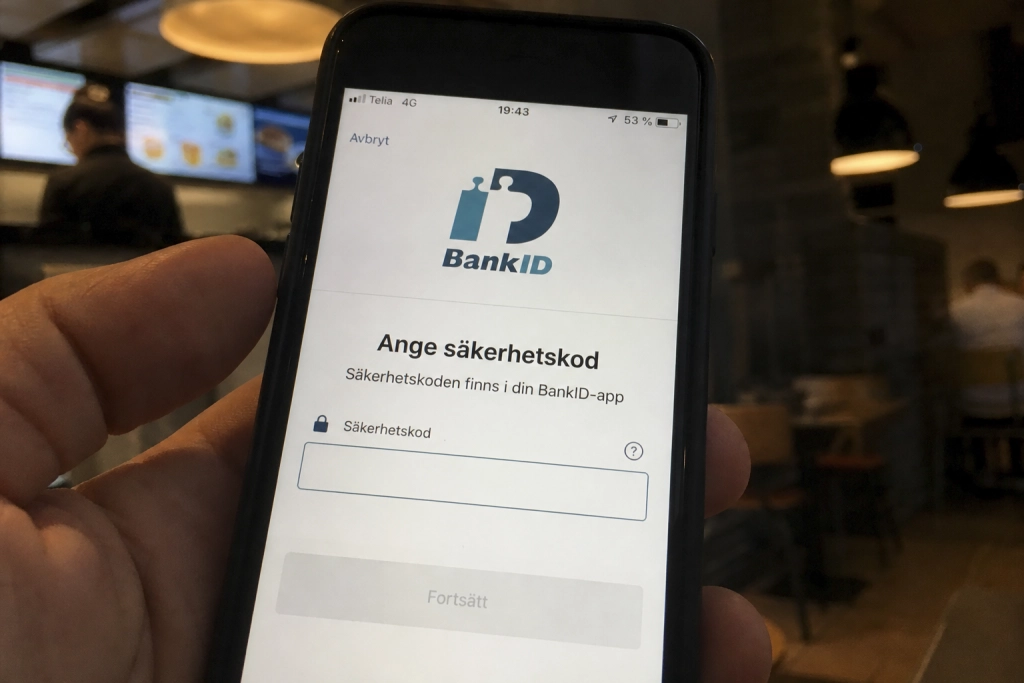
En ny våg av BankID-kapningar sprider sig på restauranger och snabbmatsställen i Sverige.
Metoden kräver varken telefonsamtal eller nätfiske. Bedragaren ställer sig nära dig, läser av säkerhetskoden när du öppnar BankID, och använder sedan koden för att aktivera BankID på sin egen telefon.
Så gick det till när Adam i Göteborg blev av med 35 000 kronor hösten 2024. Två främlingar bad honom om hjälp att köpa mat på Max och lovade betala tillbaka via Swish. Under samspelet försvann hans BankID till en annan enhet. ”Jag drabbades av panik, då jag höll på att förlora massor av pengar”, berättar han för SVT. ”Totalt blev jag av med omkring 35 000 kronor. Min tillit till andra människor har minskat och telefonen lånar jag aldrig ut igen.”
Upp till 200 svenskar kan vara drabbade
Polisen och åklagarmyndigheten utreder vågen som en sammanhängande serie. Kammaråklagare Maria Bengtsson bedömer för SVT att uppemot 200 personer kan ha drabbats av liknande BankID-kapningar. Fallen är spridda över Stockholm, Borås, Halmstad, Jönköping, Värnamo och Göteborg, och de inträffade mellan hösten 2024 och hösten 2025. Internt kallar polisen upplägget för ”McDonalds-modus” eftersom många kontakter inletts på snabbmatsrestauranger.
Tre rättegångar har hållits, två i Göteborg och en i Jönköping, där två domar har överklagats. Bengtsson beskriver för SVT metoden som ”relativt nytt och ett fult sätt att lura till sig stora summor pengar på”.
Varför koden räcker för att ta över kontot
För att aktivera BankID på en ny telefon krävs samma säkerhetskod som används i det befintliga BankID-certifikatet. När en bedragare har sett koden och fått fysisk tillgång till offrets telefon, eller lyckats få offret att signera en aktivering, kan ett nytt BankID skapas på bedragarens egen enhet. Därifrån ligger kontot öppet.
En vanlig variant är att bedragaren ber att få låna telefonen för ett samtal eller en app, direkt efter att offret har knappat in säkerhetskoden för att betala eller swisha. En annan är ren shoulder surfing, där bedragaren står tillräckligt nära för att läsa av koden utan att själv röra enheten. Det senare är det som gör metoden så svår att upptäcka: den kräver inget bedrägligt samtal och inget klick på en länk.
Fem saker att göra annorlunda nästa gång du öppnar BankID ute
Dagens PS rekommenderar fem konkreta försiktighetsåtgärder baserade på polisens och bankernas råd: använd olika koder för telefonens skärmlås och BankID, låna aldrig ut telefon, kort eller koder, överför inte pengar på uppmaning, skicka tillbaka oväntade Swish-inbetalningar till avsändaren, och spärra BankID och konton via banken omedelbart om något känns fel.
BankID självt framhåller fyra grundregler: låna aldrig ut ditt BankID, använd aldrig ditt BankID på uppmaning av någon annan, lämna aldrig ut koder eller lösenord, och läs alltid noggrant igenom vad du signerar. Det sista är det som skulle ha stoppat Adam-fallet: en aktivering av ett nytt BankID visas i signeringsrutan, men i stressen på en restaurang är den lätt att trycka igenom.
Praktiskt betyder det att du bör skärma av skärmen med handen när du knappar in koden i ett publikt rum, precis som vid en bankomat. Shoulder surfing drabbar inte bara tech-ovana, det räcker att en obemärkt person står bredvid i kön.
Är du redan drabbad finns en etablerad ordning: ring banken och spärra BankID och konto, polisanmäl via polisen.se eller 114 14, och läs på om dina rättigheter. Banken kan i vissa fall tvingas ersätta förlusten även om hemförsäkringen inte täcker den.