Sebastian Juul

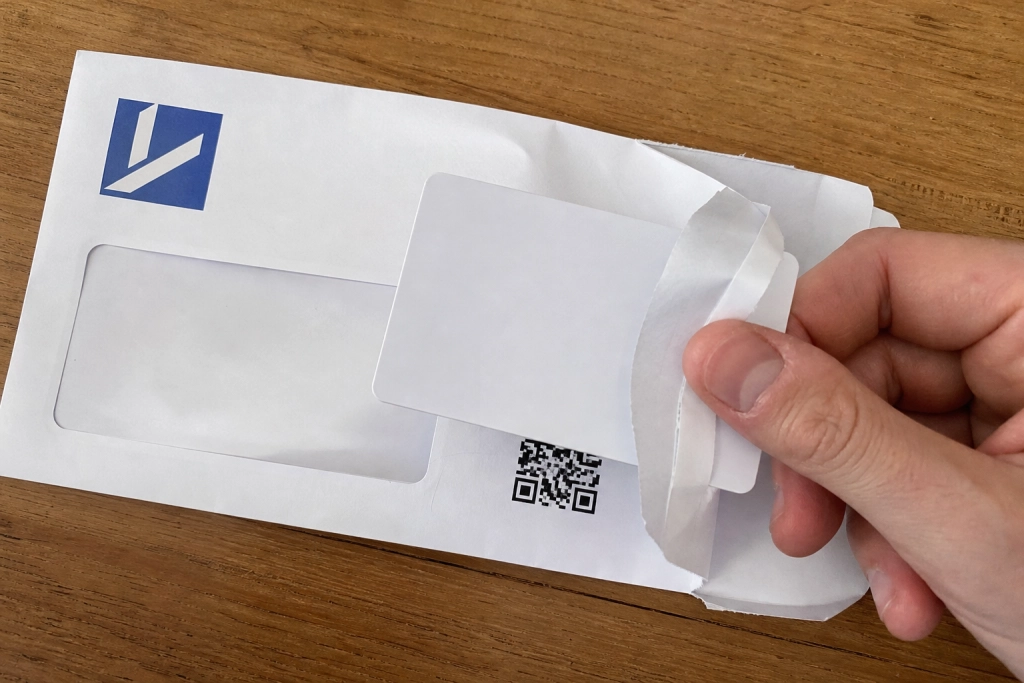
Ett brev som ser ut att komma från banken ber dig skanna en QR-kod för att aktivera ett nytt kort, det är den nya bluffen som nu rullar genom Europa.
Breven är tryckta med bankens logotyp, en officiell layout, mottagarens eget namn och adress, och i de grövre varianterna ligger ett blankt plastkort med i kuvertet. Mottagaren uppmanas skanna en QR-kod för att ”aktivera” det nya kortet via vad som ser ut att vara bankens egen webbplats. Men adressen är kopierad, och kort- och inloggningsuppgifterna hamnar hos bedragare som tömmer kontot inom minuter.
Franska polisen slog larm, nu är Portugal på tur
Den franska nationella polisen gick ut med varningen i februari 2026 efter en våg av drabbade som fått de falska korten hemskickade. Enligt polisens beskrivning anges ett påhittat säkerhetsproblem för att skynda på mottagaren, och det falska kortet är oftast blankt utan namn eller korrekta kontouppgifter. Myndighetens budskap är rakt: en bank kommer aldrig be dig aktivera ett kort via en QR-kod, oavsett vad brevet påstår.
Den 4 oktober 2026 utfärdade Portugals säkerhetspolis PSP samma varning, efter en första alarmsignal från Banco de Portugal. PSP skriver att breven är personaliserade med mottagarens namn och adress samt den riktiga bankens namn för att se trovärdiga ut, och att en bank aldrig kräver omedelbar kortaktivering under hot om att kontot annars spärras.
Deutsche Bank: skanna inga koder från brevlådan
I augusti 2026 utfärdade Deutsche Bank en formell varning på sin säkerhetssida om samma metod. I de tyska breven leder QR-koderna till webbplatser som drivs av organiserad brottslighet och som är byggda för att samla in inloggningsuppgifter och fånga kortdata.
Banken skriver uttryckligen att länkarna i de aktuella breven inte går till Deutsche Bank, och uppmanar kunder att inte skanna några QR-koder över huvud taget. Är uppgifter redan lämnade ska kunden kontakta banken direkt via det officiella numret.
Metoden kallas quishing, och den fungerar
Namnet är en sammansättning av QR och phishing. ”QR-koder är jättebra att använda för bedragarna”, säger Jan Olsson, kriminalkommissarie vid polisens nationella IT-brottscentrum. ”Det kallas quishing och är så enkelt att man skapar en QR-kod som leder till den kriminelle.”
Enligt säkerhetsföretaget Check Point ökade mejl med falska QR-koder med närmare 600 procent under en augusti-september-period. Metoden har sedan tagit steget från mejl till pappersbrev, ett format där många låter garden gå ner, eftersom ett tryckt brev från ”banken” känns mer legitimt än ett mejl.
Så gör du om brevet har kommit
Vågen är stor nog att nå Sverige. Enligt branschorganisationen GASA:s europeiska bedrägerirapport från juni 2026 hade tre av fyra vuxna européer stött på minst ett bedrägeriförsök under det senaste året, med mejl, telefon och sms som främsta ingångar. Pappersbrevet är den nya kanalen som nu läggs ovanpå dem.
Nordeas bedrägeriexpert Amalia Krantz sammanfattar grundregeln: ”Om du oväntat får en QR-kod och ombeds att agera, ska du vara misstänksam och tänka efter innan du skannar.”
Det betyder konkret: skanna inte, klicka inte, logga inte in. Riv eller spara brevet som bevis, ring banken via numret på baksidan av ditt befintliga kort, aldrig numret i det nya brevet, och spärra kortet direkt om du redan har lämnat uppgifter. En svensk bank skickar aldrig ut ett nytt kort som kräver QR-aktivering, och inga kortbyten bekräftas via QR-kod i brevlådan.