Sebastian Juul

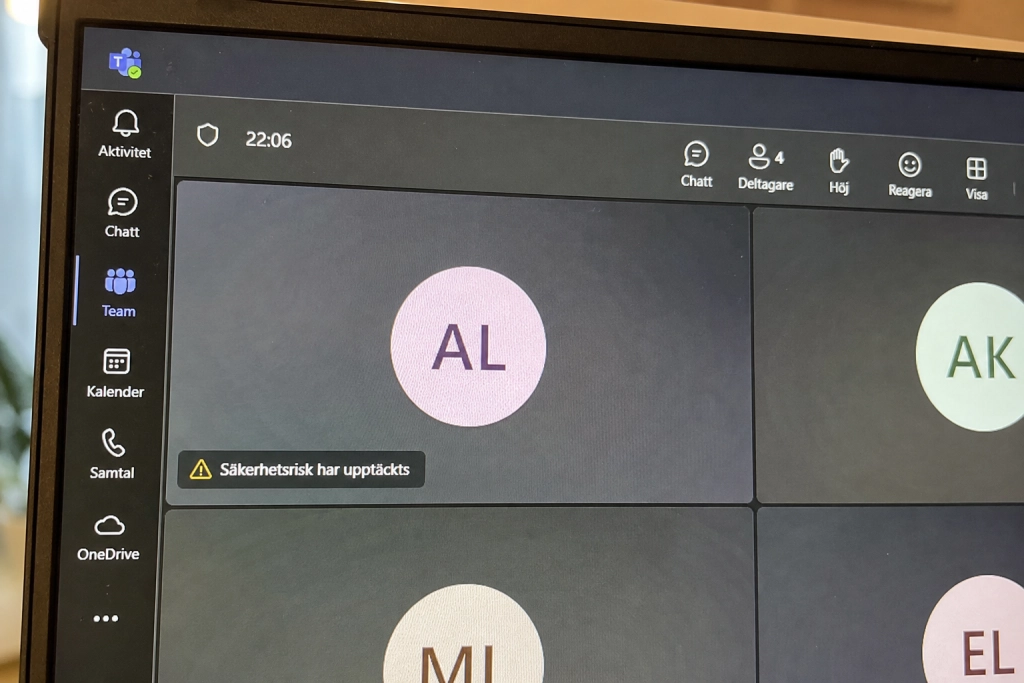
Microsoft lägger till ett nytt skyddslager i Teams-möten som ska avslöja AI-genererade ansikten, falska röster och deltagare med stulen identitet.
Två nya säkerhetsfunktioner är på väg till Teams-möten, och båda är tänkta att gå i allmän drift i november i år. Den första låter certifierade tredjepartstjänster analysera ljud och bild i mötet och flagga om något är AI-genererat. Den andra, kallad Impersonation Protection, visar varningar när Teams misstänker att en deltagare eller mötesarrangör inte är den han eller hon utger sig för att vara.
Microsoft bygger inte själva detektionstekniken utan skapar en integration som gör att externa säkerhetsleverantörer kan koppla in sina egna detektorer i mötet. I meddelandet till IT-administratörer beskriver bolaget det så här: ”Third-party detection solutions analyze meeting media for signs of synthetic or manipulated audio and video and send detection signals to Teams, enabling integrated in-meeting experiences and controls.” Själva analysen görs alltså av leverantören. Teams visar resultatet.
Varningar direkt i mötesfönstret
Impersonation Protection fokuserar på identitet snarare än syntetiskt innehåll. Teams ska visa ”warnings and risk indicators” när något i en deltagares identitet ser suspekt ut, så att användaren kan välja om han eller hon vill gå in i mötet eller inte, framgår av den officiella roadmap-posten. Funktionen är tänkt att fånga klassiska bedrägeriupplägg där en angripare utger sig för att vara en kollega eller en chef i en kalenderinbjudan.
Deepfake-detektionen är enligt roadmapen tillgänglig på Teams för desktop, Mac och webb. Impersonation Protection går bredare och täcker även iOS och Android utöver desktop-plattformarna. Målet är allmän driftsättning i november 2026, men Microsoft påminner själva om att datum i roadmapen kan ändras.
Hotbilden som funktionen försöker möta
Bakgrunden är ett växande problem i arbetslivet: bedragare använder AI för att efterlikna chefer och kollegor i videosamtal och övertyga anställda att föra över pengar eller lämna ut känslig information. En analys publicerad i Computer Sweden i början av året beskriver att deepfake-baserade bedrägerier nu sker i industriell skala, med 108 rapporterade incidenter mellan november 2025 och januari 2026.
Även rekryteringsvägen har blivit en angreppsyta. SVT varnade i januari 2025 för att deepfake-teknik börjat användas i distansintervjuer för att smyga in angripare i företag. ”Vi får hoppas att det håller sig borta så länge som möjligt”, sa Lotta Mauritzson vid polisens nationella bedrägericenter i inslaget. Charlotte Ulvros på bemanningsföretaget TNG konstaterade att bedragarna ofta söker sig till konsultroller inom IT-säkerhet för att få snabb tillgång till känsliga system.
Konsumenter har mött snarlika AI-angrepp i andra kanaler. Hur man skiljer en äkta anhörigröst från en syntetisk röstkopia har vi tidigare gått igenom i vår guide om rösten i luren som låter som en anhörig.
Begränsningen: det krävs en leverantör
Själva kärnan i upplägget är också begränsningen. Deepfake-detektionen fungerar bara om organisationen har tecknat avtal med en certifierad tredjepartsleverantör som Teams kan ta emot signaler från. Microsoft namnger ännu inga sådana partners i roadmap-posterna, och funktionen är inget som en privat Teams-användare slår på själv. Den förutsätter en företagsadministrativ inställning och en extern tjänst som gör själva analysen.
Impersonation Protection ligger närmare slutanvändaren och ska enligt Microsoft fungera direkt i gränssnittet när en misstänkt identitet dyker upp i ett möte.
Båda funktionerna står fortfarande som ”In development” i Microsofts meddelandecenter per den 7 oktober 2026, med driftstart planerad till november.